СЕТЕВАЯ БЕЗОПАСНОСТЬ (NETWORK SECURITY)
Защита корпоративной сети и удалённого доступа: межсетевые экраны нового поколения, безопасный доступ к приложениям, сегментация и контроль подключаемых устройств.
СЕТЕВАЯ БЕЗОПАСНОСТЬ (NETWORK SECURITY)
Защита корпоративной сети и удалённого доступа: межсетевые экраны нового поколения, безопасный доступ к приложениям, сегментация и контроль подключаемых устройств.
Ключевые преимущества
Выстраиваем защищённую сетевую архитектуру для офисов, филиалов, удалённых сотрудников и облачных сервисов - с едиными политиками, контролем устройств и доступом по принципам Zero Trust.
Проектирование по стандартам
Архитектура защиты сети опирается на ISO/IEC 27033-1:2015, CIS Controls v8.1 и модель Zero Trust (NIST SP 800-207).
Периметра больше нет
Защита строится под гибридную работу: офис, филиалы, удалённые сотрудники и облачные сервисы в одной политике.
Сегментация как обязательный элемент
Разделение сети ограничивает распространение атаки, а не только защищает вход в сеть.
Контроль на входе в сеть
Ни одно устройство не получает доступ без проверки соответствия политике.
Доступ к приложениям, а не к сети
ZTNA заменяет классический VPN, сокращая поверхность атаки.
Управляемость и прозрачность
Единые политики и журналы вместо разрозненных настроек на отдельных устройствах.
Ключевые преимущества
Выстраиваем защищённую сетевую архитектуру для офисов, филиалов, удалённых сотрудников и облачных сервисов - с едиными политиками, контролем устройств и доступом по принципам Zero Trust.
Проектирование по стандартам
Архитектура защиты сети опирается на ISO/IEC 27033-1:2015, CIS Controls v8.1 и модель Zero Trust (NIST SP 800-207).
Периметра больше нет
Защита строится под гибридную работу: офис, филиалы, удалённые сотрудники и облачные сервисы в одной политике.
Сегментация как обязательный элемент
Разделение сети ограничивает распространение атаки, а не только защищает вход в сеть.
Контроль на входе в сеть
Ни одно устройство не получает доступ без проверки соответствия политике.
Доступ к приложениям, а не к сети
ZTNA заменяет классический VPN, сокращая поверхность атаки.
Управляемость и прозрачность
Единые политики и журналы вместо разрозненных настроек на отдельных устройствах.
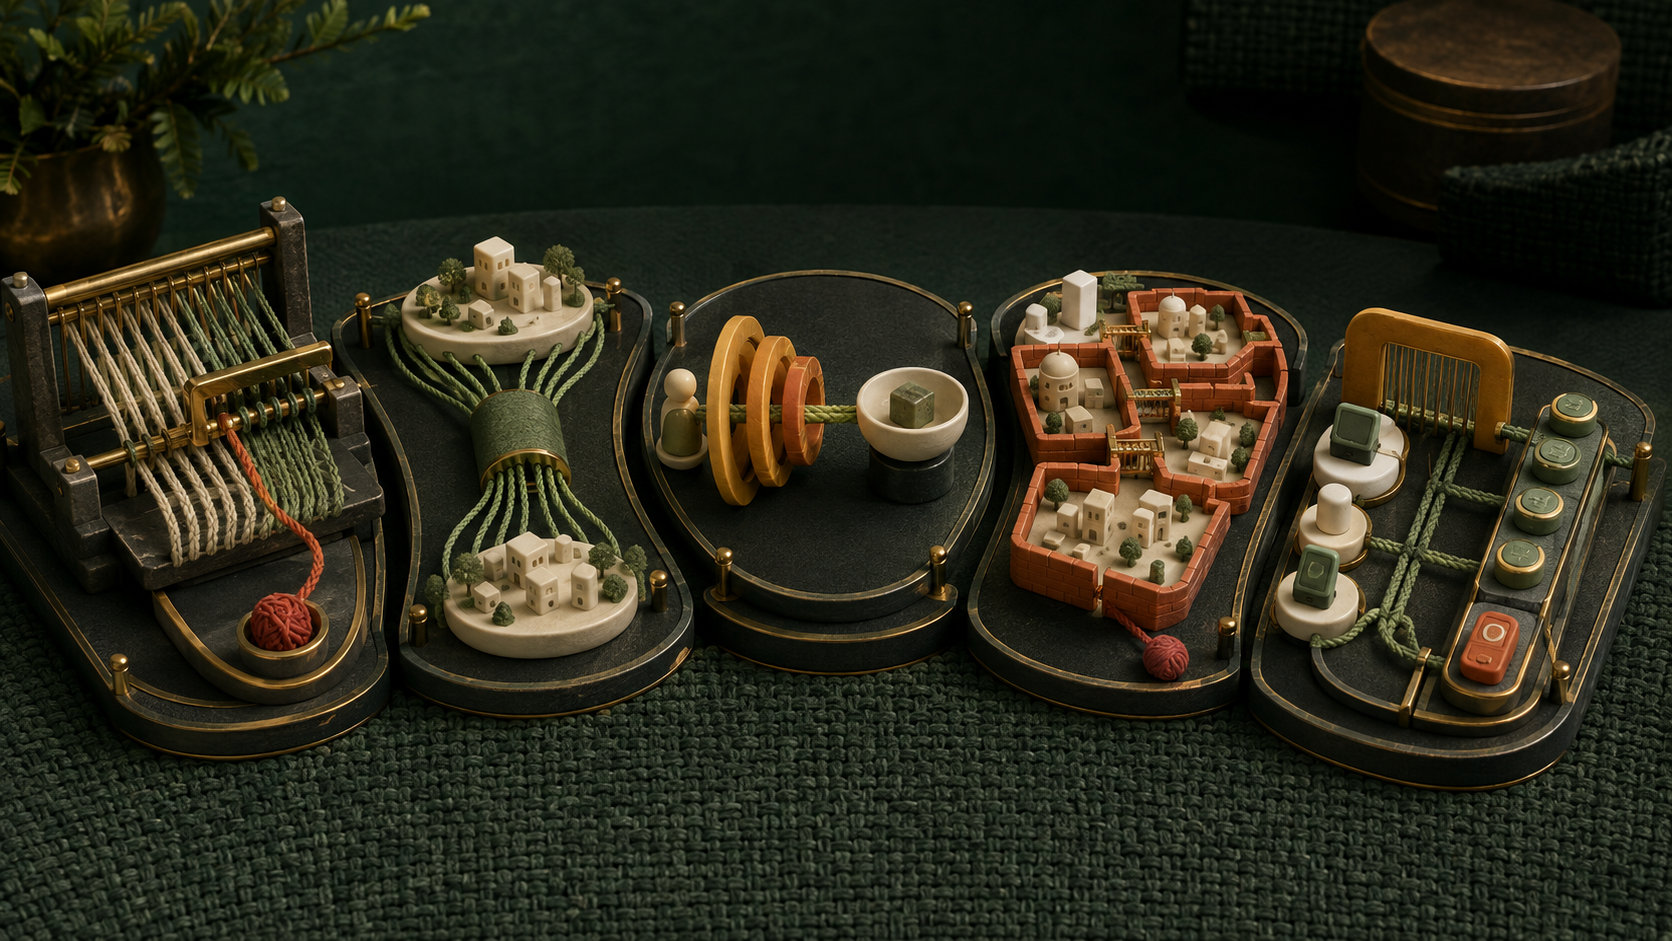
Ключевые функции сетевой безопасности
Набор средств защиты определяется топологией сети и способами доступа: локальные площадки, филиалы, удалённые сотрудники, подрядчики и облачные сервисы.
- Межсетевые экраны нового поколения (NGFW): Контроль приложений, фильтрация трафика и предотвращение вторжений.
- Безопасный доступ филиалов (Secure SD-WAN и SASE): Объединение сетевой связности и защиты в едином решении.
- Zero Trust Network Access (ZTNA): Доступ сотрудников и подрядчиков к конкретным приложениям с проверкой контекста.
- Сегментация и микросегментация: Изоляция критичных систем, IoT и промышленных сегментов.
- Контроль доступа устройств к сети (NAC): Идентификация, профилирование и допуск устройств по политике.
Ключевые функции сетевой безопасности
Набор средств защиты определяется топологией сети и способами доступа: локальные площадки, филиалы, удалённые сотрудники, подрядчики и облачные сервисы.
- Межсетевые экраны нового поколения (NGFW): Контроль приложений, фильтрация трафика и предотвращение вторжений.
- Безопасный доступ филиалов (Secure SD-WAN и SASE): Объединение сетевой связности и защиты в едином решении.
- Zero Trust Network Access (ZTNA): Доступ сотрудников и подрядчиков к конкретным приложениям с проверкой контекста.
- Сегментация и микросегментация: Изоляция критичных систем, IoT и промышленных сегментов.
- Контроль доступа устройств к сети (NAC): Идентификация, профилирование и допуск устройств по политике.
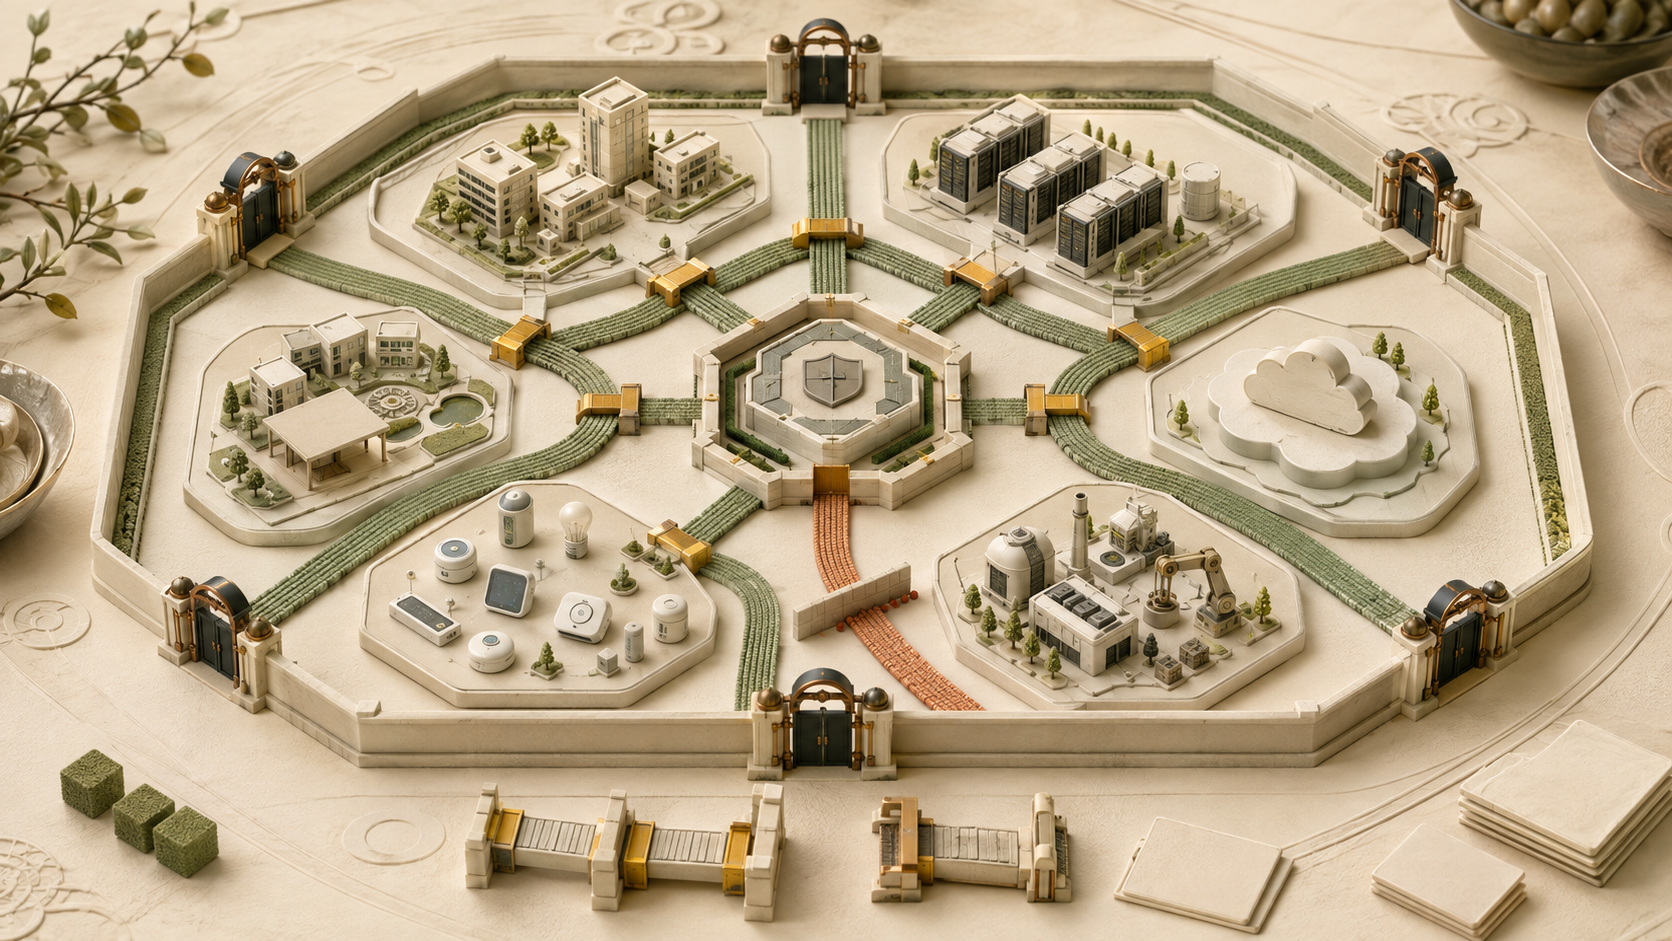
Архитектура защиты сети
Проектируем сетевую защиту как единую архитектуру - с понятными зонами, контролируемыми точками входа и правилами взаимодействия между сегментами.
- Анализ топологии: Изучаем текущую структуру сети, маршруты трафика, подключения филиалов, облачных сервисов и удалённых пользователей.
- Точки входа: Определяем внешние интерфейсы, VPN-шлюзы, беспроводные сети, подключения подрядчиков и другие потенциальные пути атаки.
- Зоны и правила: Разделяем офисные, серверные, гостевые, облачные, IoT- и промышленные сегменты; описываем разрешённые потоки между ними.
- Безопасное внедрение: Переносим сервисы и применяем новые политики поэтапно, сохраняя доступность критичных систем.
- Приёмочные испытания: Проверяем связность, фильтрацию трафика, отказоустойчивость и корректность защитных правил.
- Документация: Передаём актуальные схемы, перечень политик, инструкции по эксплуатации и порядок внесения изменений.
Архитектура защиты сети
Проектируем сетевую защиту как единую архитектуру - с понятными зонами, контролируемыми точками входа и правилами взаимодействия между сегментами.
- Анализ топологии: Изучаем текущую структуру сети, маршруты трафика, подключения филиалов, облачных сервисов и удалённых пользователей.
- Точки входа: Определяем внешние интерфейсы, VPN-шлюзы, беспроводные сети, подключения подрядчиков и другие потенциальные пути атаки.
- Зоны и правила: Разделяем офисные, серверные, гостевые, облачные, IoT- и промышленные сегменты; описываем разрешённые потоки между ними.
- Безопасное внедрение: Переносим сервисы и применяем новые политики поэтапно, сохраняя доступность критичных систем.
- Приёмочные испытания: Проверяем связность, фильтрацию трафика, отказоустойчивость и корректность защитных правил.
- Документация: Передаём актуальные схемы, перечень политик, инструкции по эксплуатации и порядок внесения изменений.
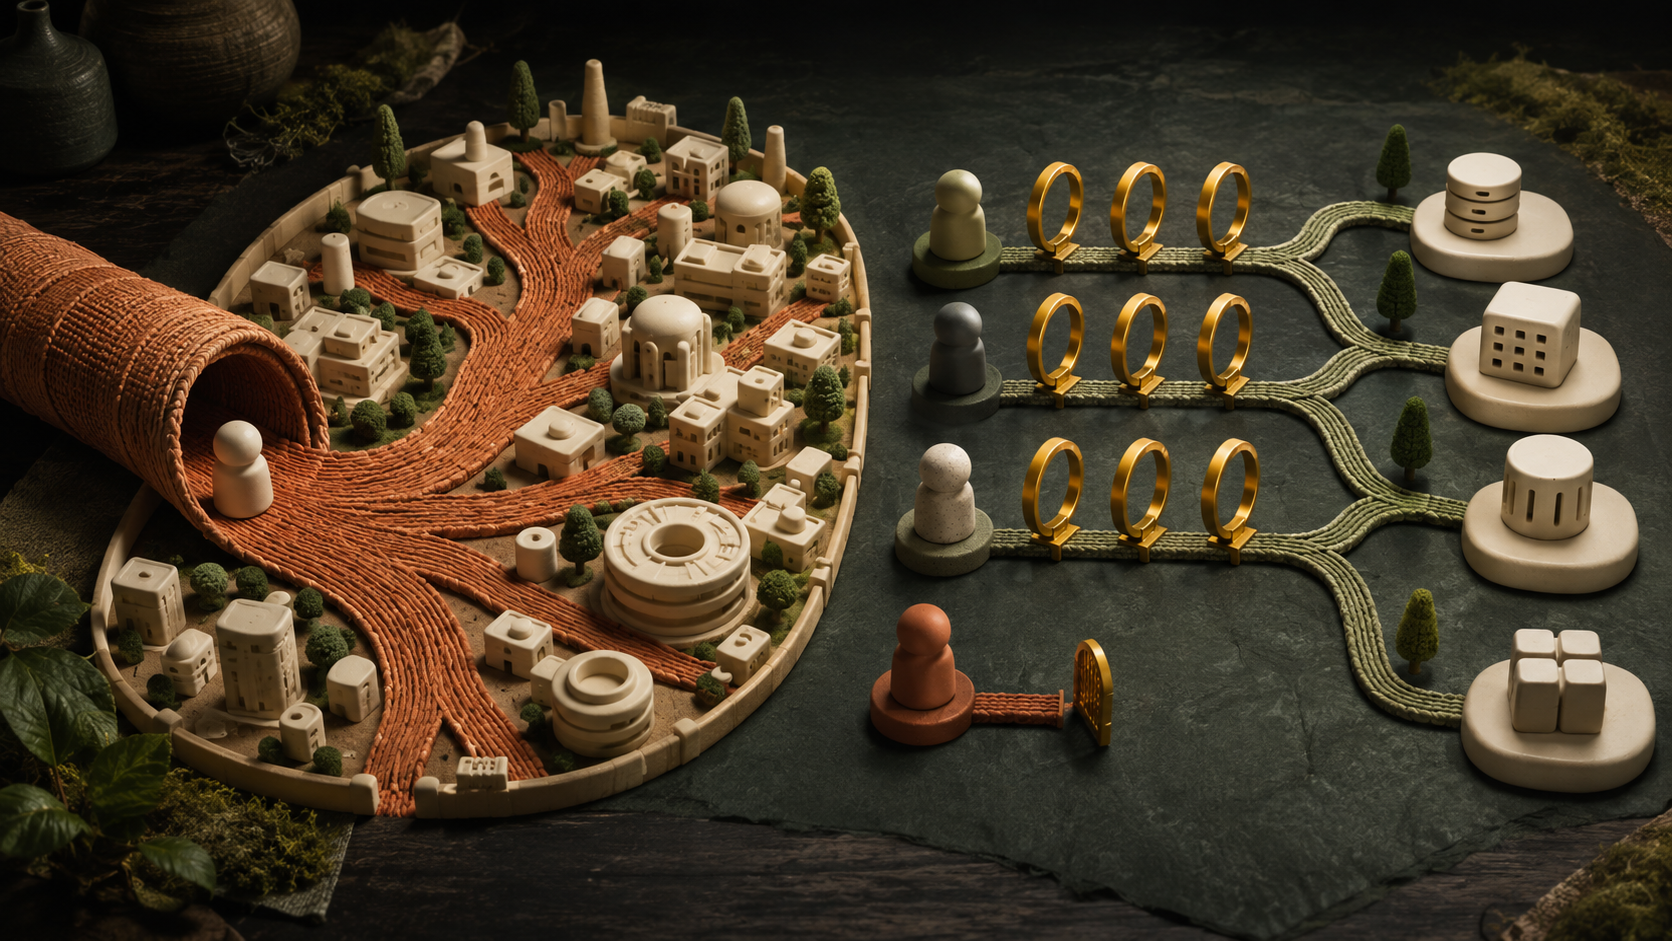
Переход от VPN к доступу по принципам Zero Trust
Заменяем широкий доступ к внутренней сети точечным подключением к конкретным приложениям после проверки пользователя, устройства и контекста запроса.
- Доступ к приложениям: Пользователь подключается только к разрешённым сервисам и не видит всю корпоративную сеть.
- Проверка идентификации: Перед подключением подтверждаются личность пользователя, назначенная роль и дополнительный фактор аутентификации.
- Состояние устройства: Учитываются тип устройства, установленная защита, актуальность обновлений и соответствие корпоративной политике.
- Контекст подключения: Решение зависит от местоположения, времени, уровня риска и других параметров конкретного запроса.
- Раздельные политики: Сотрудники, внешние подрядчики и сервисные учётные записи получают разные наборы разрешений.
- Минимальные привилегии: Доступ предоставляется только на необходимое время и только к ресурсам, требуемым для выполнения задачи.
Переход от VPN к доступу по принципам Zero Trust
Заменяем широкий доступ к внутренней сети точечным подключением к конкретным приложениям после проверки пользователя, устройства и контекста запроса.
- Доступ к приложениям: Пользователь подключается только к разрешённым сервисам и не видит всю корпоративную сеть.
- Проверка идентификации: Перед подключением подтверждаются личность пользователя, назначенная роль и дополнительный фактор аутентификации.
- Состояние устройства: Учитываются тип устройства, установленная защита, актуальность обновлений и соответствие корпоративной политике.
- Контекст подключения: Решение зависит от местоположения, времени, уровня риска и других параметров конкретного запроса.
- Раздельные политики: Сотрудники, внешние подрядчики и сервисные учётные записи получают разные наборы разрешений.
- Минимальные привилегии: Доступ предоставляется только на необходимое время и только к ресурсам, требуемым для выполнения задачи.
Ценность партнёрства
Мы проектируем и внедряем сетевую защиту в связке с самой сетью - одной командой и по единому проекту, что исключает разрывы между сетевой и защитной частью инфраструктуры.
Ценность партнёрства
Мы проектируем и внедряем сетевую защиту в связке с самой сетью - одной командой и по единому проекту, что исключает разрывы между сетевой и защитной частью инфраструктуры.
Связанные направления
Сетевая безопасность эффективнее работает вместе с управлением доступом, развитием сетевой инфраструктуры и обнаружением угроз - эти направления формируют единый защищённый контур.
Управление доступом и идентификацией
Централизуем учёт пользователей и прав доступа, внедряем многофакторную аутентификацию и ролевую модель. Это снижает риск несанкционированного доступа и позволяет своевременно изменять или отзывать права сотрудников.
Сети передачи данных и беспроводные сети
Проектируем и развиваем надёжную сетевую инфраструктуру для офисов, филиалов и производственных площадок. Обеспечиваем стабильное и управляемое подключение пользователей, устройств и бизнес-систем.
Управление угрозами и реагирование
Выявляем и приоритизируем угрозы, локализуем инциденты и координируем действия по их устранению. Это сокращает время реакции и снижает последствия кибератак.
Хотите узнать больше об этой услуге?
Оценим защищённость вашей сети и предложим план усиления.
Связанные направления
Сетевая безопасность эффективнее работает вместе с управлением доступом, развитием сетевой инфраструктуры и обнаружением угроз - эти направления формируют единый защищённый контур.
Управление доступом и идентификацией
Централизуем учёт пользователей и прав доступа, внедряем многофакторную аутентификацию и ролевую модель. Это снижает риск несанкционированного доступа и позволяет своевременно изменять или отзывать права сотрудников.
Сети передачи данных и беспроводные сети
Проектируем и развиваем надёжную сетевую инфраструктуру для офисов, филиалов и производственных площадок. Обеспечиваем стабильное и управляемое подключение пользователей, устройств и бизнес-систем.
Управление угрозами и реагирование
Выявляем и приоритизируем угрозы, локализуем инциденты и координируем действия по их устранению. Это сокращает время реакции и снижает последствия кибератак.
Хотите узнать больше об этой услуге?
Оценим защищённость вашей сети и предложим план усиления.