УПРАВЛЕНИЕ УЯЗВИМОСТЯМИ (Vulnerability Management)
Регулярное выявление, приоритизация и устранение уязвимостей в инфраструктуре и приложениях. Не разовое сканирование, а непрерывный процесс с измеримым снижением риска.
УПРАВЛЕНИЕ УЯЗВИМОСТЯМИ (Vulnerability Management)
Регулярное выявление, приоритизация и устранение уязвимостей в инфраструктуре и приложениях. Не разовое сканирование, а непрерывный процесс с измеримым снижением риска.
Ключевые преимущества
Системно выявляем уязвимости, определяем приоритеты с учётом реального риска и контролируем устранение до подтверждённого результата.
Приоритизация по риску
Оценка уязвимостей опирается на CVSS v4.0 и реальную критичность актива, а не на длинный список формальных срабатываний.
Процесс по признанным руководствам
Управление патчами выстраивается по NIST SP 800-40 Rev. 4, общий контур - по NIST CSF 2.0 и CIS Controls v8.1.
Видимость внешнего периметра
Обнаруживаются забытые сервисы, поддомены и открытые интерфейсы, о которых не знает ИТ-служба.
От сканирования к устранению
Мы доводим процесс до закрытия уязвимости и проверки результата, а не останавливаемся на отчёте.
Проверка реальной эксплуатируемости
Тесты на проникновение показывают, какие уязвимости действительно ведут к компрометации.
Регулярность вместо кампаний
Циклы сканирования и патчинга закрепляются регламентом с отчётностью для руководства.
Ключевые преимущества
Системно выявляем уязвимости, определяем приоритеты с учётом реального риска и контролируем устранение до подтверждённого результата.
Приоритизация по риску
Оценка уязвимостей опирается на CVSS v4.0 и реальную критичность актива, а не на длинный список формальных срабатываний.
Процесс по признанным руководствам
Управление патчами выстраивается по NIST SP 800-40 Rev. 4, общий контур - по NIST CSF 2.0 и CIS Controls v8.1.
Видимость внешнего периметра
Обнаруживаются забытые сервисы, поддомены и открытые интерфейсы, о которых не знает ИТ-служба.
От сканирования к устранению
Мы доводим процесс до закрытия уязвимости и проверки результата, а не останавливаемся на отчёте.
Проверка реальной эксплуатируемости
Тесты на проникновение показывают, какие уязвимости действительно ведут к компрометации.
Регулярность вместо кампаний
Циклы сканирования и патчинга закрепляются регламентом с отчётностью для руководства.
Ключевые функции управления уязвимостями
Область работ определяется вместе с вами: внешний периметр, внутренняя инфраструктура, конечные точки, веб-приложения и API. Далее задаётся периодичность циклов и окна обновлений.
- Сканирование инфраструктуры и приложений: Выявление уязвимостей на серверах, рабочих станциях, сетевом оборудовании и веб-сервисах.
- Приоритизация на основе риска (Risk-Based VM): Ранжирование по критичности актива, доступности извне и наличию эксплойта.
- Управление поверхностью атаки (ASM): Инвентаризация внешне доступных ресурсов компании.
- Управление патчами: Планирование, тестирование и установка обновлений с контролем результата.
- Тестирование на проникновение: Проверка защиты в условиях, приближённых к реальной атаке.
Ключевые функции управления уязвимостями
Область работ определяется вместе с вами: внешний периметр, внутренняя инфраструктура, конечные точки, веб-приложения и API. Далее задаётся периодичность циклов и окна обновлений.
- Сканирование инфраструктуры и приложений: Выявление уязвимостей на серверах, рабочих станциях, сетевом оборудовании и веб-сервисах.
- Приоритизация на основе риска (Risk-Based VM): Ранжирование по критичности актива, доступности извне и наличию эксплойта.
- Управление поверхностью атаки (ASM): Инвентаризация внешне доступных ресурсов компании.
- Управление патчами: Планирование, тестирование и установка обновлений с контролем результата.
- Тестирование на проникновение: Проверка защиты в условиях, приближённых к реальной атаке.
Непрерывный цикл управления уязвимостями
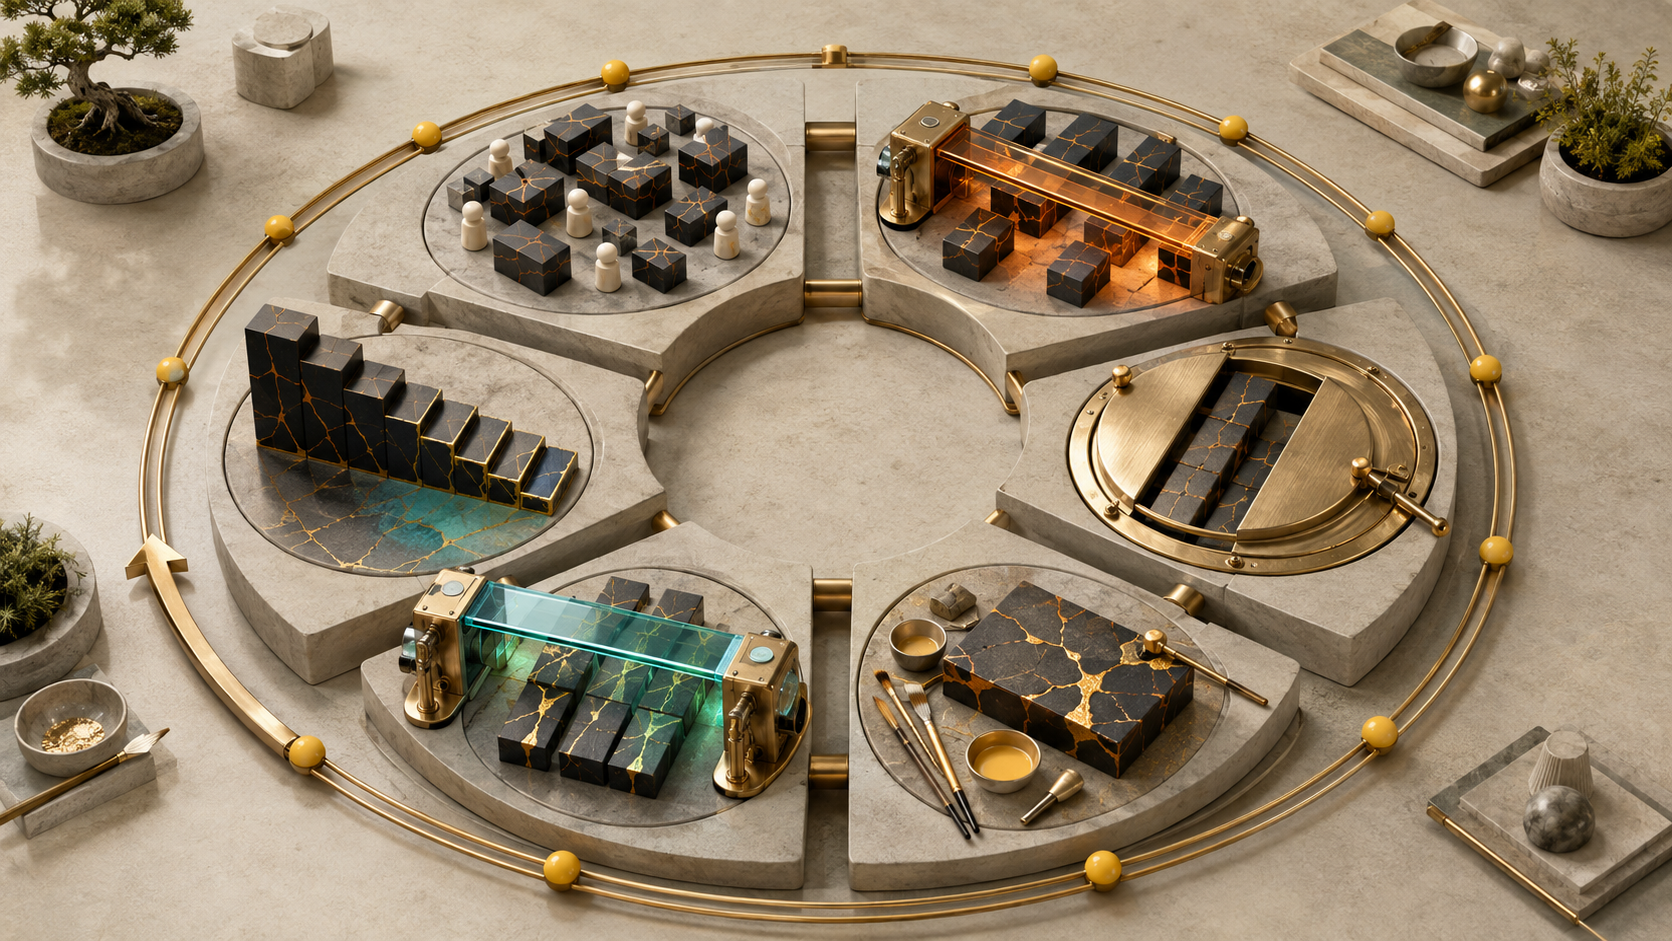
Управление уязвимостями строится как постоянный процесс - от определения области проверки до подтверждения устранения и оценки изменения уровня риска.
- Область и владельцы: Определяем инфраструктуру, приложения и устройства, которые входят в контур сканирования, назначаем ответственных за каждый актив.
- Регулярные проверки: Устанавливаем периодичность сканирования с учётом критичности систем и скорости изменения инфраструктуры.
- Окна обновлений: Согласовываем время для тестирования и установки исправлений без нарушения работы бизнес-сервисов.
- Контроль устранения: Отслеживаем выполнение назначенных задач и повторно проверяем системы после установки обновлений.
- Динамика риска: Формируем отчётность по открытым, устранённым и повторно обнаруженным уязвимостям.
Непрерывный цикл управления уязвимостями
Управление уязвимостями строится как постоянный процесс - от определения области проверки до подтверждения устранения и оценки изменения уровня риска.
- Область и владельцы: Определяем инфраструктуру, приложения и устройства, которые входят в контур сканирования, назначаем ответственных за каждый актив.
- Регулярные проверки: Устанавливаем периодичность сканирования с учётом критичности систем и скорости изменения инфраструктуры.
- Окна обновлений: Согласовываем время для тестирования и установки исправлений без нарушения работы бизнес-сервисов.
- Контроль устранения: Отслеживаем выполнение назначенных задач и повторно проверяем системы после установки обновлений.
- Динамика риска: Формируем отчётность по открытым, устранённым и повторно обнаруженным уязвимостям.
Внешний взгляд на периметр
Оцениваем инфраструктуру с позиции потенциального атакующего и обнаруживаем ресурсы и недостатки защиты, которые доступны из интернета.
- Открытые сервисы: Выявляем доступные извне серверы, порты, административные панели, веб-приложения и API.
- Неучтённые активы: Находим забытые поддомены, тестовые среды и сервисы, отсутствующие во внутреннем реестре.
- Устаревшее программное обеспечение: Определяем доступные извне системы с известными уязвимостями и неподдерживаемыми версиями.
- Ошибки конфигурации: Проверяем настройки облачных ресурсов, сетевых интерфейсов и публичных сервисов.
- Утечки учётных данных: Отслеживаем обнаруженные в открытых источниках корпоративные адреса, пароли и другие признаки компрометации.
Внешний взгляд на периметр
Оцениваем инфраструктуру с позиции потенциального атакующего и обнаруживаем ресурсы и недостатки защиты, которые доступны из интернета.
- Открытые сервисы: Выявляем доступные извне серверы, порты, административные панели, веб-приложения и API.
- Неучтённые активы: Находим забытые поддомены, тестовые среды и сервисы, отсутствующие во внутреннем реестре.
- Устаревшее программное обеспечение: Определяем доступные извне системы с известными уязвимостями и неподдерживаемыми версиями.
- Ошибки конфигурации: Проверяем настройки облачных ресурсов, сетевых интерфейсов и публичных сервисов.
- Утечки учётных данных: Отслеживаем обнаруженные в открытых источниках корпоративные адреса, пароли и другие признаки компрометации.
Ценность партнёрства
Мы берём на себя операционную часть: настройку сканирования, разбор результатов, согласование приоритетов с вашими администраторами и контроль устранения, включая подготовку отчётности для руководства и аудиторов.
Ценность партнёрства
Мы берём на себя операционную часть: настройку сканирования, разбор результатов, согласование приоритетов с вашими администраторами и контроль устранения, включая подготовку отчётности для руководства и аудиторов.
Связанные направления
Управление уязвимостями эффективнее работает вместе с обнаружением угроз, защитой данных и точным учётом ИТ-активов — эти направления дополняют друг друга и формируют единый контур безопасности.
Защита данных и приложений
Защищаем корпоративные данные, приложения, базы данных и облачные сервисы от утечек, повреждения и несанкционированного доступа на всех уровнях инфраструктуры.
Управление угрозами и реагирование
Выявляем и приоритизируем угрозы, локализуем инциденты и координируем действия по их устранению. Это сокращает время реакции и снижает последствия кибератак.
Управление ИТ-активами
Создаём единый учёт оборудования, программного обеспечения и лицензий на всём жизненном цикле - от закупки и ввода в эксплуатацию до обслуживания и списания.
Хотите узнать больше об этой услуге?
Проведём диагностическое сканирование и покажем приоритетные риски.
Связанные направления
Управление уязвимостями эффективнее работает вместе с обнаружением угроз, защитой данных и точным учётом ИТ-активов - эти направления дополняют друг друга и формируют единый контур безопасности.
Защита данных и приложений
Защищаем корпоративные данные, приложения, базы данных и облачные сервисы от утечек, повреждения и несанкционированного доступа на всех уровнях инфраструктуры.
Управление угрозами и реагирование
Выявляем и приоритизируем угрозы, локализуем инциденты и координируем действия по их устранению. Это сокращает время реакции и снижает последствия кибератак.
Управление ИТ-активами
Создаём единый учёт оборудования, программного обеспечения и лицензий на всём жизненном цикле - от закупки и ввода в эксплуатацию до обслуживания и списания.
Хотите узнать больше об этой услуге?
Проведём диагностическое сканирование и покажем приоритетные риски.