Инфраструктура и кибербезопасность
Проектируем, внедряем и сопровождаем ИТ-инфраструктуру и средства информационной безопасности как единую систему — с общей архитектурой, наблюдаемостью, управлением рисками и понятными зонами ответственности.
Инфраструктура и кибербезопасность
Проектируем, внедряем и сопровождаем ИТ-инфраструктуру и средства информационной безопасности как единую систему — с общей архитектурой, наблюдаемостью, управлением рисками и понятными зонами ответственности.
Инфраструктура, на которую можно опереться
Создаём техническую основу для устойчивой работы бизнес-сервисов: обеспечиваем видимость, автоматизируем операции, защищаем данные от потери и управляем ресурсами на всём жизненном цикле.
Мониторинг и наблюдаемость
Непрерывный контроль сетей, серверов, приложений и облачных сервисов. Метрики, журналы и трассировки объединяются в одной картине, чтобы отклонения становились заметны до их влияния на бизнес.
Операции и автоматизация ИТ
Автоматизация типовых задач ИТ-службы, обработки событий и сценариев реагирования. Меньше ручных операций, быстрее устранение инцидентов и стабильнее выполнение регламентов.
Резервное копирование и восстановление
Политики резервного копирования, контроль успешности, тестирование восстановления и планы BCDR с учётом критичности систем и целевых показателей RPO/RTO.
Сети передачи данных
Проектирование и развитие сетей офисов, филиалов и производственных площадок. Управляемое подключение пользователей, устройств и корпоративных систем.
Управление ИТ-активами
Единый учёт оборудования, программного обеспечения и лицензий — от закупки и ввода в эксплуатацию до обслуживания, перемещения и списания.
Хранение данных и виртуализация
Системы хранения и виртуализации под фактические нагрузки, требования доступности и рост инфраструктуры. Баланс производительности, отказоустойчивости и стоимости владения.
Инфраструктура, на которую можно опереться
Создаём техническую основу для устойчивой работы бизнес-сервисов: обеспечиваем видимость, автоматизируем операции, защищаем данные от потери и управляем ресурсами на всём жизненном цикле.
Мониторинг и наблюдаемость
Непрерывный контроль сетей, серверов, приложений и облачных сервисов. Метрики, журналы и трассировки объединяются в одной картине, чтобы отклонения становились заметны до их влияния на бизнес.
Операции и автоматизация ИТ
Автоматизация типовых задач ИТ-службы, обработки событий и сценариев реагирования. Меньше ручных операций, быстрее устранение инцидентов и стабильнее выполнение регламентов.
Резервное копирование и восстановление
Политики резервного копирования, контроль успешности, тестирование восстановления и планы BCDR с учётом критичности систем и целевых показателей RPO/RTO.
Сети передачи данных
Проектирование и развитие сетей офисов, филиалов и производственных площадок. Управляемое подключение пользователей, устройств и корпоративных систем.
Управление ИТ-активами
Единый учёт оборудования, программного обеспечения и лицензий — от закупки и ввода в эксплуатацию до обслуживания, перемещения и списания.
Хранение данных и виртуализация
Системы хранения и виртуализации под фактические нагрузки, требования доступности и рост инфраструктуры. Баланс производительности, отказоустойчивости и стоимости владения.
Два направления - один результат
Инфраструктурные и защитные сервисы можно внедрять отдельно, но максимальный эффект достигается, когда они работают на общей архитектуре, используют согласованные данные и поддерживают единые процессы реагирования и восстановления.
Инфраструктура и управление
Стабильная основа для работы пользователей, приложений, данных и распределённых площадок.
Кибербезопасность
Управление доступом, уязвимостями, угрозами и защитой критичных данных на всех уровнях ИТ-ландшафта.
Два направления - один результат
Инфраструктурные и защитные сервисы можно внедрять отдельно, но максимальный эффект достигается, когда они работают на общей архитектуре, используют согласованные данные и поддерживают единые процессы реагирования и восстановления.
Инфраструктура и управление
Стабильная основа для работы пользователей, приложений, данных и распределённых площадок.
Кибербезопасность
Управление доступом, уязвимостями, угрозами и защитой критичных данных на всех уровнях ИТ-ландшафта.
Кибербезопасность, встроенная в архитектуру
Выстраиваем защиту вокруг критичных активов, данных и бизнес-процессов — от управления доступом и уязвимостями до обнаружения атак, реагирования и восстановления.

Сетевая безопасность и контроль
Сегментация, контроль подключений и ограничение распространения угроз.

Управление уязвимостями
Выявление, приоритизация, устранение и повторная проверка уязвимостей.

Управление доступом и идентификацией
Контроль учётных записей, полномочий и привилегированного доступа.

Защита данных и приложений
Предотвращение утечек, защита приложений, баз данных и облачных сервисов.

Управление угрозами и реагирование
Обнаружение атак, корреляция событий и управляемая обработка инцидентов.
Кибербезопасность, встроенная в архитектуру
Выстраиваем защиту вокруг критичных активов, данных и бизнес-процессов — от управления доступом и уязвимостями до обнаружения атак, реагирования и восстановления.
Сетевая безопасность и контроль
Сегментация, контроль подключений и ограничение распространения угроз.
Управление уязвимостями
Выявление, приоритизация, устранение и повторная проверка уязвимостей.
Управление доступом и идентификацией
Контроль учётных записей, полномочий и привилегированного доступа.
Защита данных и приложений
Предотвращение утечек, защита приложений, баз данных и облачных сервисов.
Управление угрозами и реагирование
Обнаружение атак, корреляция событий и управляемая обработка инцидентов.
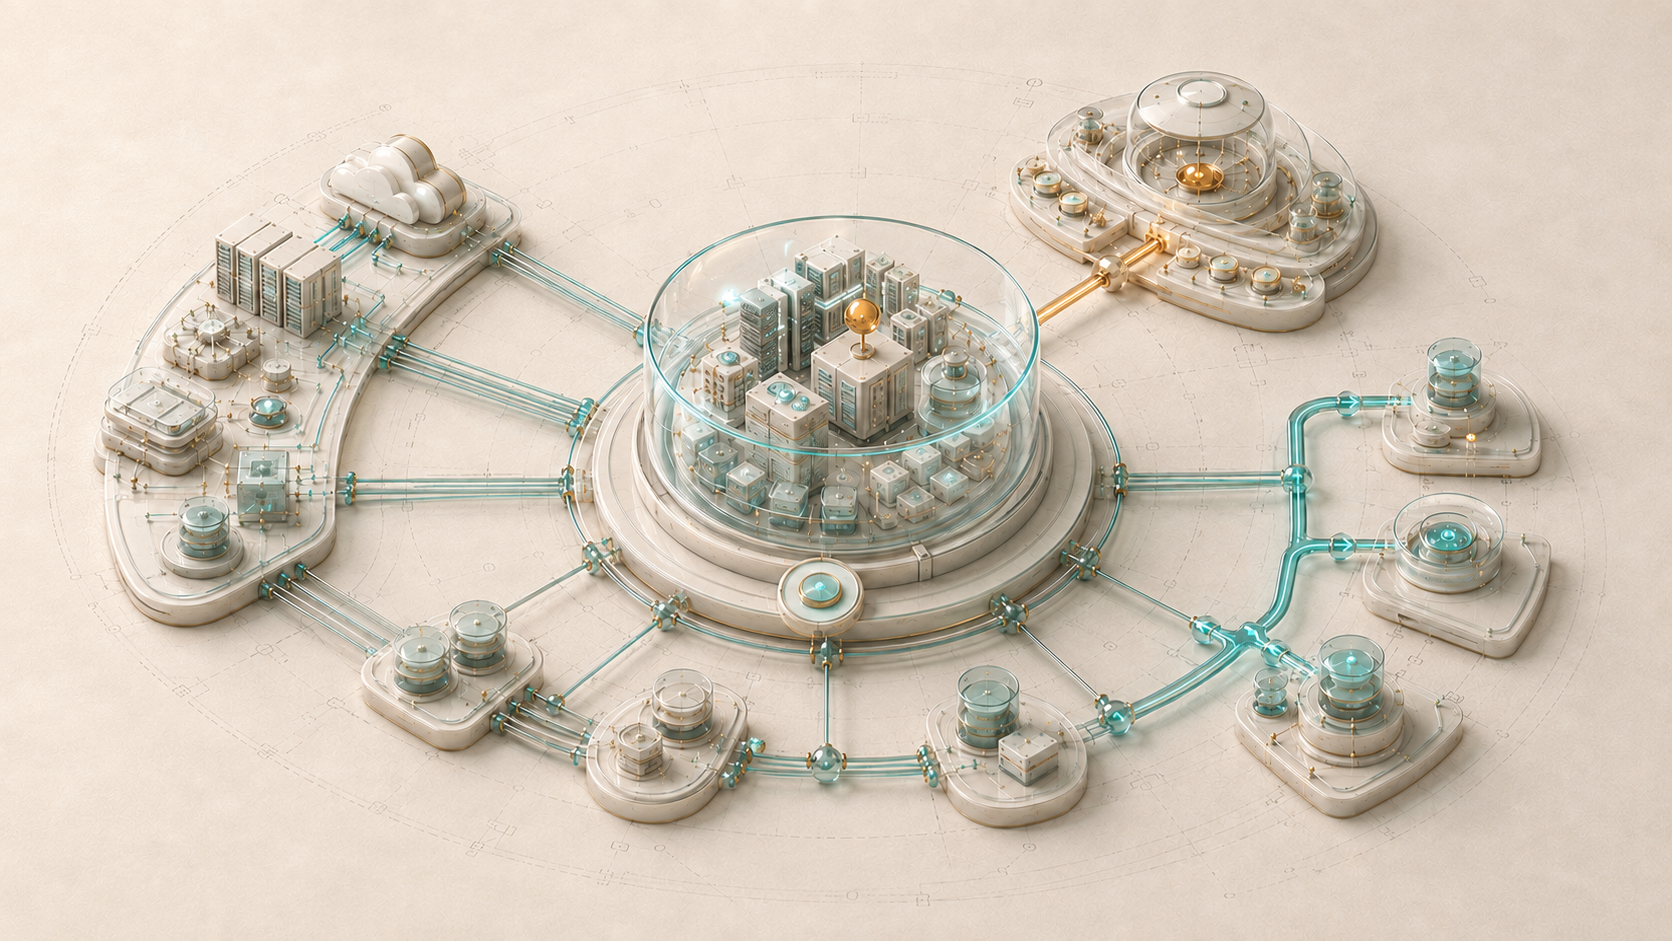
Один контекст для инфраструктуры и безопасности
Состояние инфраструктуры и события информационной безопасности рассматриваются в общей картине. Сигнал связывается с конкретным активом, его владельцем, зависимостями и критичностью для бизнеса.
- единый контекст активов и сервисов;
- общие данные мониторинга и безопасности;
- приоритизация с учётом влияния на бизнес;
- согласованные сценарии реагирования.
Один контекст для инфраструктуры и безопасности
Состояние инфраструктуры и события информационной безопасности рассматриваются в общей картине. Сигнал связывается с конкретным активом, его владельцем, зависимостями и критичностью для бизнеса.
- единый контекст активов и сервисов;
- общие данные мониторинга и безопасности;
- приоритизация с учётом влияния на бизнес;
- согласованные сценарии реагирования.
Реагирование связано с восстановлением
Работа не заканчивается обнаружением события. После оценки влияния запускается необходимое действие: назначение ответственного, изоляция, переключение на резервный ресурс или восстановление данных.
- локализация причины и масштаба;
- ограничение распространения инцидента;
- восстановление доступности сервиса;
- обновление правил после разбора события.
Реагирование связано с восстановлением
Работа не заканчивается обнаружением события. После оценки влияния запускается необходимое действие: назначение ответственного, изоляция, переключение на резервный ресурс или восстановление данных.
- локализация причины и масштаба;
- ограничение распространения инцидента;
- восстановление доступности сервиса;
- обновление правил после разбора события.
Поэтапное развитие ИТ-контура
От базовой видимости — к устойчивой эксплуатации
Последовательно формируем управляемый ИТ-контур: от инвентаризации активов и определения приоритетов до автоматизации процессов, сопровождения и постоянного улучшения. Состав и глубина каждого этапа зависят от критичности систем и зрелости текущей инфраструктуры.
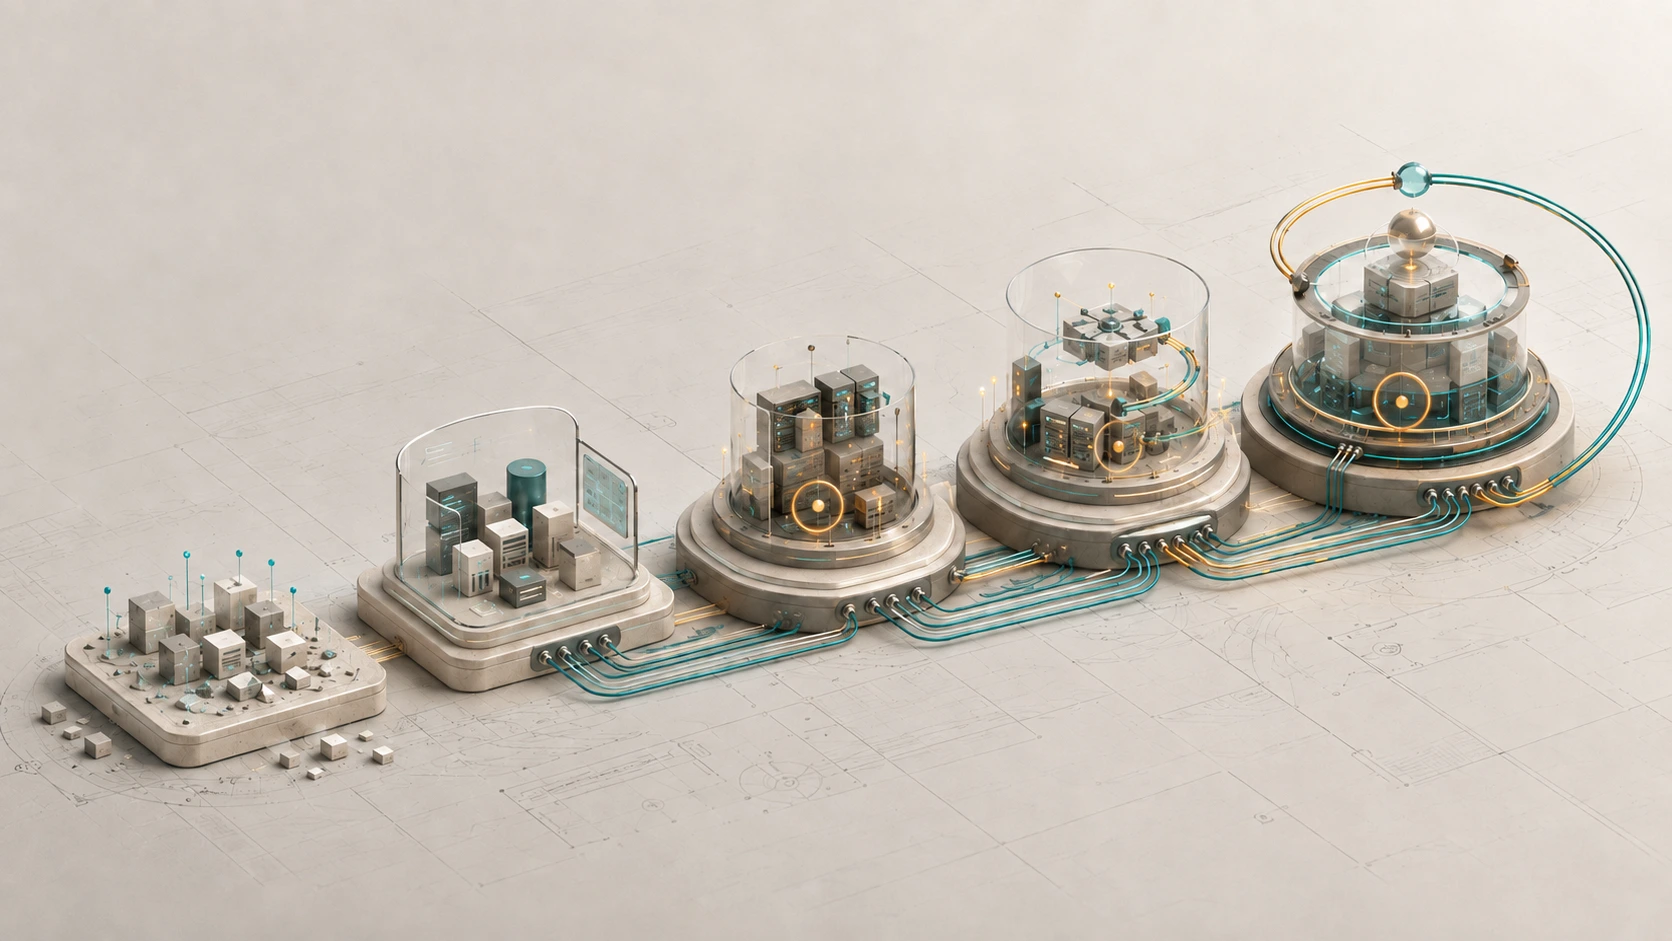
Последовательность реализации
Диагностика и инвентаризация
Фиксируем активы, зависимости, текущие средства управления и защиты, ограничения и зоны риска.
Результат: карта текущего состояния и перечень разрывов.
Целевая архитектура и приоритеты
Определяем критичные сервисы, требования к доступности и защите, целевые процессы и очередность изменений.
Результат: целевая модель и дорожная карта.
Базовая защита и наблюдаемость
Создаём необходимую видимость, настраиваем резервирование, базовые политики доступа, сегментацию и контроль ключевых узлов.
Результат: измеримый минимально необходимый контур.
Интеграция и автоматизация
Связываем источники данных, корреляцию событий, рабочие процессы, уведомления и типовые сценарии реагирования.
Результат: меньше ручных действий и быстрее обработка событий.
Эксплуатация и развитие
Контролируем показатели, тестируем восстановление, пересматриваем риски и улучшаем правила. При необходимости подключаем управляемые сервисы мониторинга.
Результат: устойчивый цикл эксплуатации и постоянного улучшения.
Поэтапное развитие ИТ-контура
От базовой видимости — к устойчивой эксплуатации
Последовательно формируем управляемый ИТ-контур: от инвентаризации активов и определения приоритетов до автоматизации процессов, сопровождения и постоянного улучшения. Состав и глубина каждого этапа зависят от критичности систем и зрелости текущей инфраструктуры.
Последовательность реализации
Диагностика и инвентаризация
Фиксируем активы, зависимости, текущие средства управления и защиты, ограничения и зоны риска.
Результат: карта текущего состояния и перечень разрывов.
Целевая архитектура и приоритеты
Определяем критичные сервисы, требования к доступности и защите, целевые процессы и очередность изменений.
Результат: целевая модель и дорожная карта.
Базовая защита и наблюдаемость
Создаём необходимую видимость, настраиваем резервирование, базовые политики доступа, сегментацию и контроль ключевых узлов.
Результат: измеримый минимально необходимый контур.
Интеграция и автоматизация
Связываем источники данных, корреляцию событий, рабочие процессы, уведомления и типовые сценарии реагирования.
Результат: меньше ручных действий и быстрее обработка событий.
Эксплуатация и развитие
Контролируем показатели, тестируем восстановление, пересматриваем риски и улучшаем правила. При необходимости подключаем управляемые сервисы мониторинга.
Результат: устойчивый цикл эксплуатации и постоянного улучшения.
Международные практики как основа проектных решений
Используем признанные подходы как ориентиры для архитектуры, процессов и контроля. Конкретный набор требований фиксируется под задачи и нормативный контекст заказчика; применение практик не означает автоматическую сертификацию компании или системы.
Управление ИТ-сервисами: ITIL 4, ISO/IEC 20000-1.
Непрерывность и восстановление: ISO 22301:2019, ISO/IEC 27031:2025.
Управление информационной безопасностью: ISO/IEC 27001:2022, NIST CSF 2.0, CIS Controls v8.1.
Угрозы и безопасность приложений: MITRE ATT&CK, OWASP Top 10:2025, OWASP ASVS 5.0.
Международные практики как основа проектных решений
Используем признанные подходы как ориентиры для архитектуры, процессов и контроля. Конкретный набор требований фиксируется под задачи и нормативный контекст заказчика; применение практик не означает автоматическую сертификацию компании или системы.
Управление ИТ-сервисами: ITIL 4, ISO/IEC 20000-1.
Непрерывность и восстановление: ISO 22301:2019, ISO/IEC 27031:2025.
Управление информационной безопасностью: ISO/IEC 27001:2022, NIST CSF 2.0, CIS Controls v8.1.
Угрозы и безопасность приложений: MITRE ATT&CK, OWASP Top 10:2025, OWASP ASVS 5.0.
Что важно знать перед началом проекта
Собрали ответы на основные вопросы о диагностике инфраструктуры, объёме внедрения, сохранении действующих систем, проектных материалах и дальнейшем сопровождении ИТ-контура.
С диагностики текущего состояния: состава активов, критичных бизнес-сервисов, зависимостей, действующих средств управления и защиты, инцидентов и ограничений. По результатам формируется приоритетный план изменений.
Нет. Сначала оцениваем, какие решения можно сохранить, интегрировать или донастроить. Замена предлагается только там, где существующая технология не закрывает требования, создаёт неприемлемый риск или мешает управлению.
Да. Проект может начинаться с мониторинга, резервного копирования, IAM, управления уязвимостями или другого приоритетного направления. При этом целевая архитектура учитывает последующее развитие общего контура.
По критичности активов, требованиям к доступности и восстановлению, модели угроз, отраслевым ограничениям и зрелости текущих процессов. Для разных систем могут применяться разные уровни контроля.
Состав зависит от этапа проекта и может включать карту активов и зависимостей, отчёт о разрывах, целевую архитектуру, проектные решения, регламенты, матрицы ответственности, сценарии реагирования, планы восстановления и дорожную карту.
Да. После внедрения может быть организовано сопровождение инфраструктуры, контроль резервного копирования, обработка событий и управляемый мониторинг безопасности в согласованном объёме и по установленным правилам эскалации.
Через согласованные показатели: охват мониторингом, время обнаружения и восстановления, успешность резервного копирования и тестов восстановления, долю устранённых критичных уязвимостей, соблюдение сроков обработки событий и доступность сервисов.
Что важно знать перед началом проекта
Собрали ответы на основные вопросы о диагностике инфраструктуры, объёме внедрения, сохранении действующих систем, проектных материалах и дальнейшем сопровождении ИТ-контура.
С диагностики текущего состояния: состава активов, критичных бизнес-сервисов, зависимостей, действующих средств управления и защиты, инцидентов и ограничений. По результатам формируется приоритетный план изменений.
Нет. Сначала оцениваем, какие решения можно сохранить, интегрировать или донастроить. Замена предлагается только там, где существующая технология не закрывает требования, создаёт неприемлемый риск или мешает управлению.
Да. Проект может начинаться с мониторинга, резервного копирования, IAM, управления уязвимостями или другого приоритетного направления. При этом целевая архитектура учитывает последующее развитие общего контура.
По критичности активов, требованиям к доступности и восстановлению, модели угроз, отраслевым ограничениям и зрелости текущих процессов. Для разных систем могут применяться разные уровни контроля.
Состав зависит от этапа проекта и может включать карту активов и зависимостей, отчёт о разрывах, целевую архитектуру, проектные решения, регламенты, матрицы ответственности, сценарии реагирования, планы восстановления и дорожную карту.
Да. После внедрения может быть организовано сопровождение инфраструктуры, контроль резервного копирования, обработка событий и управляемый мониторинг безопасности в согласованном объёме и по установленным правилам эскалации.
Через согласованные показатели: охват мониторингом, время обнаружения и восстановления, успешность резервного копирования и тестов восстановления, долю устранённых критичных уязвимостей, соблюдение сроков обработки событий и доступность сервисов.