ЗАЩИТА ДАННЫХ И ПРИЛОЖЕНИЙ (DATA & APPLICATION SECURITY)
Защита конфиденциальных данных и корпоративных приложений: контроль утечек, классификация и шифрование данных, защита веб-приложений и API, тестирование безопасности кода.
ЗАЩИТА ДАННЫХ И ПРИЛОЖЕНИЙ (DATA & APPLICATION SECURITY)
Защита конфиденциальных данных и корпоративных приложений: контроль утечек, классификация и шифрование данных, защита веб-приложений и API, тестирование безопасности кода.
Ключевые преимущества
Защита данных и приложений объединяет классификацию информации, предотвращение утечек, шифрование, контроль облачных сред и тестирование безопасности разработки. Такой подход помогает соблюдать требования, снижать риск компрометации данных и защищать публичные сервисы без замедления бизнеса.
Защита приложений по признанным методикам
Тестирование опирается на OWASP Top 10:2025 и OWASP ASVS 5.0.
Соответствие требованиям к данным
Меры выстраиваются по ISO/IEC 27001:2022, а для платёжных сред — с учётом PCI DSS v4.x.
Сначала классификация, потом контроль
Мы определяем, где хранятся критичные данные, и только затем настраиваем политики.
Контроль утечек по всем каналам
Почта, веб, облачные сервисы, съёмные носители и обмен файлами.
Безопасность без остановки разработки
Тестирование приложений встраивается в цикл выпуска, не блокируя релизы.
Защита облачных нагрузок
Политики распространяются на облачные сервисы и контейнерные среды, а не только на локальные системы.
Ключевые преимущества
Защита данных и приложений объединяет классификацию информации, предотвращение утечек, шифрование, контроль облачных сред и тестирование безопасности разработки. Такой подход помогает соблюдать требования, снижать риск компрометации данных и защищать публичные сервисы без замедления бизнеса.
Защита приложений по признанным методикам
Тестирование опирается на OWASP Top 10:2025 и OWASP ASVS 5.0.
Соответствие требованиям к данным
Меры выстраиваются по ISO/IEC 27001:2022, а для платёжных сред — с учётом PCI DSS v4.x.
Сначала классификация, потом контроль
Мы определяем, где хранятся критичные данные, и только затем настраиваем политики.
Контроль утечек по всем каналам
Почта, веб, облачные сервисы, съёмные носители и обмен файлами.
Безопасность без остановки разработки
Тестирование приложений встраивается в цикл выпуска, не блокируя релизы.
Защита облачных нагрузок
Политики распространяются на облачные сервисы и контейнерные среды, а не только на локальные системы.
Ключевые функции защиты данных и приложений
Работа начинается с обследования: где находятся критичные данные и какие приложения доступны извне. По результатам подбирается набор средств защиты и график тестирования.
- Предотвращение утечек данных (DLP): Контроль передачи конфиденциальной информации за пределы компании.
- Классификация данных и контроль состояния защиты (DSPM): Обнаружение чувствительных данных и оценка рисков их хранения.
- Защита веб-приложений и API (WAF): Фильтрация атак на публичные сервисы и интерфейсы.
- Тестирование безопасности приложений: Анализ кода, динамическое тестирование и проверка API на уязвимости.
- Шифрование и защита данных на устройствах: Полнодисковое шифрование и защита почтовых и файловых сервисов.
Ключевые функции защиты данных и приложений
Работа начинается с обследования: где находятся критичные данные и какие приложения доступны извне. По результатам подбирается набор средств защиты и график тестирования.
- Предотвращение утечек данных (DLP): Контроль передачи конфиденциальной информации за пределы компании.
- Классификация данных и контроль состояния защиты (DSPM): Обнаружение чувствительных данных и оценка рисков их хранения.
- Защита веб-приложений и API (WAF): Фильтрация атак на публичные сервисы и интерфейсы.
- Тестирование безопасности приложений: Анализ кода, динамическое тестирование и проверка API на уязвимости.
- Шифрование и защита данных на устройствах: Полнодисковое шифрование и защита почтовых и файловых сервисов.
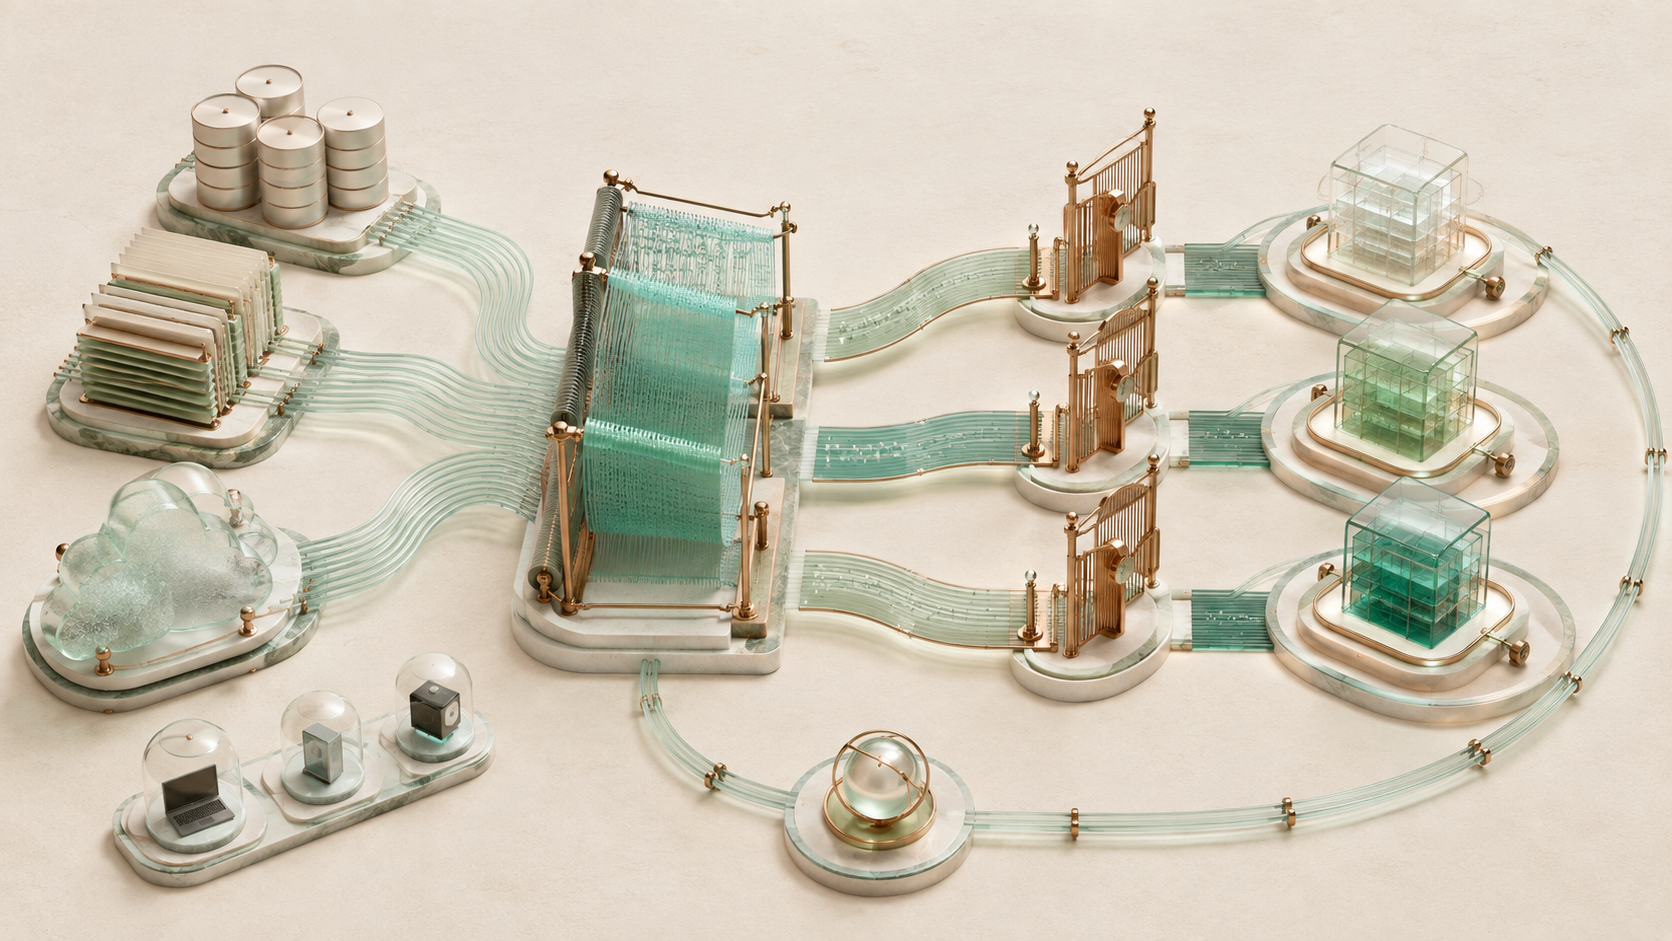
Данные под контролем на всех этапах
Защита начинается с понимания того, где находятся конфиденциальные данные, как они перемещаются и кто имеет к ним доступ.
- Инвентаризация хранилищ: Определяем базы данных, файловые ресурсы, облачные сервисы и устройства, на которых хранится корпоративная информация.
- Потоки данных: Анализируем передачу информации между сотрудниками, приложениями, филиалами, облачными платформами и внешними получателями.
- Классификация и доступ: Разделяем данные по критичности и устанавливаем правила их просмотра, изменения, хранения и передачи.
- Мониторинг и обучение: Отслеживаем нарушения политик и обучаем сотрудников безопасной работе с конфиденциальной информацией.
Данные под контролем на всех этапах
Защита начинается с понимания того, где находятся конфиденциальные данные, как они перемещаются и кто имеет к ним доступ.
- Инвентаризация хранилищ: Определяем базы данных, файловые ресурсы, облачные сервисы и устройства, на которых хранится корпоративная информация.
- Потоки данных: Анализируем передачу информации между сотрудниками, приложениями, филиалами, облачными платформами и внешними получателями.
- Классификация и доступ: Разделяем данные по критичности и устанавливаем правила их просмотра, изменения, хранения и передачи.
- Мониторинг и обучение: Отслеживаем нарушения политик и обучаем сотрудников безопасной работе с конфиденциальной информацией.
Приложения без слабых мест
Безопасность приложений выстраивается как непрерывный процесс: от проверки публичных сервисов и API до устранения уязвимостей и защиты от атак в реальном времени.
- Публичные сервисы и API: Определяем доступные извне приложения, интерфейсы и точки взаимодействия с корпоративными системами.
- Поиск уязвимостей: Проверяем код, веб-приложения и API на ошибки, которые могут привести к компрометации данных или сервисов.
- Устранение и повторное тестирование: Передаём результаты разработчикам, сопровождаем исправление уязвимостей и подтверждаем результат повторной проверкой.
- Защита в реальном времени: Настраиваем WAF для фильтрации вредоносных запросов и блокировки атак на публичные приложения и API.
Приложения без слабых мест
Безопасность приложений выстраивается как непрерывный процесс: от проверки публичных сервисов и API до устранения уязвимостей и защиты от атак в реальном времени.
- Публичные сервисы и API: Определяем доступные извне приложения, интерфейсы и точки взаимодействия с корпоративными системами.
- Поиск уязвимостей: Проверяем код, веб-приложения и API на ошибки, которые могут привести к компрометации данных или сервисов.
- Устранение и повторное тестирование: Передаём результаты разработчикам, сопровождаем исправление уязвимостей и подтверждаем результат повторной проверкой.
- Защита в реальном времени: Настраиваем WAF для фильтрации вредоносных запросов и блокировки атак на публичные приложения и API.
Ценность партнёрства
Мы закрываем и организационную, и техническую часть: от политик работы с данными до внедрения средств защиты и регулярного тестирования приложений.
Ценность партнёрства
Мы закрываем и организационную, и техническую часть: от политик работы с данными до внедрения средств защиты и регулярного тестирования приложений.
Связанные направления
Смежные направления дополняют защиту данных и приложений: управление доступом ограничивает работу с критичной информацией, резервное копирование обеспечивает её восстановление, а управление уязвимостями снижает риск эксплуатации слабых мест.
Управление доступом и идентификацией
Централизуем учёт пользователей и прав доступа, внедряем многофакторную аутентификацию и ролевую модель. Это снижает риск несанкционированного доступа и позволяет своевременно изменять или отзывать права сотрудников.
Резервное копирование и аварийное восстановление
Защищаем данные и критичные сервисы с помощью неизменяемых резервных копий и проверенных сценариев восстановления с заданными RPO и RTO.
Управление уязвимостями
Регулярно выявляем слабые места в инфраструктуре и приложениях, оцениваем их критичность и определяем приоритеты устранения. Это помогает снизить вероятность инцидентов и поддерживать защищённость ИТ-среды на контролируемом уровне.
Хотите узнать больше об этой услуге?
Найдём, где ваши конфиденциальные данные защищены слабее всего.
Связанные направления
Смежные направления дополняют защиту данных и приложений: управление доступом ограничивает работу с критичной информацией, резервное копирование обеспечивает её восстановление, а управление уязвимостями снижает риск эксплуатации слабых мест.
Управление доступом и идентификацией
Централизуем учёт пользователей и прав доступа, внедряем многофакторную аутентификацию и ролевую модель. Это снижает риск несанкционированного доступа и позволяет своевременно изменять или отзывать права сотрудников.
Резервное копирование и аварийное восстановление
Защищаем данные и критичные сервисы с помощью неизменяемых резервных копий и проверенных сценариев восстановления с заданными RPO и RTO.
Управление уязвимостями
Регулярно выявляем слабые места в инфраструктуре и приложениях, оцениваем их критичность и определяем приоритеты устранения. Это помогает снизить вероятность инцидентов и поддерживать защищённость ИТ-среды на контролируемом уровне.
Хотите узнать больше об этой услуге?
Найдём, где ваши конфиденциальные данные защищены слабее всего.