УПРАВЛЕНИЕ УГРОЗАМИ И РЕАГИРОВАНИE
(Threat Management & Response)
Обнаружение атак и организованное реагирование на инциденты: защита конечных точек, сбор и корреляция событий безопасности, аналитика угроз и управляемые сервисы мониторинга.
УПРАВЛЕНИЕ УГРОЗАМИ И РЕАГИРОВАНИЕ (Threat Management & Response)
Обнаружение атак и организованное реагирование на инциденты: защита конечных точек, сбор и корреляция событий безопасности, аналитика угроз и управляемые сервисы мониторинга.
Ключевые преимущества
Единый контур управления угрозами объединяет защиту конечных точек, сбор и корреляцию событий, аналитику атак и регламентированное реагирование. Это обеспечивает видимость всей инфраструктуры, помогает быстрее отделять критические инциденты от информационного шума и поддерживать готовность команды - самостоятельно или с помощью управляемого SOC.
Реагирование по стандарту
Процессы строятся по NIST CSF 2.0 и ISO/IEC 27035-1:2023 (управление инцидентами информационной безопасности).
Понимание тактик атакующих
Сценарии обнаружения сопоставляются с матрицей MITRE ATT&CK, а не ограничиваются сигнатурами.
Видимость всей инфраструктуры
События с конечных точек, серверов, сети, почты и облаков собираются в единую картину.
Скорость вместо перегруза
Корреляция и приоритизация снижают поток ложных срабатываний и высвобождают ресурс ИТ-службы.
Вариант без своего SOC
При отсутствии выделенной команды безопасности доступны управляемые сервисы обнаружения и реагирования.
Проверка готовности
Отработка сценариев реагирования и разбор инцидентов с корректировкой политик.
Ключевые преимущества
Единый контур управления угрозами объединяет защиту конечных точек, сбор и корреляцию событий, аналитику атак и регламентированное реагирование. Это обеспечивает видимость всей инфраструктуры, помогает быстрее отделять критические инциденты от информационного шума и поддерживать готовность команды - самостоятельно или с помощью управляемого SOC.
Реагирование по стандарту
Процессы строятся по NIST CSF 2.0 и ISO/IEC 27035-1:2023 (управление инцидентами информационной безопасности).
Понимание тактик атакующих
Сценарии обнаружения сопоставляются с матрицей MITRE ATT&CK, а не ограничиваются сигнатурами.
Видимость всей инфраструктуры
События с конечных точек, серверов, сети, почты и облаков собираются в единую картину.
Скорость вместо перегруза
Корреляция и приоритизация снижают поток ложных срабатываний и высвобождают ресурс ИТ-службы.
Вариант без своего SOC
При отсутствии выделенной команды безопасности доступны управляемые сервисы обнаружения и реагирования.
Проверка готовности
Отработка сценариев реагирования и разбор инцидентов с корректировкой политик.
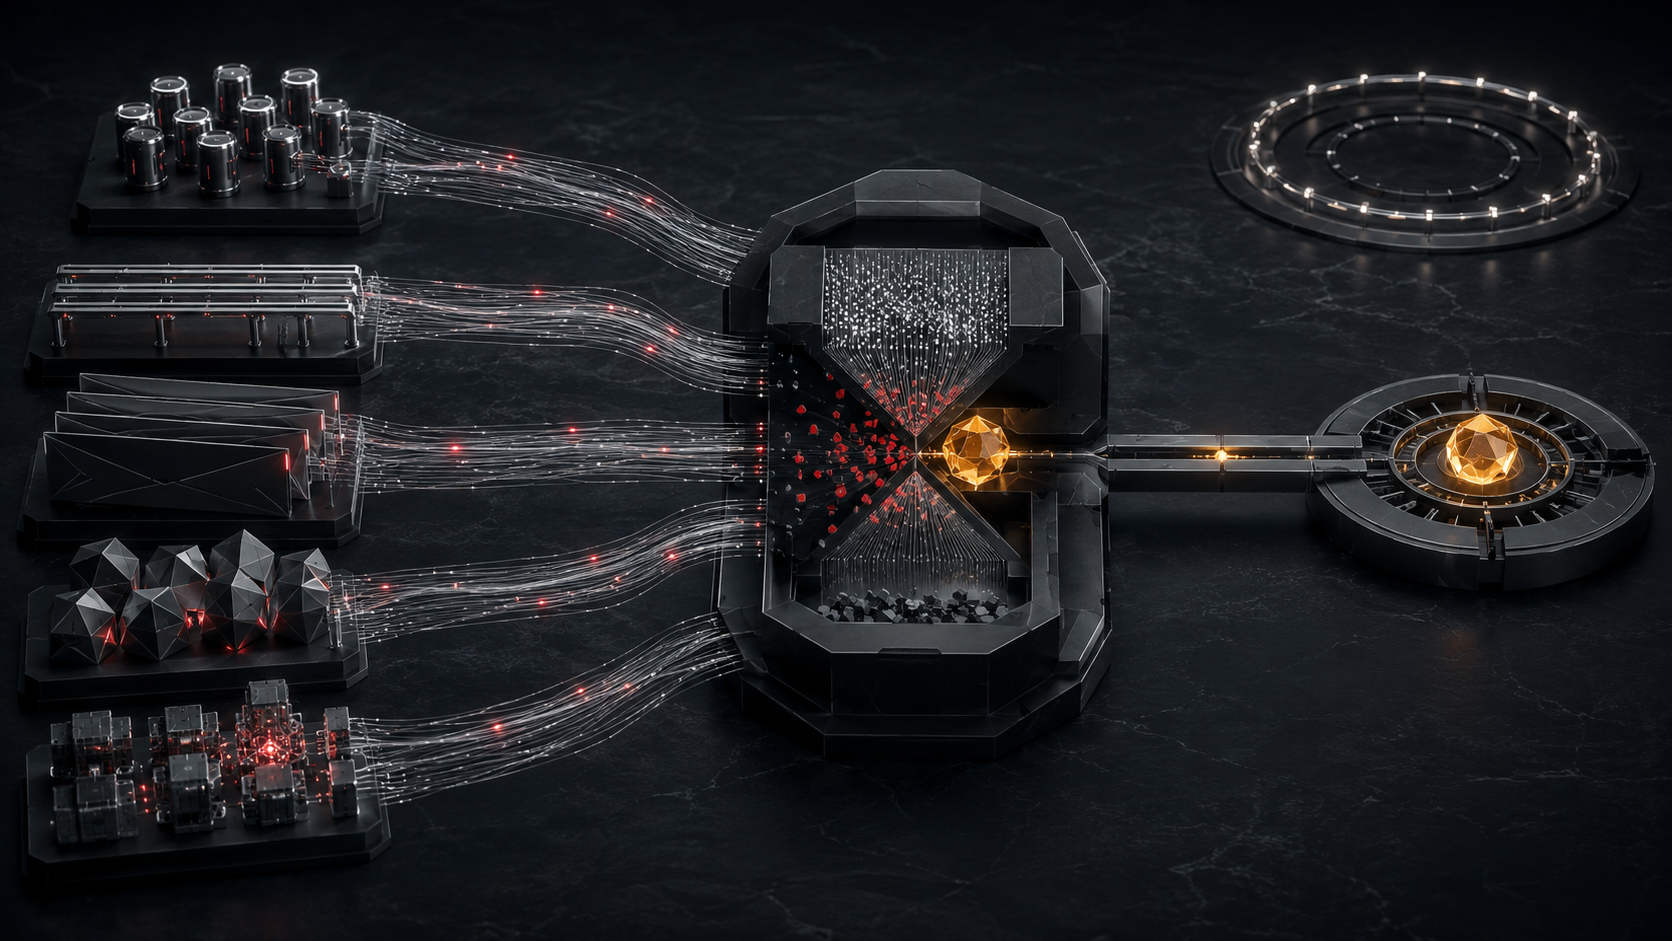
Единый контур обнаружения и реагирования
Контур обнаружения выстраивается поэтапно: сначала защита конечных точек и базовый сбор событий, затем корреляция, аналитика угроз и при необходимости внешний круглосуточный мониторинг.
- Защита конечных точек (EPP и EDR): Предотвращение, обнаружение и разбор атак на рабочих станциях и серверах.
- Расширенное обнаружение и реагирование (XDR): Связывание событий с разных уровней защиты в единый инцидент.
- SIEM и управление событиями безопасности: Централизованный сбор, корреляция и хранение журналов.
- Управляемое обнаружение и реагирование (MDR): Круглосуточный внешний мониторинг силами вендорских сервисов.
- Аналитика угроз и мониторинг даркнета: Данные об угрозах, утечках учётных данных и упоминаниях компании.
Единый контур обнаружения и реагирования
Контур обнаружения выстраивается поэтапно: сначала защита конечных точек и базовый сбор событий, затем корреляция, аналитика угроз и при необходимости внешний круглосуточный мониторинг.
- Защита конечных точек (EPP и EDR): Предотвращение, обнаружение и разбор атак на рабочих станциях и серверах.
- Расширенное обнаружение и реагирование (XDR): Связывание событий с разных уровней защиты в единый инцидент.
- SIEM и управление событиями безопасности: Централизованный сбор, корреляция и хранение журналов.
- Управляемое обнаружение и реагирование (MDR): Круглосуточный внешний мониторинг силами вендорских сервисов.
- Аналитика угроз и мониторинг даркнета: Данные об угрозах, утечках учётных данных и упоминаниях компании.
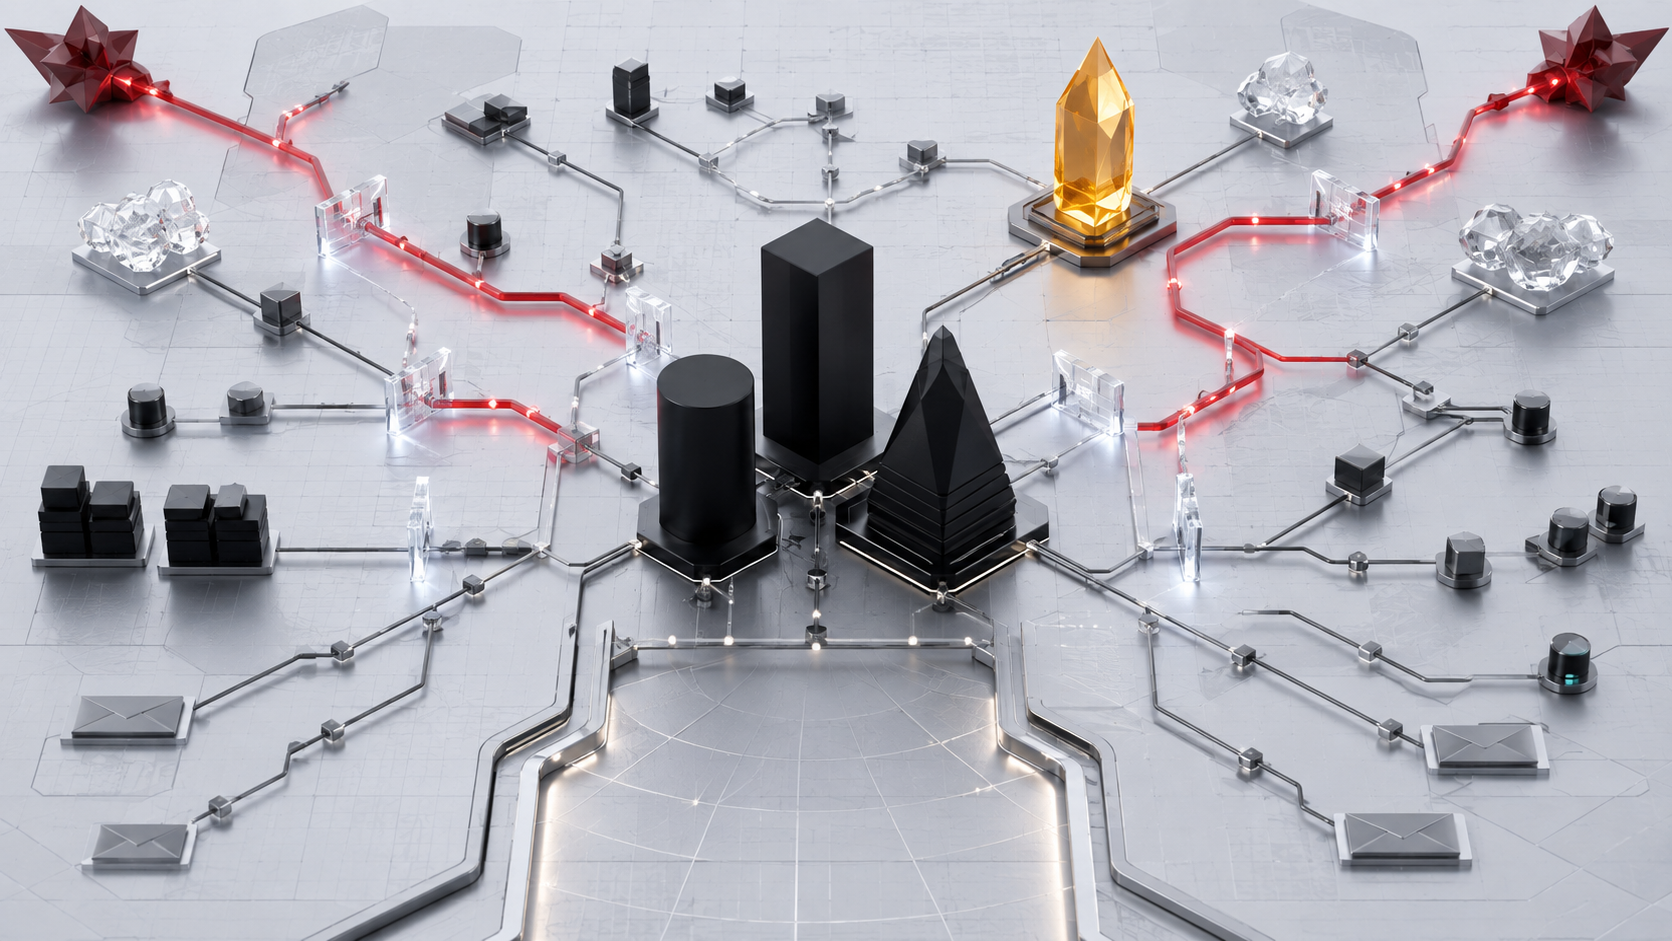
Обнаружение, настроенное под вашу инфраструктуру
Выстраиваем контур обнаружения на основе критичных активов, реальных сценариев атак и особенностей вашей инфраструктуры.
- Критичные активы: Определяем системы, данные и сервисы, нарушение работы которых создаёт наибольший риск для бизнеса.
- Сценарии атак: Описываем вероятные пути развития атаки и контрольные точки для её раннего выявления.
- Источники событий: Подключаем конечные точки, серверы, сеть, почту, облачные платформы и средства защиты.
- Правила и приоритеты: Настраиваем корреляцию событий и порядок действий дежурной смены для разных типов угроз.
Обнаружение, настроенное под вашу инфраструктуру
Выстраиваем контур обнаружения на основе критичных активов, реальных сценариев атак и особенностей вашей инфраструктуры.
- Критичные активы: Определяем системы, данные и сервисы, нарушение работы которых создаёт наибольший риск для бизнеса.
- Сценарии атак: Описываем вероятные пути развития атаки и контрольные точки для её раннего выявления.
- Источники событий: Подключаем конечные точки, серверы, сеть, почту, облачные платформы и средства защиты.
- Правила и приоритеты: Настраиваем корреляцию событий и порядок действий дежурной смены для разных типов угроз.
Реагирование по понятной процедуре
Каждый инцидент обрабатывается по заранее определённому сценарию - от первичной оценки до восстановления сервисов и улучшения защитных политик.
- Классификация: Определяем тип, масштаб, критичность и возможное влияние инцидента на бизнес.
- Эскалация: Назначаем ответственных специалистов и подключаем необходимые уровни управления.
- Локализация и восстановление: Изолируем затронутые системы, устраняем последствия и возвращаем сервисы в работу.
- Разбор инцидента: Фиксируем причины и выводы, корректируем правила обнаружения, процедуры и политики безопасности.
Реагирование по понятной процедуре
Каждый инцидент обрабатывается по заранее определённому сценарию - от первичной оценки до восстановления сервисов и улучшения защитных политик.
- Классификация: Определяем тип, масштаб, критичность и возможное влияние инцидента на бизнес.
- Эскалация: Назначаем ответственных специалистов и подключаем необходимые уровни управления.
- Локализация и восстановление: Изолируем затронутые системы, устраняем последствия и возвращаем сервисы в работу.
- Разбор инцидента: Фиксируем причины и выводы, корректируем правила обнаружения, процедуры и политики безопасности.
Технологии, процессы и поддержка в едином контуре
Мы совмещаем технологии нескольких вендоров с процессной частью: регламенты, роли, обучение и поддержка. Это позволяет выстроить реальный контур безопасности, а не набор установленных продуктов.
Технологии, процессы и поддержка в едином контуре
Мы совмещаем технологии нескольких вендоров с процессной частью: регламенты, роли, обучение и поддержка. Это позволяет выстроить реальный контур безопасности, а не набор установленных продуктов.
Связанные направления
Эффективные обнаружение и реагирование требуют комплексного подхода: Управление уязвимостями сокращает поверхность атаки, сетевая безопасность ограничивает распространение угроз, а защита данных и приложений снижает последствия инцидентов. Вместе эти направления формируют единый контур предотвращения, обнаружения и реагирования.
Управление уязвимостями
Регулярно выявляем слабые места в инфраструктуре и приложениях, оцениваем их критичность и определяем приоритеты устранения. Это помогает снизить вероятность инцидентов и поддерживать защищённость ИТ-среды на контролируемом уровне.
Сетевая безопасность
Защищаем проводные и беспроводные подключения, контролируем доступ пользователей и устройств, сегментируем сеть и предотвращаем распространение угроз между корпоративными системами.
Защита данных и приложений
Защищаем корпоративные данные, приложения, базы данных и облачные сервисы от утечек, повреждения и несанкционированного доступа на всех уровнях инфраструктуры.
Хотите узнать больше об этой услуге?
Оценим текущую видимость угроз в вашей инфраструктуре.
Связанные направления
Эффективные обнаружение и реагирование требуют комплексного подхода: Управление уязвимостями сокращает поверхность атаки, сетевая безопасность ограничивает распространение угроз, а защита данных и приложений снижает последствия инцидентов. Вместе эти направления формируют единый контур предотвращения, обнаружения и реагирования.
Управление уязвимостями
Регулярно выявляем слабые места в инфраструктуре и приложениях, оцениваем их критичность и определяем приоритеты устранения. Это помогает снизить вероятность инцидентов и поддерживать защищённость ИТ-среды на контролируемом уровне.
Сетевая безопасность
Защищаем проводные и беспроводные подключения, контролируем доступ пользователей и устройств, сегментируем сеть и предотвращаем распространение угроз между корпоративными системами.
Защита данных и приложений
Защищаем корпоративные данные, приложения, базы данных и облачные сервисы от утечек, повреждения и несанкционированного доступа на всех уровнях инфраструктуры.
Хотите узнать больше об этой услуге?
Оценим текущую видимость угроз в вашей инфраструктуре.