УПРАВЛЕНИЕ ДОСТУПОМ И ИДЕНТИФИКАЦИЕЙ (IDENTITY & ACCESS MANAGEMENT)
Контроль того, кто и к чему имеет доступ: многофакторная аутентификация, управление привилегированными учётными записями, единый вход и доступ по принципам Zero Trust.
УПРАВЛЕНИЕ ДОСТУПОМ И ИДЕНТИФИКАЦИЕЙ (IDENTITY & ACCESS MANAGEMENT)
Контроль того, кто и к чему имеет доступ: многофакторная аутентификация, управление привилегированными учётными записями, единый вход и доступ по принципам Zero Trust.
Ключевые преимущества
Управление идентификацией и доступом объединяет проверку личности, контроль привилегий и регулярное управление правами. Каждый запрос проверяется по принципам Zero Trust, а MFA, беспарольный вход и единая авторизация одновременно повышают безопасность и упрощают работу сотрудников.
Идентификация по актуальным требованиям
Решения проектируются с учётом NIST SP 800-63-4 (Digital Identity Guidelines, 2025).
Архитектура Zero Trust
Доступ предоставляется по проверке каждого запроса согласно NIST SP 800-207, а не по факту нахождения внутри сети.
Контроль привилегий
Административные учётные записи выводятся из серой зоны: доступ выдаётся по запросу, сессии протоколируются.
Защита от компрометации пароля
Многофакторная и беспарольная аутентификация закрывают самый частый вектор атак.
Порядок в правах доступа
Пересмотр и отзыв прав становятся регулярной процедурой в рамках ISO/IEC 27001:2022, а не разовой акцией.
Удобство для сотрудников
Единый вход сокращает число паролей и обращений в службу поддержки.
Ключевые преимущества
Управление идентификацией и доступом объединяет проверку личности, контроль привилегий и регулярное управление правами. Каждый запрос проверяется по принципам Zero Trust, а MFA, беспарольный вход и единая авторизация одновременно повышают безопасность и упрощают работу сотрудников.
Идентификация по актуальным требованиям
Решения проектируются с учётом NIST SP 800-63-4 (Digital Identity Guidelines, 2025).
Архитектура Zero Trust
Доступ предоставляется по проверке каждого запроса согласно NIST SP 800-207, а не по факту нахождения внутри сети.
Контроль привилегий
Административные учётные записи выводятся из серой зоны: доступ выдаётся по запросу, сессии протоколируются.
Защита от компрометации пароля
Многофакторная и беспарольная аутентификация закрывают самый частый вектор атак.
Порядок в правах доступа
Пересмотр и отзыв прав становятся регулярной процедурой в рамках ISO/IEC 27001:2022, а не разовой акцией.
Удобство для сотрудников
Единый вход сокращает число паролей и обращений в службу поддержки.
Ключевые функции управления доступом
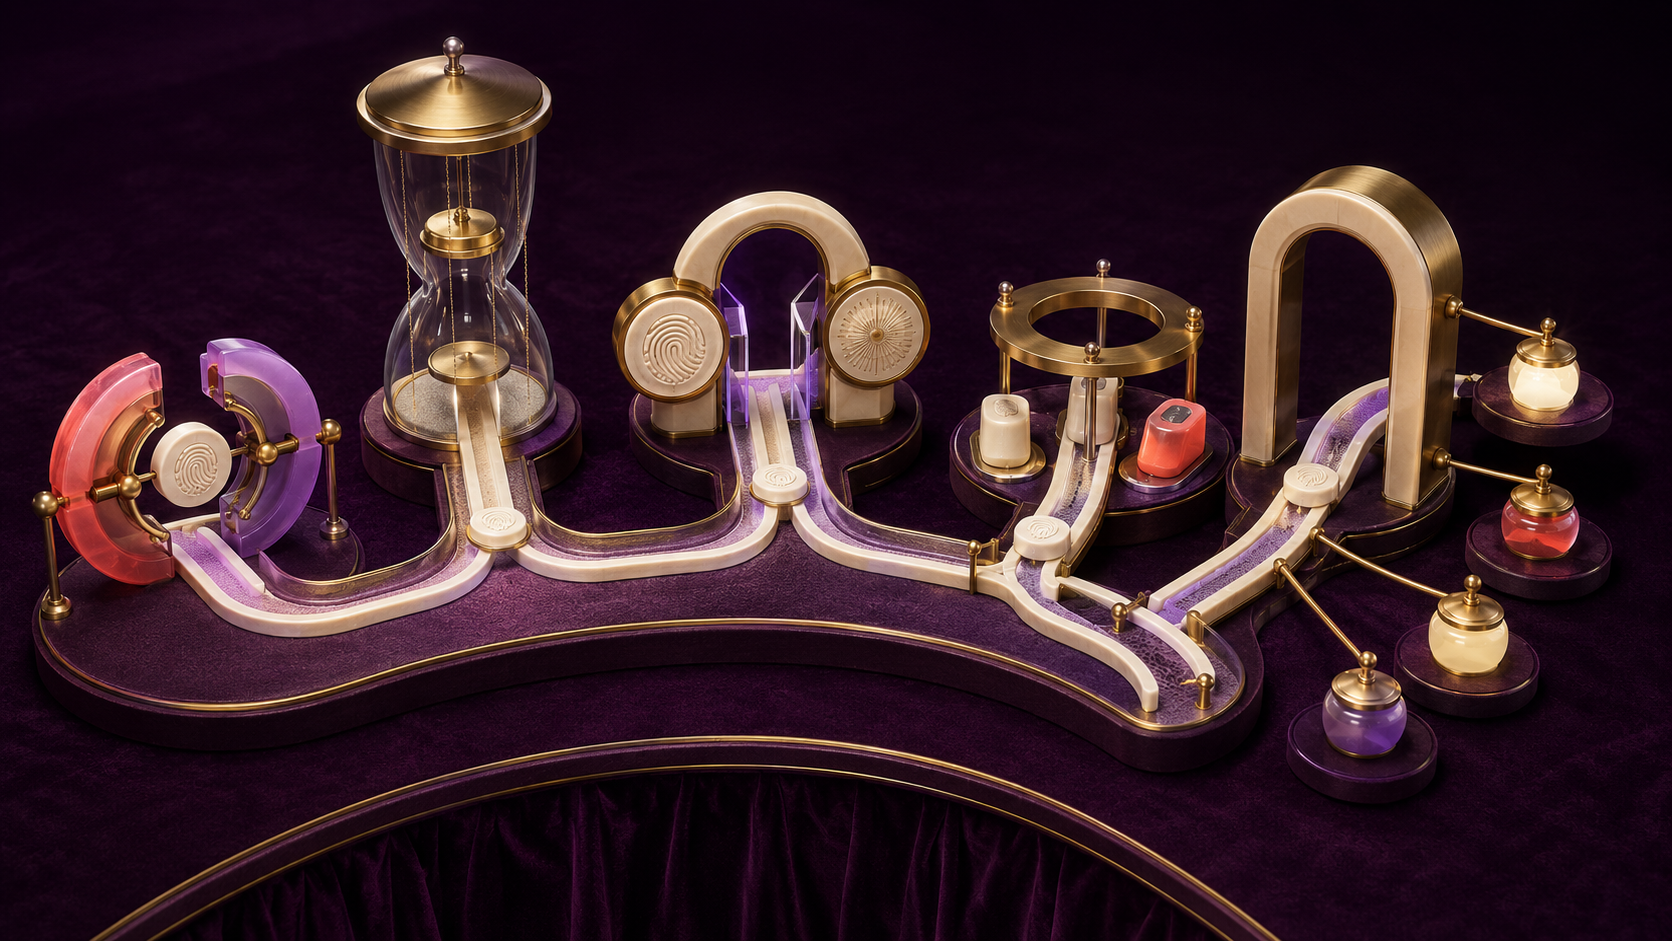
Внедрение обычно начинается с многофакторной аутентификации для критичных систем и удалённого доступа, затем добавляются управление привилегиями, единый вход и контроль доступа устройств.
- Многофакторная аутентификация (MFA): Подтверждение входа вторым фактором для критичных систем и удалённого доступа.
- Управление привилегированным доступом (PAM): Защищённое хранение административных учётных данных, выдача доступа по запросу, запись сессий.
- Беспарольная аутентификация: Вход по сертификатам и устройствам вместо паролей.
- Управление доступом устройств к сети (NAC, RADIUS, TACACS+): Проверка соответствия устройства политике до предоставления доступа.
- Единый вход и Zero Trust Access: Централизованная аутентификация и доступ к приложениям без открытия полного сетевого доступа.
Ключевые функции управления доступом
Внедрение обычно начинается с многофакторной аутентификации для критичных систем и удалённого доступа, затем добавляются управление привилегиями, единый вход и контроль доступа устройств.
- Многофакторная аутентификация (MFA): Подтверждение входа вторым фактором для критичных систем и удалённого доступа.
- Управление привилегированным доступом (PAM): Защищённое хранение административных учётных данных, выдача доступа по запросу, запись сессий.
- Беспарольная аутентификация: Вход по сертификатам и устройствам вместо паролей.
- Управление доступом устройств к сети (NAC, RADIUS, TACACS+): Проверка соответствия устройства политике до предоставления доступа.
- Единый вход и Zero Trust Access: Централизованная аутентификация и доступ к приложениям без открытия полного сетевого доступа.
Порядок в идентификации
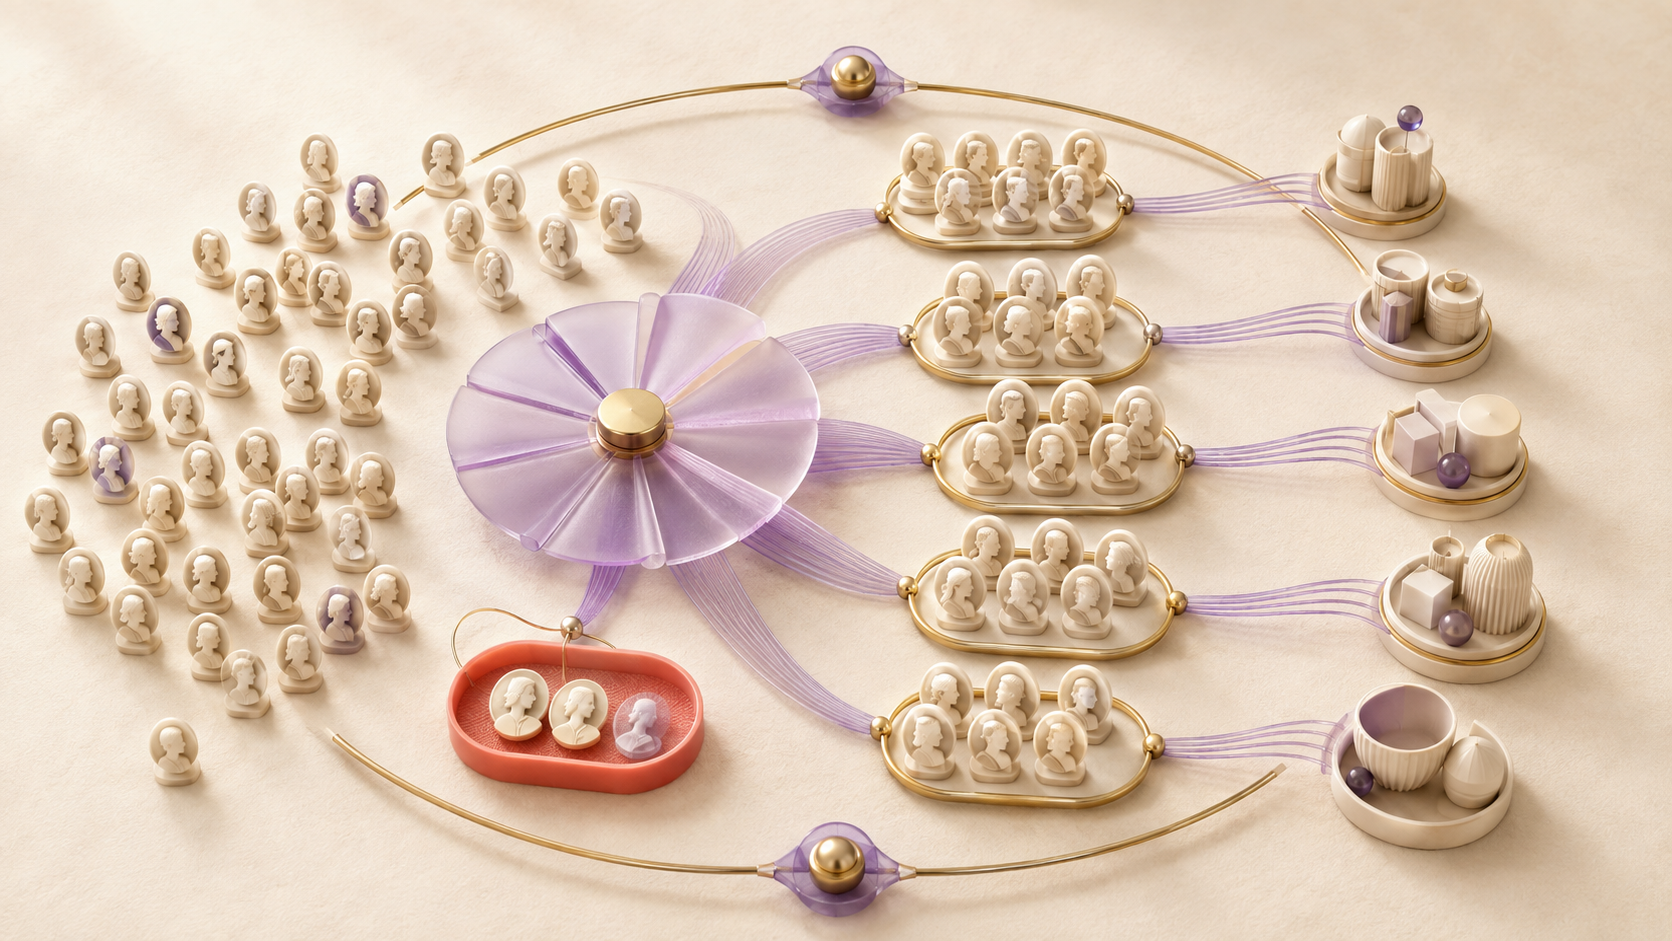
Управление доступом начинается с полной картины учётных записей, назначенных прав и связей пользователей с корпоративными системами.
- Инвентаризация: Собираем сведения о сотрудниках, служебных аккаунтах, внешних пользователях и назначенных им правах.
- Очистка учётных записей: Выявляем неиспользуемые, дублирующиеся и избыточные аккаунты, которые создают дополнительный риск.
- Ролевая модель: Объединяем права в понятные бизнес-роли с учётом должностей, функций и принципа минимальных привилегий.
- Пересмотр прав: Вводим регулярную процедуру подтверждения или отзыва доступа с участием ответственных владельцев систем.
Порядок в идентификации
Управление доступом начинается с полной картины учётных записей, назначенных прав и связей пользователей с корпоративными системами.
- Инвентаризация: Собираем сведения о сотрудниках, служебных аккаунтах, внешних пользователях и назначенных им правах.
- Очистка учётных записей: Выявляем неиспользуемые, дублирующиеся и избыточные аккаунты, которые создают дополнительный риск.
- Ролевая модель: Объединяем права в понятные бизнес-роли с учётом должностей, функций и принципа минимальных привилегий.
- Пересмотр прав: Вводим регулярную процедуру подтверждения или отзыва доступа с участием ответственных владельцев систем.
Привилегированный доступ под контролем
Административные полномочия предоставляются только после проверки, на ограниченный срок и с полным контролем действий пользователя.
- Изоляция учётных данных: Административные пароли и ключи хранятся в защищённом PAM-хранилище и не передаются пользователям напрямую.
- Временный доступ: Повышенные полномочия выдаются по запросу для конкретной задачи и автоматически отзываются по истечении установленного времени.
- Запись сессий: Действия администраторов фиксируются, а записи используются для расследования инцидентов и проверки соблюдения регламентов.
- Внешние подрядчики: Для сторонних специалистов действует отдельная политика с усиленной проверкой, ограниченным доступом и обязательным контролем сессий.
Привилегированный доступ под контролем
Административные полномочия предоставляются только после проверки, на ограниченный срок и с полным контролем действий пользователя.
- Изоляция учётных данных: Административные пароли и ключи хранятся в защищённом PAM-хранилище и не передаются пользователям напрямую.
- Временный доступ: Повышенные полномочия выдаются по запросу для конкретной задачи и автоматически отзываются по истечении установленного времени.
- Запись сессий: Действия администраторов фиксируются, а записи используются для расследования инцидентов и проверки соблюдения регламентов.
- Внешние подрядчики: Для сторонних специалистов действует отдельная политика с усиленной проверкой, ограниченным доступом и обязательным контролем сессий.
Ценность партнёрства
Мы выстраиваем и техническую, и организационную часть: ролевая модель, регламенты выдачи и отзыва прав, внедрение MFA и PAM, интеграция с каталогом и корпоративными приложениями, обучение администраторов.
Ценность партнёрства
Мы выстраиваем и техническую, и организационную часть: ролевая модель, регламенты выдачи и отзыва прав, внедрение MFA и PAM, интеграция с каталогом и корпоративными приложениями, обучение администраторов.
Связанные направления
Управление доступом дополняют сетевая безопасность, защита данных и точный учёт ИТ-активов. Вместе эти направления помогают проверять пользователей и устройства, ограничивать доступ к критичным ресурсам и своевременно изменять или отзывать права.
Сетевая безопасность
Защищаем проводные и беспроводные подключения, контролируем доступ пользователей и устройств, сегментируем сеть и предотвращаем распространение угроз между корпоративными системами.
Защита данных и приложений
Защищаем корпоративные данные, приложения, базы данных и облачные сервисы от утечек, повреждения и несанкционированного доступа на всех уровнях инфраструктуры.
Управление ИТ-активами
Создаём единый учёт оборудования, программного обеспечения и лицензий на всём жизненном цикле - от закупки и ввода в эксплуатацию до обслуживания и списания.
Хотите узнать больше об этой услуге?
Проведём аудит учётных записей и прав доступа - покажем реальную картину.
Связанные направления
Управление доступом дополняют сетевая безопасность, защита данных и точный учёт ИТ-активов. Вместе эти направления помогают проверять пользователей и устройства, ограничивать доступ к критичным ресурсам и своевременно изменять или отзывать права.
Сетевая безопасность
Защищаем проводные и беспроводные подключения, контролируем доступ пользователей и устройств, сегментируем сеть и предотвращаем распространение угроз между корпоративными системами.
Защита данных и приложений
Защищаем корпоративные данные, приложения, базы данных и облачные сервисы от утечек, повреждения и несанкционированного доступа на всех уровнях инфраструктуры.
Управление ИТ-активами
Создаём единый учёт оборудования, программного обеспечения и лицензий на всём жизненном цикле - от закупки и ввода в эксплуатацию до обслуживания и списания.
Хотите узнать больше об этой услуге?
Проведём аудит учётных записей и прав доступа - покажем реальную картину.