СЕТИ ПЕРЕДАЧИ ДАННЫХ И БЕСПРОВОДНЫЕ СЕТИ
(NETWORKS & WIRELESS)
Проектирование и внедрение корпоративных проводных и беспроводных сетей: от локальной сети офиса до объединения филиалов через SD-WAN, с единым управлением и встроенной безопасностью.
СЕТИ ПЕРЕДАЧИ ДАННЫХ И БЕСПРОВОДНЫЕ СЕТИ (NETWORKS & WIRELESS)
Проектирование и внедрение корпоративных проводных и беспроводных сетей: от локальной сети офиса до объединения филиалов через SD-WAN, с единым управлением и встроенной безопасностью.
Ключевые преимущества
Корпоративная сеть объединяет пользователей, устройства и бизнес-приложения в единую управляемую инфраструктуру. Проектируем проводные и беспроводные решения с высокой доступностью, безопасной сегментацией и возможностью масштабирования от одного офиса до сети филиалов.
Сеть под задачи бизнеса
Проект начинается с профиля трафика, числа устройств и критичных приложений, а не с выбора модели оборудования.
Проектирование по стандартам
Архитектура и защита сети опираются на ISO/IEC 27033-1:2015 и рекомендации CIS Controls v8.1.
Актуальные беспроводные технологии
Корпоративный Wi-Fi на стандартах IEEE 802.11 поколений Wi-Fi 6, 6E и 7 с радиопланированием и обследованием площадки.
Филиалы как единая сеть
SD-WAN объединяет площадки с приоритизацией трафика и защитой периметра каждого офиса.
Единая консоль управления
Настройка, диагностика и обновление всей сети из одного интерфейса, включая облачное управление.
Готовность к IoT и BYOD
Личные и промышленные устройства получают доступ в изолированные сегменты с контролем на входе.
Ключевые преимущества
Корпоративная сеть объединяет пользователей, устройства и бизнес-приложения в единую управляемую инфраструктуру. Проектируем проводные и беспроводные решения с высокой доступностью, безопасной сегментацией и возможностью масштабирования от одного офиса до сети филиалов.
Сеть под задачи бизнеса
Проект начинается с профиля трафика, числа устройств и критичных приложений, а не с выбора модели оборудования.
Проектирование по стандартам
Архитектура и защита сети опираются на ISO/IEC 27033-1:2015 и рекомендации CIS Controls v8.1.
Актуальные беспроводные технологии
Корпоративный Wi-Fi на стандартах IEEE 802.11 поколений Wi-Fi 6, 6E и 7 с радиопланированием и обследованием площадки.
Филиалы как единая сеть
SD-WAN объединяет площадки с приоритизацией трафика и защитой периметра каждого офиса.
Единая консоль управления
Настройка, диагностика и обновление всей сети из одного интерфейса, включая облачное управление.
Готовность к IoT и BYOD
Личные и промышленные устройства получают доступ в изолированные сегменты с контролем на входе.
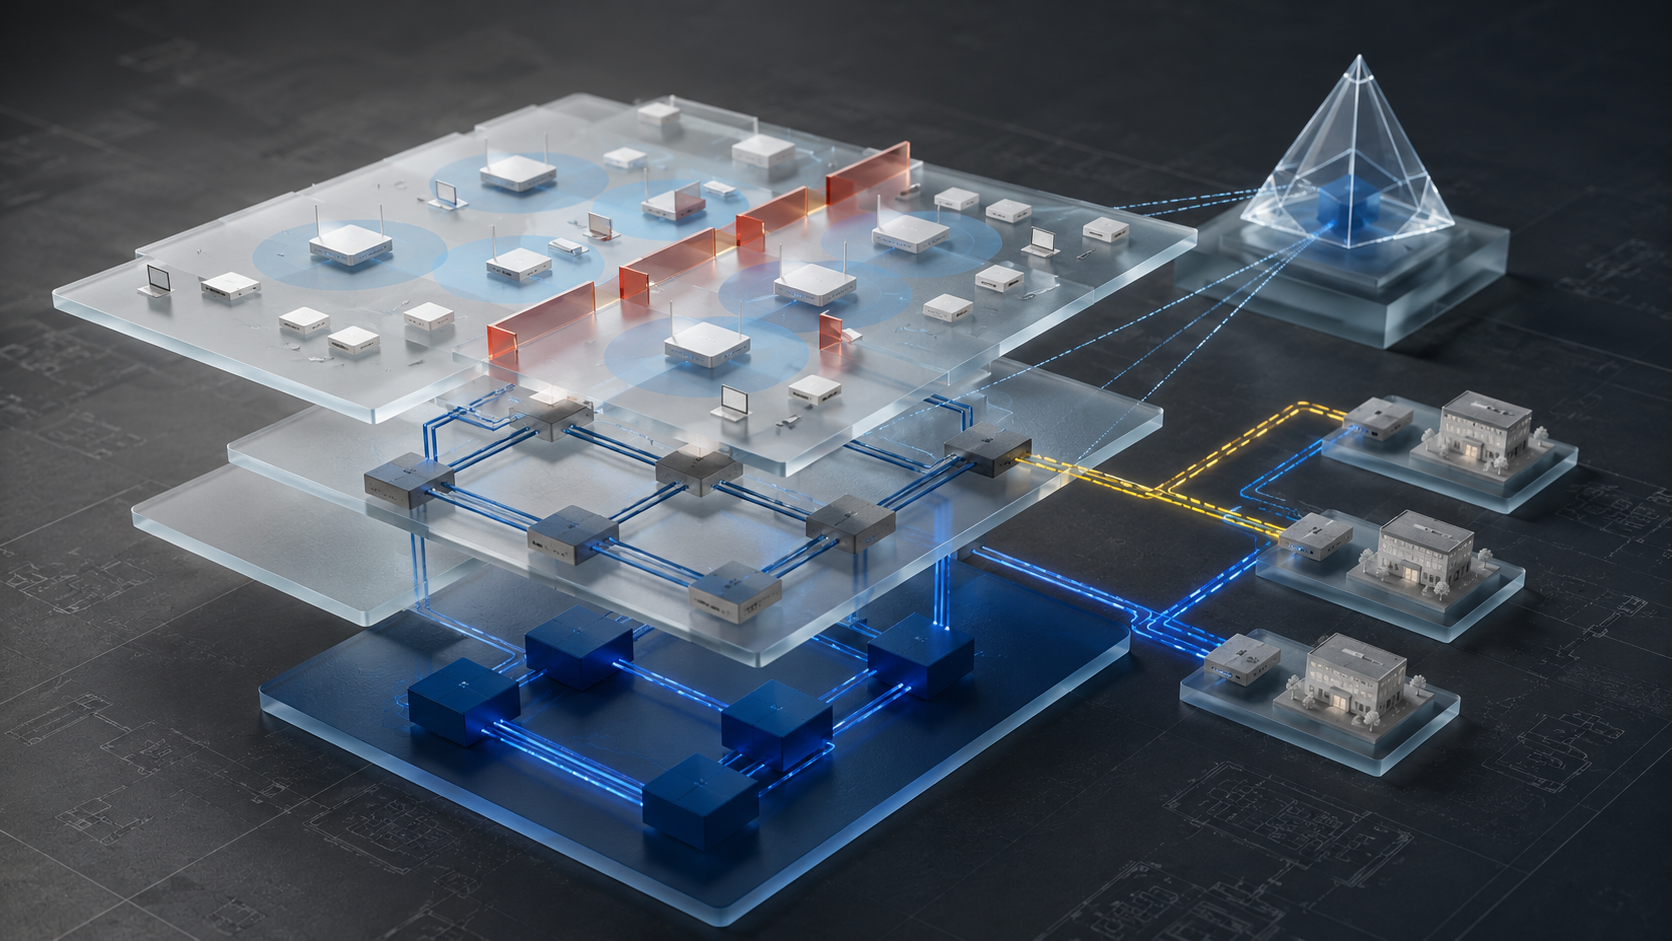
Единая управляемая сеть для всех площадок
Состав проекта зависит от масштаба и топологии: от модернизации сети одного офиса до построения единой управляемой сети с несколькими площадками и резервированием каналов.
- Проводные сети и коммутация: Ядро, распределение и доступ, отказоустойчивые схемы для критичных сегментов.
- Корпоративный Wi-Fi: Радиопланирование, бесшовный роуминг, поддержка высокой плотности пользователей.
- SD-WAN и подключение филиалов: Резервирование каналов, приоритизация трафика бизнес-приложений.
- Централизованное управление и мониторинг сети: Облачные и локальные платформы управления с аналитикой.
- Сегментация и контроль доступа устройств: Раздельные сегменты для гостей, IoT и корпоративных систем.
Единая управляемая сеть для всех площадок
Состав проекта зависит от масштаба и топологии: от модернизации сети одного офиса до построения единой управляемой сети с несколькими площадками и резервированием каналов.
- Проводные сети и коммутация: Ядро, распределение и доступ, отказоустойчивые схемы для критичных сегментов.
- Корпоративный Wi-Fi: Радиопланирование, бесшовный роуминг, поддержка высокой плотности пользователей.
- SD-WAN и подключение филиалов: Резервирование каналов, приоритизация трафика бизнес-приложений.
- Централизованное управление и мониторинг сети: Облачные и локальные платформы управления с аналитикой.
- Сегментация и контроль доступа устройств: Раздельные сегменты для гостей, IoT и корпоративных систем.
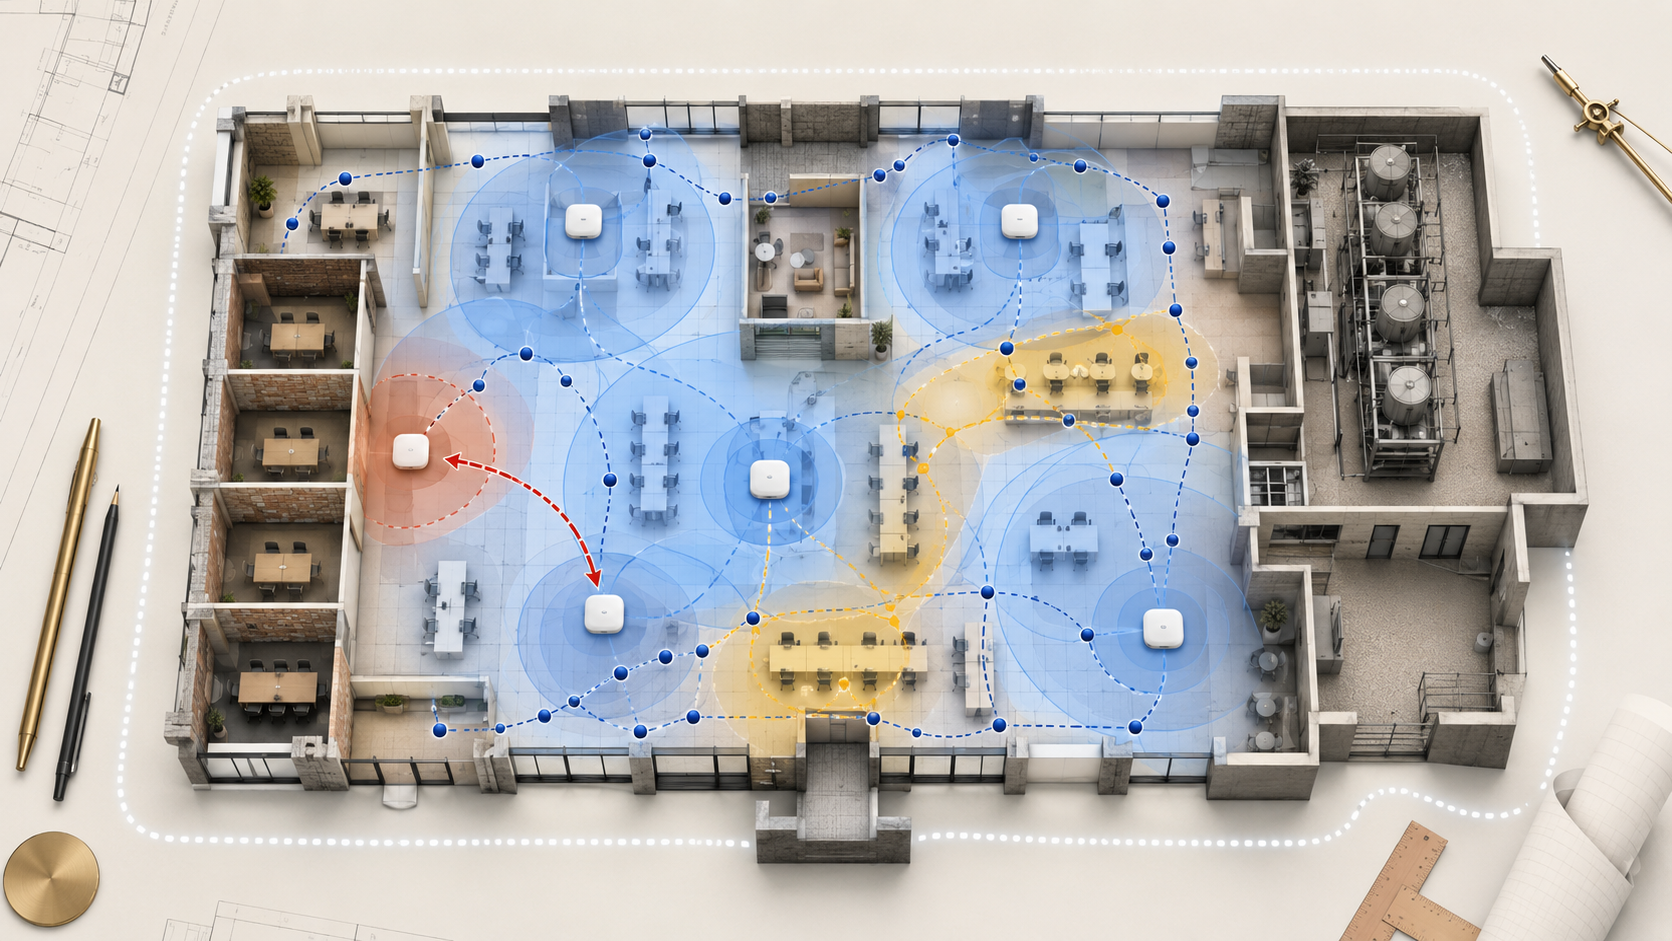
Проектирование начинается с обследования
Надёжная сеть начинается не с выбора оборудования, а с изучения площадки и реальных требований бизнеса.
- Обследование и радиопланирование: Анализируем помещения, выполняем радиоизмерения и определяем оптимальное расположение точек доступа.
- Расчёт архитектуры: Оцениваем пропускную способность, нагрузку, резервирование каналов и требования к отказоустойчивости.
- Сегментация и адресация: Проектируем логическую структуру сети для корпоративных систем, гостей и IoT-устройств.
- Ввод в эксплуатацию: Проводим пусконаладку, проверяем покрытие и выполняем приёмочные тесты.
Проектирование начинается с обследования
Надёжная сеть начинается не с выбора оборудования, а с изучения площадки и реальных требований бизнеса.
- Обследование и радиопланирование: Анализируем помещения, выполняем радиоизмерения и определяем оптимальное расположение точек доступа.
- Расчёт архитектуры: Оцениваем пропускную способность, нагрузку, резервирование каналов и требования к отказоустойчивости.
- Сегментация и адресация: Проектируем логическую структуру сети для корпоративных систем, гостей и IoT-устройств.
- Ввод в эксплуатацию: Проводим пусконаладку, проверяем покрытие и выполняем приёмочные тесты.
Сеть и безопасность в единой архитектуре
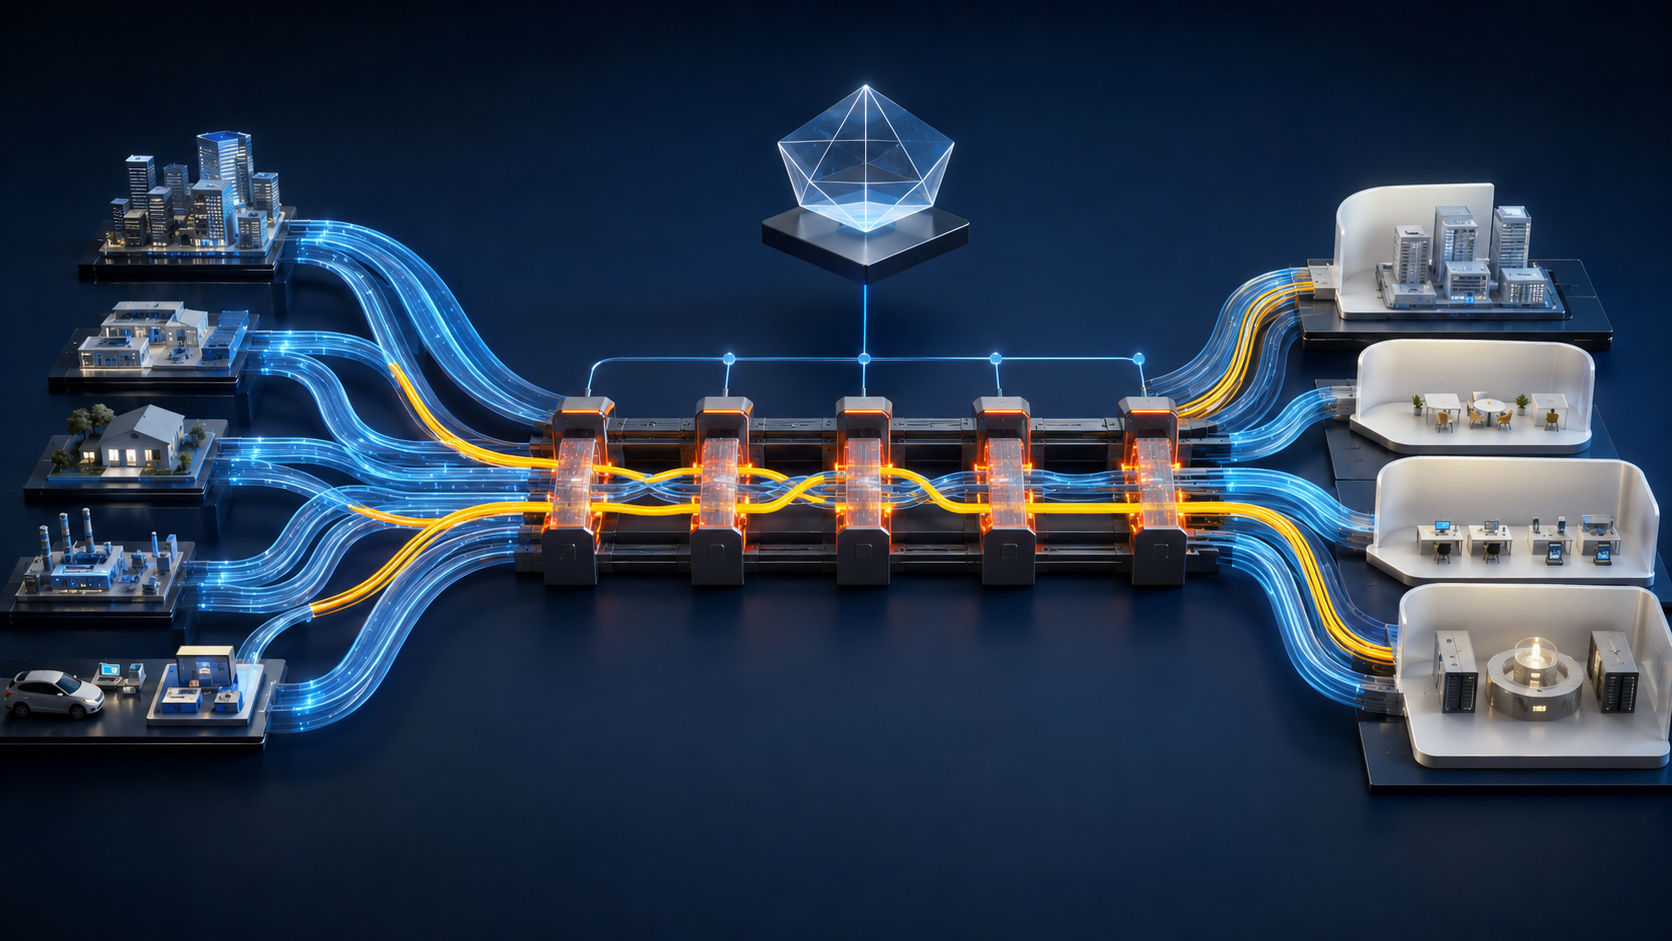
Объединяем сетевые функции и средства защиты в единой управляемой платформе - от маршрутизации и подключения филиалов до контроля трафика.
- Маршрутизация и SD-WAN: Управляем подключением площадок, резервируем каналы и приоритизируем критичные приложения.
- Встроенная защита: Контролируем трафик, сегментируем пользователей и устройства, предотвращаем несанкционированный доступ.
- Единое управление: Настройка, мониторинг и обновление сетевой инфраструктуры выполняются из одной консоли.
- Оптимизация инфраструктуры: Сокращаем количество отдельных устройств, стоимость владения и число потенциальных точек отказа.
Сеть и безопасность в единой архитектуре
Объединяем сетевые функции и средства защиты в единой управляемой платформе - от маршрутизации и подключения филиалов до контроля трафика.
- Маршрутизация и SD-WAN: Управляем подключением площадок, резервируем каналы и приоритизируем критичные приложения.
- Встроенная защита: Контролируем трафик, сегментируем пользователей и устройства, предотвращаем несанкционированный доступ.
- Единое управление: Настройка, мониторинг и обновление сетевой инфраструктуры выполняются из одной консоли.
- Оптимизация инфраструктуры: Сокращаем количество отдельных устройств, стоимость владения и число потенциальных точек отказа.
Вендор-независимый подход к построению сети
Работаем с решениями нескольких ведущих производителей и подбираем платформу с учётом архитектуры, требований и бюджета проекта. Берём на себя весь жизненный цикл сети - от внедрения и настройки до технической поддержки, модернизации и дальнейшего развития.
Вендор-независимый подход к построению сети
Работаем с решениями нескольких ведущих производителей и подбираем платформу с учётом архитектуры, требований и бюджета проекта. Берём на себя весь жизненный цикл сети - от внедрения и настройки до технической поддержки, модернизации и дальнейшего развития.
Связанные направления
Надёжная корпоративная сеть требует комплексного подхода к безопасности, контролю состояния и вычислительной инфраструктуре. Связанные решения помогают защитить подключения, своевременно выявлять отклонения и обеспечить стабильную работу критичных сервисов.
Сетевая безопасность
Защищаем проводные и беспроводные подключения, контролируем доступ пользователей и устройств, сегментируем сеть и предотвращаем распространение угроз между корпоративными системами.
Хранение данных и виртуализация
Создаём производительную и отказоустойчивую платформу для хранения данных и запуска виртуальных нагрузок. Решение упрощает масштабирование инфраструктуры и обеспечивает доступность критичных сервисов.
Мониторинг и наблюдаемость
Обеспечиваем непрерывную видимость состояния сетей, серверов, приложений и облачных сервисов. Собираем и анализируем метрики, события и журналы, чтобы заранее выявлять отклонения, быстрее находить причины сбоев и предотвращать их влияние на бизнес.
Хотите узнать больше об этой услуге?
Проведём обследование сети и предложим проект модернизации.
Связанные направления
Надёжная корпоративная сеть требует комплексного подхода к безопасности, контролю состояния и вычислительной инфраструктуре. Связанные решения помогают защитить подключения, своевременно выявлять отклонения и обеспечить стабильную работу критичных сервисов.
Сетевая безопасность
Защищаем проводные и беспроводные подключения, контролируем доступ пользователей и устройств, сегментируем сеть и предотвращаем распространение угроз между корпоративными системами.
Хранение данных и виртуализация
Создаём производительную и отказоустойчивую платформу для хранения данных и запуска виртуальных нагрузок. Решение упрощает масштабирование инфраструктуры и обеспечивает доступность критичных сервисов.
Мониторинг и наблюдаемость
Обеспечиваем непрерывную видимость состояния сетей, серверов, приложений и облачных сервисов. Собираем и анализируем метрики, события и журналы, чтобы заранее выявлять отклонения, быстрее находить причины сбоев и предотвращать их влияние на бизнес.
Хотите узнать больше об этой услуге?
Проведём обследование сети и предложим проект модернизации.