TARMOQ XAVFSIZLIGI (NETWORK SECURITY)
Korporativ tarmoq va masofaviy kirishni himoyalash: yangi avlod tarmoqlararo ekranlari, ilovalarga xavfsiz kirish, segmentatsiya va ulanadigan qurilmalarni nazorat qilish.
TARMOQ XAVFSIZLIGI (NETWORK SECURITY)
Korporativ tarmoq va masofaviy kirishni himoyalash: yangi avlod tarmoqlararo ekranlari, ilovalarga xavfsiz kirish, segmentatsiya va ulanadigan qurilmalarni nazorat qilish.
Asosiy afzalliklar
Ofislar, filiallar, masofaviy xodimlar va bulut servislari uchun yagona siyosatlar, qurilma nazorati va Zero Trust kirishiga asoslangan himoyalangan tarmoq arxitekturasini yaratamiz.
Standartlar asosida loyihalash
Tarmoq himoyasi arxitekturasi ISO/IEC 27033-1:2015, CIS Controls v8.1 va Zero Trust modeli (NIST SP 800-207) asosida quriladi.
An’anaviy perimetr endi yo‘q
Himoya gibrid ishga mos quriladi: ofis, filiallar, masofaviy xodimlar va bulut servislariga yagona siyosat qo‘llanadi.
Segmentatsiya — majburiy element
Tarmoqni segmentlash kirishni himoyalash bilan cheklanmay, hujumning tarqalishini ham cheklaydi.
Tarmoqqa kirishda nazorat
Hech bir qurilma siyosatga mosligi tekshirilmasdan kirish huquqini olmaydi.
Tarmoqqa emas, ilovalarga kirish
ZTNA klassik VPN o‘rnini egallab, hujum yuzasini qisqartiradi.
Boshqariluvchanlik va shaffoflik
Alohida qurilmalardagi tarqoq sozlamalar o‘rniga yagona siyosatlar va jurnallar.
Asosiy afzalliklar
Ofislar, filiallar, masofaviy xodimlar va bulut servislari uchun yagona siyosatlar, qurilma nazorati va Zero Trust kirishiga asoslangan himoyalangan tarmoq arxitekturasini yaratamiz.
Standartlar asosida loyihalash
Tarmoq himoyasi arxitekturasi ISO/IEC 27033-1:2015, CIS Controls v8.1 va Zero Trust modeli (NIST SP 800-207) asosida quriladi.
An’anaviy perimetr endi yo‘q
Himoya gibrid ishga mos quriladi: ofis, filiallar, masofaviy xodimlar va bulut servislariga yagona siyosat qo‘llanadi.
Segmentatsiya — majburiy element
Tarmoqni segmentlash kirishni himoyalash bilan cheklanmay, hujumning tarqalishini ham cheklaydi.
Tarmoqqa kirishda nazorat
Hech bir qurilma siyosatga mosligi tekshirilmasdan kirish huquqini olmaydi.
Tarmoqqa emas, ilovalarga kirish
ZTNA klassik VPN o‘rnini egallab, hujum yuzasini qisqartiradi.
Boshqariluvchanlik va shaffoflik
Alohida qurilmalardagi tarqoq sozlamalar o‘rniga yagona siyosatlar va jurnallar.
Tarmoq xavfsizligining asosiy funksiyalari
Himoya vositalari tarmoq topologiyasi va kirish usullari — lokal obyektlar, filiallar, masofaviy xodimlar, pudratchilar va bulutli xizmatlarga qarab tanlanadi.
- Yangi avlod tarmoqlararo ekranlari (NGFW): Ilovalar nazorati, trafik filtrlash va ruxsatsiz kirishning oldini olish.
- Filiallarga xavfsiz kirish (Secure SD-WAN va SASE): Tarmoq ulanishi va himoyani yagona yechimga birlashtirish.
- Zero Trust asosida tarmoqqa kirish (ZTNA): So‘rov kontekstini tekshirib, xodim va pudratchilarga aniq ilovalarga kirish berish.
- Segmentatsiya va mikrosegmentatsiya: Muhim tizimlar, IoT va sanoat segmentlarini ajratish.
- Qurilmalarning tarmoqqa kirish nazorati (NAC): Qurilmalarni aniqlash, profilini belgilash va siyosatga mos kirish berish.
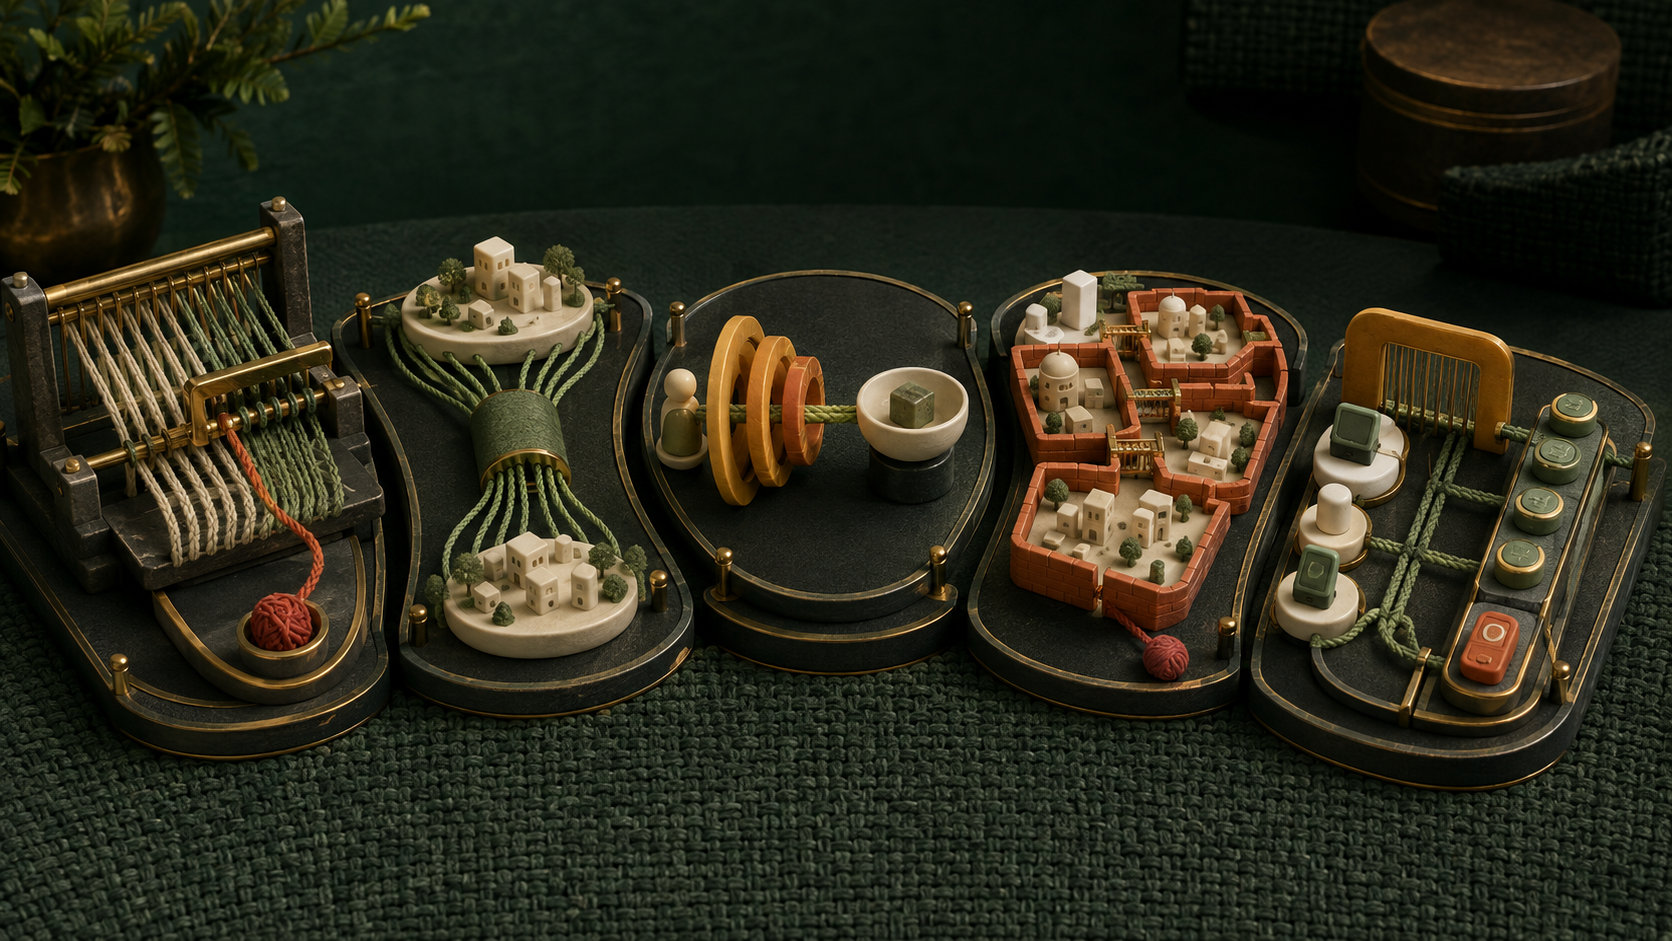
Tarmoq xavfsizligining asosiy funksiyalari
Himoya vositalari tarmoq topologiyasi va kirish usullari — lokal obyektlar, filiallar, masofaviy xodimlar, pudratchilar va bulutli xizmatlarga qarab tanlanadi.
- Yangi avlod tarmoqlararo ekranlari (NGFW): Ilovalar nazorati, trafik filtrlash va ruxsatsiz kirishning oldini olish.
- Filiallarga xavfsiz kirish (Secure SD-WAN va SASE): Tarmoq ulanishi va himoyani yagona yechimga birlashtirish.
- Zero Trust asosida tarmoqqa kirish (ZTNA): So‘rov kontekstini tekshirib, xodim va pudratchilarga aniq ilovalarga kirish berish.
- Segmentatsiya va mikrosegmentatsiya: Muhim tizimlar, IoT va sanoat segmentlarini ajratish.
- Qurilmalarning tarmoqqa kirish nazorati (NAC): Qurilmalarni aniqlash, profilini belgilash va siyosatga mos kirish berish.
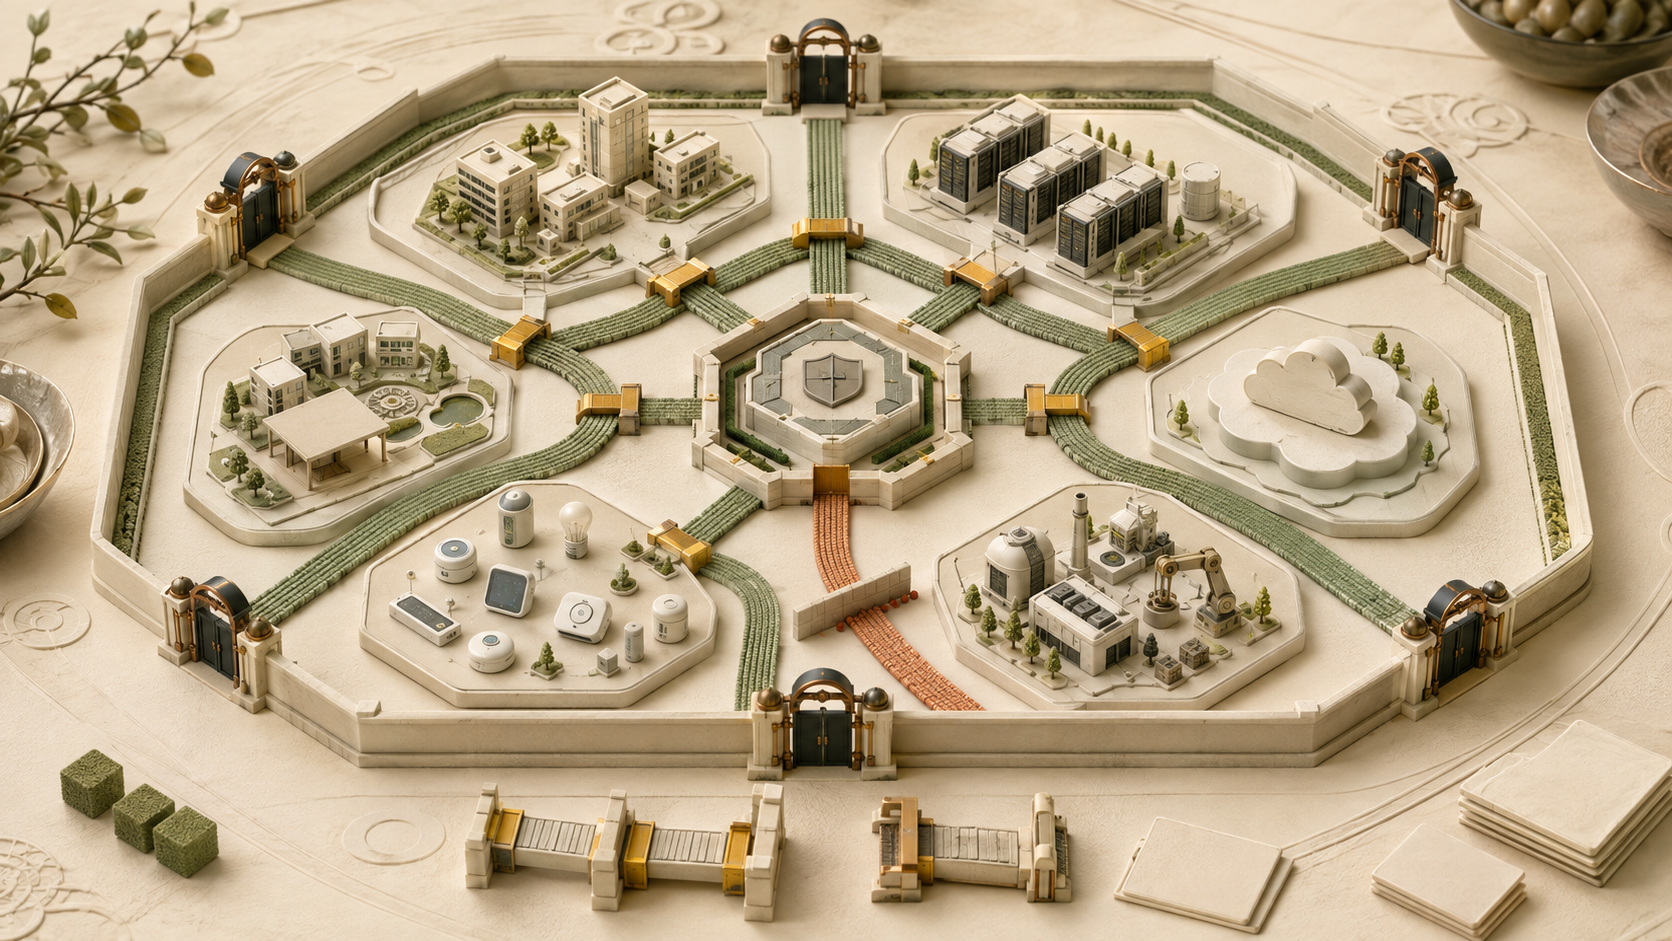
Tarmoq himoyasi arxitekturasi
Tarmoq himoyasini aniq hududlar, nazoratli kirish nuqtalari va segmentlararo aloqa qoidalariga ega yagona arxitektura sifatida loyihalaymiz.
- Topologiya tahlili: Tarmoqning joriy tuzilmasi, trafik yo‘nalishlari, filiallar, bulut servislar va masofaviy foydalanuvchilar ulanishini o‘rganamiz.
- Kirish nuqtalari: Tashqi interfeyslar, VPN shlyuzlari, simsiz tarmoqlar, pudratchilar ulanishlari va hujum uchun boshqa ehtimoliy yo‘llarni aniqlaymiz.
- Hududlar va qoidalar: Ofis, server, mehmon, bulut, IoT va sanoat segmentlarini ajratamiz, ular orasidagi ruxsat etilgan oqimlarni belgilaymiz.
- Xavfsiz joriy etish: Muhim tizimlar mavjudligini saqlab, servislarni ko‘chiramiz va siyosatlarni bosqichma-bosqich qo‘llaymiz.
- Qabul sinovlari: Ulanish, trafik filtrlash, nosozliklarga bardoshlilik va himoya qoidalarining to‘g‘riligini tekshiramiz.
- Hujjatlar: Dolzarb sxemalar, siyosatlar ro‘yxati, foydalanish yo‘riqnomalari va o‘zgartirish tartibini topshiramiz.
Tarmoq himoyasi arxitekturasi
Tarmoq himoyasini aniq hududlar, nazoratli kirish nuqtalari va segmentlararo aloqa qoidalariga ega yagona arxitektura sifatida loyihalaymiz.
- Topologiya tahlili: Tarmoqning joriy tuzilmasi, trafik yo‘nalishlari, filiallar, bulut servislar va masofaviy foydalanuvchilar ulanishini o‘rganamiz.
- Kirish nuqtalari: Tashqi interfeyslar, VPN shlyuzlari, simsiz tarmoqlar, pudratchilar ulanishlari va hujum uchun boshqa ehtimoliy yo‘llarni aniqlaymiz.
- Hududlar va qoidalar: Ofis, server, mehmon, bulut, IoT va sanoat segmentlarini ajratamiz, ular orasidagi ruxsat etilgan oqimlarni belgilaymiz.
- Xavfsiz joriy etish: Muhim tizimlar mavjudligini saqlab, servislarni ko‘chiramiz va siyosatlarni bosqichma-bosqich qo‘llaymiz.
- Qabul sinovlari: Ulanish, trafik filtrlash, nosozliklarga bardoshlilik va himoya qoidalarining to‘g‘riligini tekshiramiz.
- Hujjatlar: Dolzarb sxemalar, siyosatlar ro‘yxati, foydalanish yo‘riqnomalari va o‘zgartirish tartibini topshiramiz.
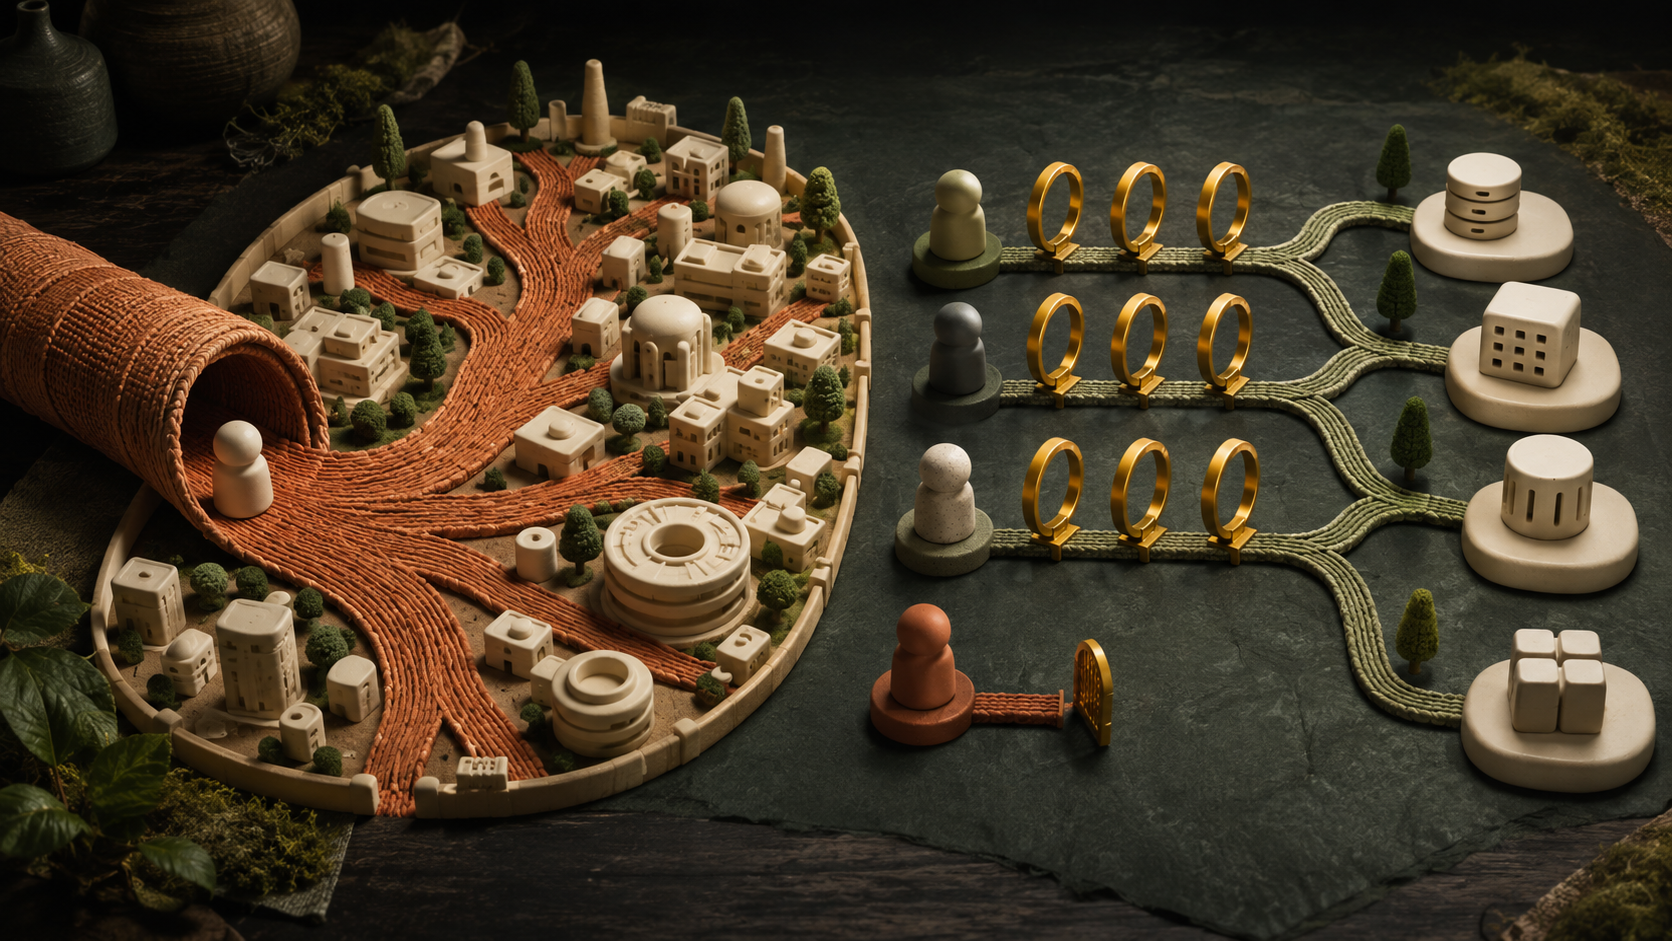
VPN dan Zero Trust tamoyillari asosidagi kirishga o‘tish
Ichki tarmoqqa keng kirish o‘rniga foydalanuvchi, qurilma va so‘rov konteksti tekshirilgach, aniq ilovaga manzilli ulanishni joriy etamiz.
- Ilovalarga kirish: Foydalanuvchi faqat ruxsat etilgan servislarga ulanadi va butun korporativ tarmoqni ko‘rmaydi.
- Shaxsni tekshirish: Ulanishdan oldin foydalanuvchi shaxsi, roli va qo‘shimcha autentifikatsiya omili tasdiqlanadi.
- Qurilma holati: Qurilma turi, o‘rnatilgan himoya, yangilanishlar dolzarbligi va korporativ siyosatga mosligi hisobga olinadi.
- Ulanish konteksti: Qaror joylashuv, vaqt, xavf darajasi va muayyan so‘rovning boshqa parametrlariga bog‘liq.
- Alohida siyosatlar: Xodimlar, tashqi pudratchilar va xizmat hisoblariga turli ruxsatlar beriladi.
- Eng kam vakolatlar: Kirish faqat vazifa uchun zarur resurslarga va kerakli muddatga beriladi.
VPN dan Zero Trust tamoyillari asosidagi kirishga o‘tish
Ichki tarmoqqa keng kirish o‘rniga foydalanuvchi, qurilma va so‘rov konteksti tekshirilgach, aniq ilovaga manzilli ulanishni joriy etamiz.
- Ilovalarga kirish: Foydalanuvchi faqat ruxsat etilgan servislarga ulanadi va butun korporativ tarmoqni ko‘rmaydi.
- Shaxsni tekshirish: Ulanishdan oldin foydalanuvchi shaxsi, roli va qo‘shimcha autentifikatsiya omili tasdiqlanadi.
- Qurilma holati: Qurilma turi, o‘rnatilgan himoya, yangilanishlar dolzarbligi va korporativ siyosatga mosligi hisobga olinadi.
- Ulanish konteksti: Qaror joylashuv, vaqt, xavf darajasi va muayyan so‘rovning boshqa parametrlariga bog‘liq.
- Alohida siyosatlar: Xodimlar, tashqi pudratchilar va xizmat hisoblariga turli ruxsatlar beriladi.
- Eng kam vakolatlar: Kirish faqat vazifa uchun zarur resurslarga va kerakli muddatga beriladi.
Hamkorlik qiymati
Tarmoq himoyasini tarmoqning o‘zi bilan birgalikda, bitta jamoa va yagona loyiha doirasida yaratamiz. Bu infratuzilmaning tarmoq hamda himoya qismlari orasidagi uzilishlarni bartaraf etadi.
Hamkorlik qiymati
Tarmoq himoyasini tarmoqning o‘zi bilan birgalikda, bitta jamoa va yagona loyiha doirasida yaratamiz. Bu infratuzilmaning tarmoq hamda himoya qismlari orasidagi uzilishlarni bartaraf etadi.
Bog‘liq yo‘nalishlar
Tarmoq xavfsizligi kirish huquqlarini boshqarish, tarmoq infratuzilmasini rivojlantirish va tahdidlarni aniqlash bilan birga samaraliroq ishlaydi. Bu yo‘nalishlar yagona himoyalangan muhit yaratadi.
Kirish huquqlari va identifikatsiyani boshqarish
Foydalanuvchilar va kirish huquqlari hisobini markazlashtiramiz, ko‘p omilli autentifikatsiya va rollar modelini joriy etamiz. Bu ruxsatsiz kirish xavfini kamaytiradi hamda xodim huquqlarini o‘z vaqtida o‘zgartirish yoki bekor qilish imkonini beradi.
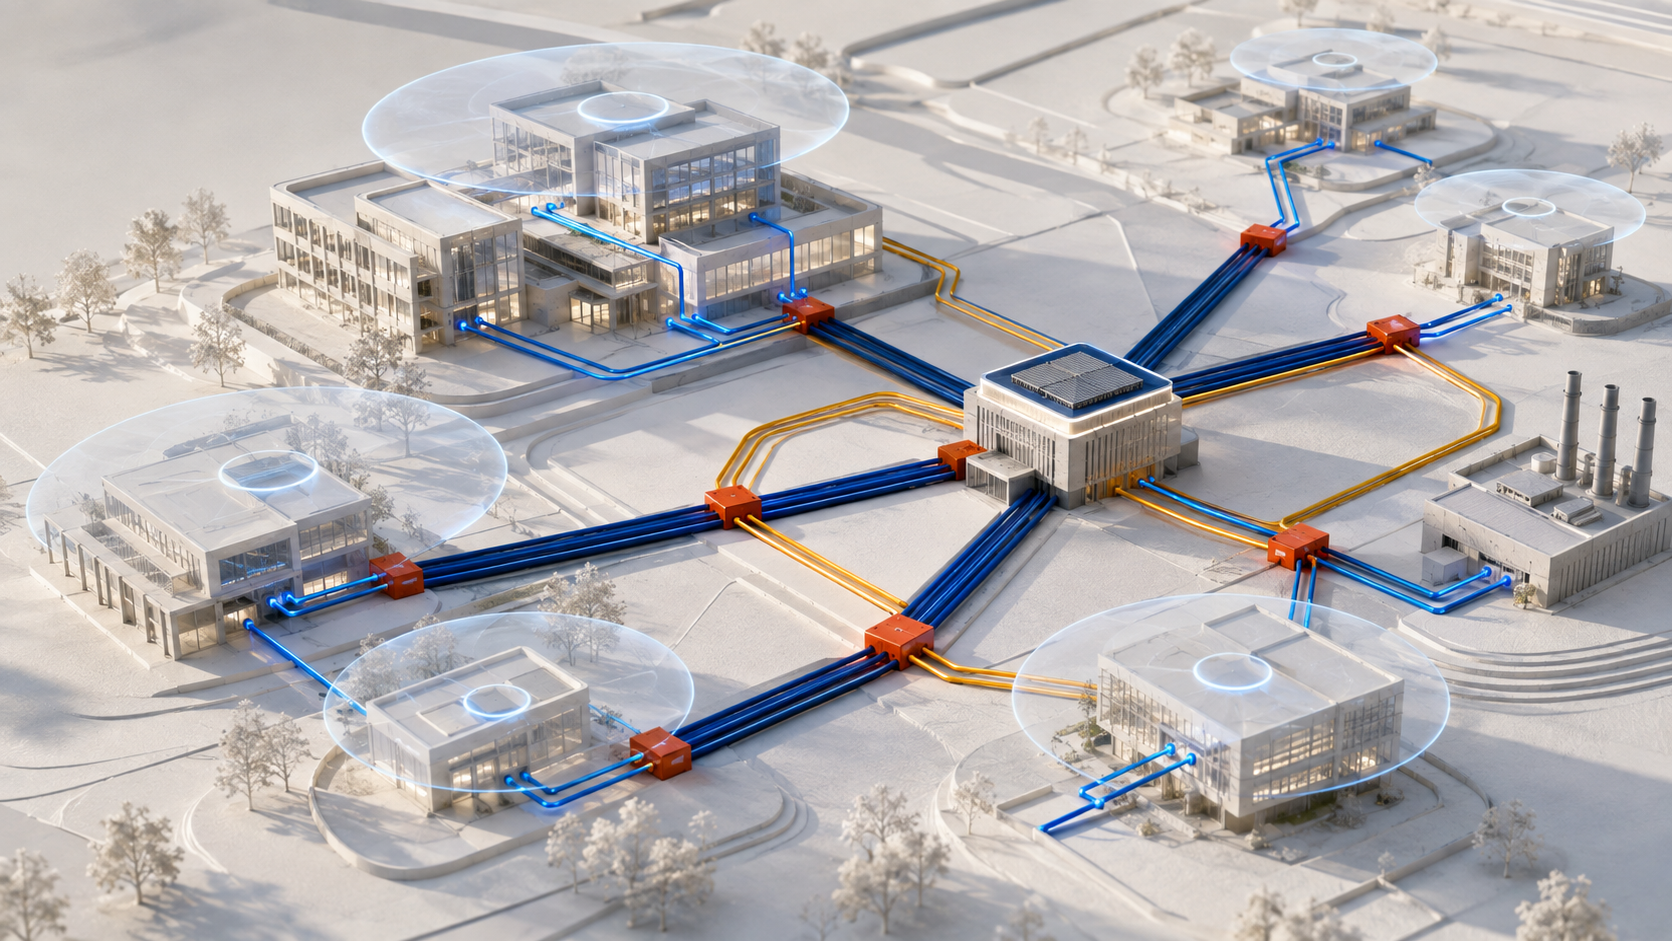
MA’LUMOT UZATISH VA SIMSIZ TARMOQLAR
Ofislar, filiallar va ishlab chiqarish obyektlari uchun ishonchli tarmoq infratuzilmasini loyihalaymiz va rivojlantiramiz. Foydalanuvchilar, qurilmalar va biznes tizimlarining barqaror, boshqariladigan ulanishini ta’minlaymiz.
Tahdidlarni boshqarish va ularga javob berish
Tahdidlarni aniqlaymiz va ustuvorligini belgilaymiz, insidentlarni chegaralaymiz hamda bartaraf etish ishlarini muvofiqlashtiramiz. Bu javob vaqtini qisqartiradi va kiberhujumlar oqibatini kamaytiradi.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Tarmog‘ingiz himoyasini baholab, uni kuchaytirish rejasini taklif qilamiz
Bog‘liq yo‘nalishlar
Tarmoq xavfsizligi kirish huquqlarini boshqarish, tarmoq infratuzilmasini rivojlantirish va tahdidlarni aniqlash bilan birga samaraliroq ishlaydi. Bu yo‘nalishlar yagona himoyalangan muhit yaratadi.
Kirish huquqlari va identifikatsiyani boshqarish
Foydalanuvchilar va kirish huquqlari hisobini markazlashtiramiz, ko‘p omilli autentifikatsiya va rollar modelini joriy etamiz. Bu ruxsatsiz kirish xavfini kamaytiradi hamda xodim huquqlarini o‘z vaqtida o‘zgartirish yoki bekor qilish imkonini beradi.
MA’LUMOT UZATISH VA SIMSIZ TARMOQLAR
Ofislar, filiallar va ishlab chiqarish obyektlari uchun ishonchli tarmoq infratuzilmasini loyihalaymiz va rivojlantiramiz. Foydalanuvchilar, qurilmalar va biznes tizimlarining barqaror, boshqariladigan ulanishini ta’minlaymiz.
Tahdidlarni boshqarish va ularga javob berish
Tahdidlarni aniqlaymiz va ustuvorligini belgilaymiz, insidentlarni chegaralaymiz hamda bartaraf etish ishlarini muvofiqlashtiramiz. Bu javob vaqtini qisqartiradi va kiberhujumlar oqibatini kamaytiradi.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Tarmog‘ingiz himoyasini baholab, uni kuchaytirish rejasini taklif qilamiz