ZAIFLIKLARNI BOSHQARISH (Vulnerability Management)
Infratuzilma va ilovalardagi zaifliklarni muntazam aniqlash, ustuvorligini belgilash va bartaraf etish. Bir martalik skanerlash bilan cheklanmay, xavfni o‘lchanadigan darajada kamaytiruvchi uzluksiz jarayonni yo‘lga qo‘yish.
ZAIFLIKLARNI BOSHQARISH (Vulnerability Management)
Infratuzilma va ilovalardagi zaifliklarni muntazam aniqlash, ustuvorligini belgilash va bartaraf etish. Bir martalik skanerlash bilan cheklanmay, xavfni o‘lchanadigan darajada kamaytiruvchi uzluksiz jarayonni yo‘lga qo‘yish.
Asosiy afzalliklar
Zaifliklarni tizimli aniqlaymiz, haqiqiy xavfga qarab ustuvorligini belgilaymiz va tasdiqlangan natijagacha bartaraf etishni nazorat qilamiz.
Xavfga qarab ustuvorlikni belgilash
Zaiflik bahosi ko‘p sonli rasmiy ogohlantirishlarga emas, CVSS v4.0 va aktivning amaldagi muhimligiga asoslanadi.
Tan olingan qo‘llanmalar asosidagi jarayon
Yamoqlarni boshqarish NIST SP 800-40 Rev. 4, umumiy boshqaruv esa NIST CSF 2.0 va CIS Controls v8.1 asosida yo‘lga qo‘yiladi.
Tashqi perimetrning kuzatilishi
IT xizmatiga noma’lum, unutib qoldirilgan servislar, subdomenlar va ochiq interfeyslar aniqlanadi.
Skanerlashdan bartaraf etishgacha
Hisobot bilan cheklanmaymiz — zaiflik bartaraf etilib, natija tekshirilguncha jarayonni olib boramiz.
Zaiflikdan amalda foydalanish mumkinligini tekshirish
Ruxsatli kirib borish sinovlari qaysi zaifliklar haqiqatan tizim buzilishiga olib kelishini ko‘rsatadi.
Vaqti-vaqti bilan emas, muntazam ishlash
Skanerlash va yangilash sikllari rahbariyatga hisobot berishni qamrab olgan reglamentda belgilanadi.
Asosiy afzalliklar
Zaifliklarni tizimli aniqlaymiz, haqiqiy xavfga qarab ustuvorligini belgilaymiz va tasdiqlangan natijagacha bartaraf etishni nazorat qilamiz.
Xavfga qarab ustuvorlikni belgilash
Zaiflik bahosi ko‘p sonli qizil ogohlantirishlarga emas, CVSS v4.0 va aktivning amaldagi muhimligiga asoslanadi.
Tan olingan qo‘llanmalar asosidagi jarayon
Yamoqlarni boshqarish NIST SP 800-40 Rev. 4, umumiy boshqaruv esa NIST CSF 2.0 va CIS Controls v8.1 asosida yo‘lga qo‘yiladi.
Tashqi perimetrning kuzatilishi
IT xizmatiga noma’lum, unutib qoldirilgan servislar, subdomenlar va ochiq interfeyslar aniqlanadi.
Skanerlashdan bartaraf etishgacha
Hisobot bilan cheklanmaymiz — zaiflik bartaraf etilib, natija tekshirilguncha jarayonni olib boramiz.
Zaiflikdan amalda foydalanish mumkinligini tekshirish
Ruxsatli kirib borish sinovlari qaysi zaifliklar haqiqatan tizim buzilishiga olib kelishini ko‘rsatadi.
Vaqti-vaqti bilan emas, muntazam ishlash
Skanerlash va yangilash sikllari rahbariyatga hisobot berishni qamrab olgan reglamentda belgilanadi.
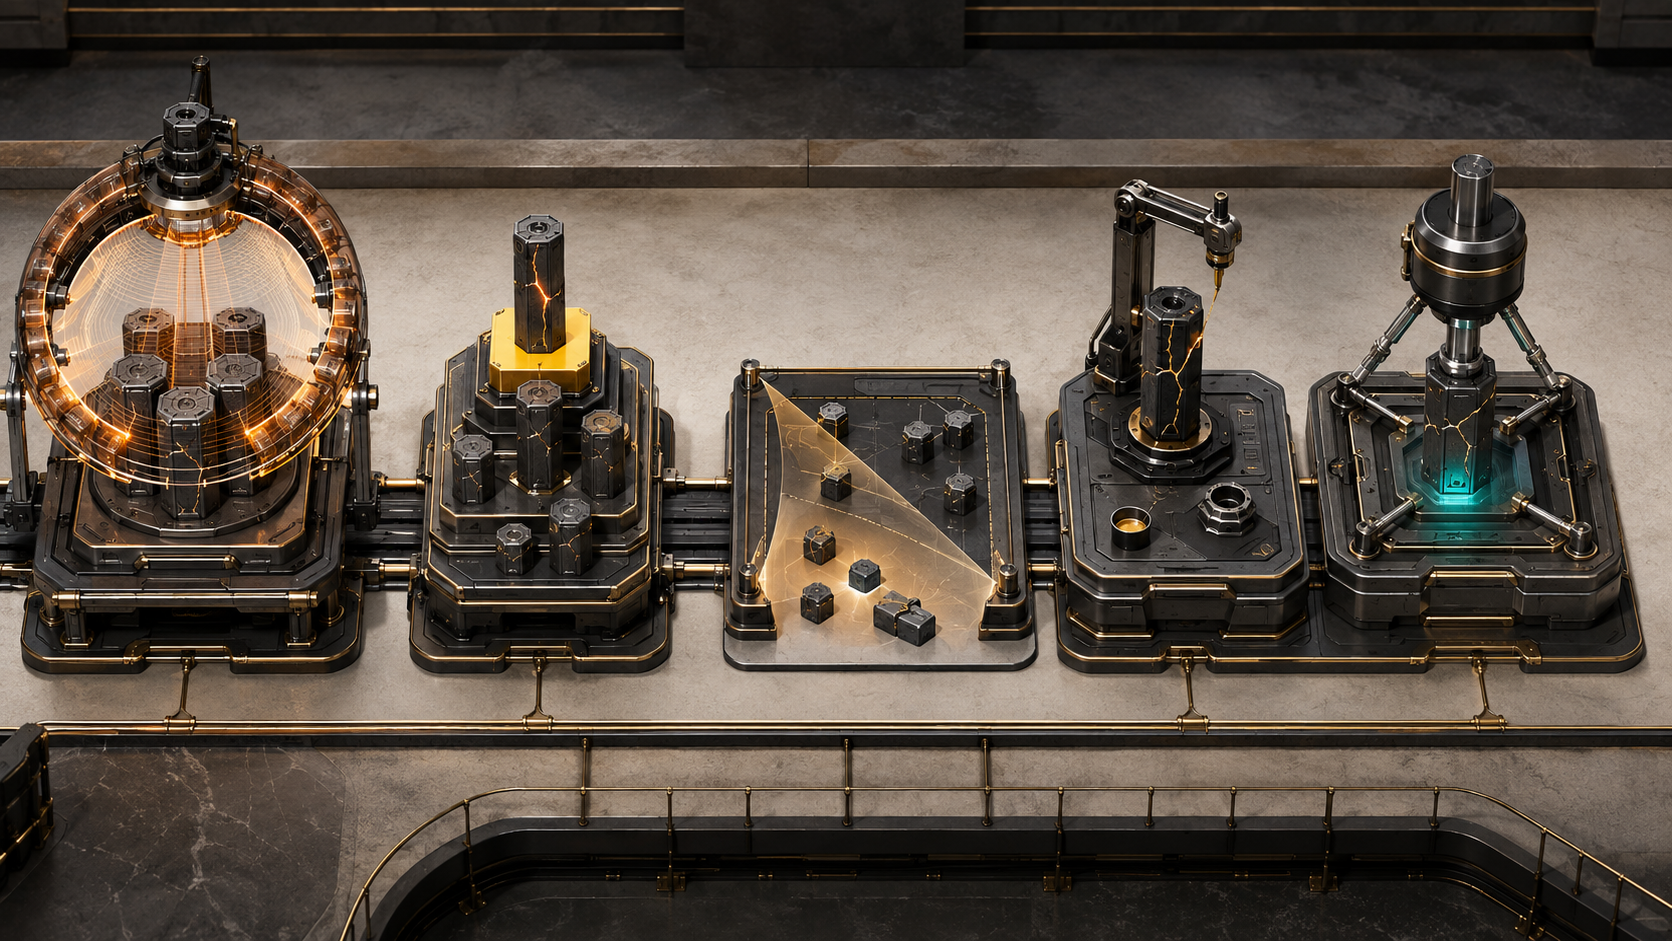
Zaifliklarni boshqarishning asosiy funksiyalari
Ish doirasi siz bilan belgilanadi: tashqi perimetr, ichki infratuzilma, oxirgi qurilmalar, veb-ilovalar va API. Keyin sikllar davriyligi va yangilash vaqtlari belgilanadi.
- Infratuzilma va ilovalarni skanerlash: Server, ish stansiyasi, tarmoq uskunasi va veb-servislardagi zaifliklarni aniqlash.
- Xavfga asoslangan ustuvorlik (Risk-Based VM): Aktiv muhimligi, tashqaridan ochiqligi va eksploit mavjudligi bo‘yicha saralash.
- Hujum sirtini boshqarish (ASM): Kompaniyaning tashqaridan kirish mumkin bo‘lgan resurslarini inventarizatsiya qilish.
- Tuzatish paketlarini boshqarish: Yangilanishlarni rejalashtirish, sinash va natijasini nazorat qilgan holda o‘rnatish.
- Ruxsatli kirib borish sinovi: Haqiqiy hujumga yaqin sharoitlarda himoyani tekshirish.
Zaifliklarni boshqarishning asosiy funksiyalari
Ish doirasi siz bilan belgilanadi: tashqi perimetr, ichki infratuzilma, oxirgi qurilmalar, veb-ilovalar va API. Keyin sikllar davriyligi va yangilash vaqtlari belgilanadi.
- Infratuzilma va ilovalarni skanerlash: Server, ish stansiyasi, tarmoq uskunasi va veb-servislardagi zaifliklarni aniqlash.
- Xavfga asoslangan ustuvorlik (Risk-Based VM): Aktiv muhimligi, tashqaridan ochiqligi va eksploit mavjudligi bo‘yicha saralash.
- Hujum sirtini boshqarish (ASM): Kompaniyaning tashqaridan kirish mumkin bo‘lgan resurslarini inventarizatsiya qilish.
- Tuzatish paketlarini boshqarish: Yangilanishlarni rejalashtirish, sinash va natijasini nazorat qilgan holda o‘rnatish.
- Ruxsatli kirib borish sinovi: Haqiqiy hujumga yaqin sharoitlarda himoyani tekshirish.
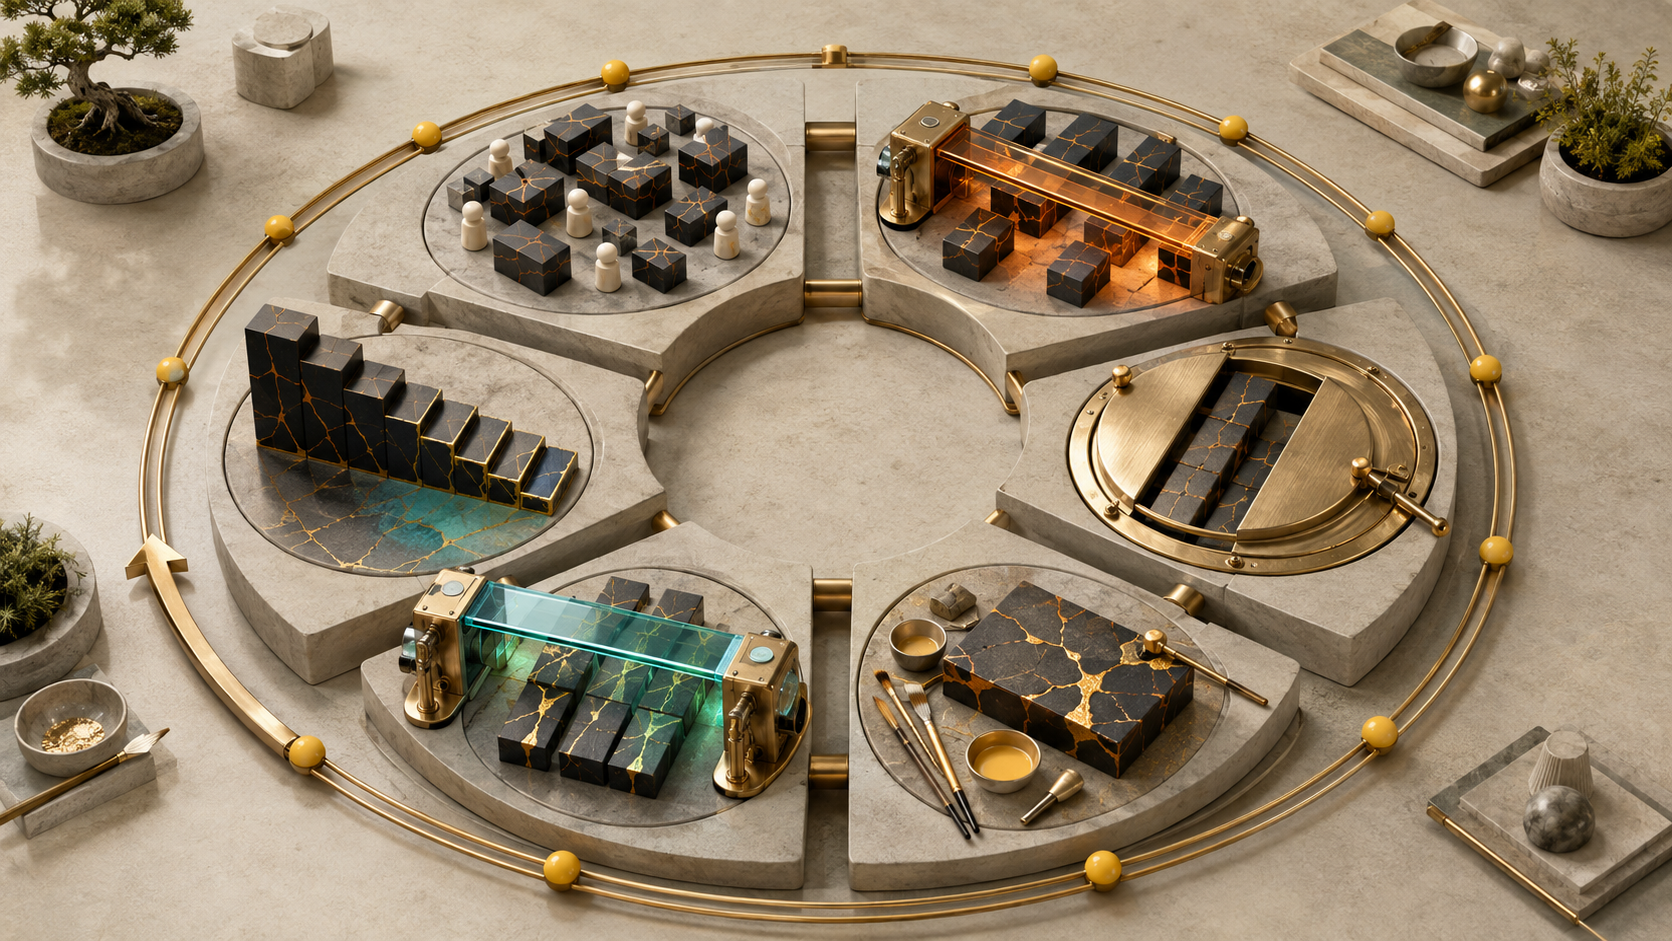
Zaifliklarni boshqarishning uzluksiz sikli
Zaifliklarni boshqarish tekshiruv doirasini belgilashdan tuzatishni tasdiqlash va xatar darajasi o‘zgarishini baholashgacha bo‘lgan doimiy jarayon sifatida tashkil etiladi.
- Qamrov va egalar: Skanerlashga kiradigan infratuzilma, ilova va qurilmalarni aniqlab, har bir aktiv uchun mas’ul tayinlaymiz.
- Muntazam tekshiruvlar: Skanerlash davriyligini tizim muhimligi va infratuzilma o‘zgarish tezligiga qarab belgilaymiz.
- Yangilash vaqtlari: Biznes servislarini buzmasdan sinov va tuzatish o‘rnatish vaqtini kelishamiz.
- Bartaraf etish nazorati: Tayinlangan vazifalarni kuzatamiz, yangilanish o‘rnatilgach tizimni qayta tekshiramiz.
- Xavf dinamikasi: Ochiq, bartaraf etilgan va qayta topilgan zaifliklar bo‘yicha hisobot tayyorlaymiz.
Zaifliklarni boshqarishning uzluksiz sikli
Zaifliklarni boshqarish tekshiruv doirasini belgilashdan tuzatishni tasdiqlash va xatar darajasi o‘zgarishini baholashgacha bo‘lgan doimiy jarayon sifatida tashkil etiladi.
- Qamrov va egalar: Skanerlashga kiradigan infratuzilma, ilova va qurilmalarni aniqlab, har bir aktiv uchun mas’ul tayinlaymiz.
- Muntazam tekshiruvlar: Skanerlash davriyligini tizim muhimligi va infratuzilma o‘zgarish tezligiga qarab belgilaymiz.
- Yangilash vaqtlari: Biznes servislarini buzmasdan sinov va tuzatish o‘rnatish vaqtini kelishamiz.
- Bartaraf etish nazorati: Tayinlangan vazifalarni kuzatamiz, yangilanish o‘rnatilgach tizimni qayta tekshiramiz.
- Xavf dinamikasi: Ochiq, bartaraf etilgan va qayta topilgan zaifliklar bo‘yicha hisobot tayyorlaymiz.
Tashqi perimetrni mustaqil baholash
Infratuzilmani ehtimoliy hujumchi nuqtayi nazaridan baholaymiz, internetdan ochiq resurslar va himoya kamchiliklarini aniqlaymiz.
- Ochiq servislar: Tashqaridan ochiq serverlar, portlar, administrator panellari, veb-ilovalar va API larni aniqlaymiz.
- Hisobga olinmagan aktivlar: Ichki reyestrda yo‘q unutilgan subdomenlar, sinov muhitlari va servislarni topamiz.
- Eskirgan dasturiy ta’minot: Tashqaridan kirish mumkin bo‘lgan, ma’lum zaifliklari mavjud yoki qo‘llab-quvvatlanmaydigan versiyalarda ishlaydigan tizimlarni aniqlaymiz.
- Konfiguratsiya xatolari: Bulut resurslari, tarmoq interfeyslari va ommaviy servislar sozlamalarini tekshiramiz.
- Hisob ma’lumotlarining sizib chiqishi: Ochiq manbalarda aniqlangan korporativ manzillar, parollar va hisob buzilganining boshqa belgilarini kuzatamiz.
Tashqi perimetrni mustaqil baholash
Infratuzilmani ehtimoliy hujumchi nuqtayi nazaridan baholaymiz, internetdan ochiq resurslar va himoya kamchiliklarini aniqlaymiz.
- Ochiq servislar: Tashqaridan ochiq serverlar, portlar, administrator panellari, veb-ilovalar va API larni aniqlaymiz.
- Hisobga olinmagan aktivlar: Ichki reyestrda yo‘q unutilgan subdomenlar, sinov muhitlari va servislarni topamiz.
- Eskirgan dasturiy ta’minot: Tashqaridan kirish mumkin bo‘lgan, ma’lum zaifliklari mavjud yoki qo‘llab-quvvatlanmaydigan versiyalarda ishlaydigan tizimlarni aniqlaymiz.
- Konfiguratsiya xatolari: Bulut resurslari, tarmoq interfeyslari va ommaviy servislar sozlamalarini tekshiramiz.
- Hisob ma’lumotlarining sizib chiqishi: Ochiq manbalarda aniqlangan korporativ manzillar, parollar va hisob buzilganining boshqa belgilarini kuzatamiz.
Hamkorlik qiymati
Operatsion ishlarni o‘z zimmamizga olamiz: skanerlashni sozlash, natijalarni tahlil qilish, administratorlaringiz bilan ustuvorliklarni kelishish va bartaraf etishni nazorat qilish. Rahbariyat hamda auditorlar uchun hisobotlar ham tayyorlaymiz.
Hamkorlik qiymati
Operatsion ishlarni o‘z zimmamizga olamiz: skanerlashni sozlash, natijalarni tahlil qilish, administratorlaringiz bilan ustuvorliklarni kelishish va bartaraf etishni nazorat qilish. Rahbariyat hamda auditorlar uchun hisobotlar ham tayyorlaymiz.
Bog‘liq yo‘nalishlar
Zaifliklarni boshqarish tahdidlarni aniqlash, ma’lumotlar himoyasi va IT aktivlarining aniq hisobi bilan birga samaraliroq ishlaydi. Bu yo‘nalishlar bir-birini to‘ldirib, yagona xavfsizlik muhitini yaratadi.
Ma’lumotlar va ilovalarni himoyalash.
Korporativ ma’lumotlar, ilovalar, bazalar va bulutli xizmatlarni infratuzilmaning barcha darajalarida sizib chiqish, buzilish va ruxsatsiz kirishdan himoyalaymiz.
Tahdidlarni boshqarish va ularga javob berish
Tahdidlarni aniqlaymiz va ustuvorligini belgilaymiz, insidentlarni chegaralaymiz hamda bartaraf etish ishlarini muvofiqlashtiramiz. Bu javob vaqtini qisqartiradi va kiberhujumlar oqibatini kamaytiradi.
IT AKTIVLARINI BOSHQARISH
Uskuna, dastur va litsenziyalarning xarid hamda ishga tushirishdan xizmat va hisobdan chiqarishgacha butun sikli uchun yagona hisob yaratamiz.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Diagnostik skanerlash o‘tkazib, birinchi navbatda e’tibor talab qiladigan xavflarni ko‘rsatamiz
Bog‘liq yo‘nalishlar
Zaifliklarni boshqarish tahdidlarni aniqlash, ma’lumotlar himoyasi va IT aktivlarining aniq hisobi bilan birga samaraliroq ishlaydi. Bu yo‘nalishlar bir-birini to‘ldirib, yagona xavfsizlik muhitini yaratadi.
Ma’lumotlar va ilovalarni himoyalash.
Korporativ ma’lumotlar, ilovalar, bazalar va bulutli xizmatlarni infratuzilmaning barcha darajalarida sizib chiqish, buzilish va ruxsatsiz kirishdan himoyalaymiz.
Tahdidlarni boshqarish va ularga javob berish
Tahdidlarni aniqlaymiz va ustuvorligini belgilaymiz, insidentlarni chegaralaymiz hamda bartaraf etish ishlarini muvofiqlashtiramiz. Bu javob vaqtini qisqartiradi va kiberhujumlar oqibatini kamaytiradi.
IT AKTIVLARINI BOSHQARISH
Uskuna, dastur va litsenziyalarning xarid hamda ishga tushirishdan xizmat va hisobdan chiqarishgacha butun sikli uchun yagona hisob yaratamiz.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Diagnostik skanerlash o‘tkazib, birinchi navbatda e’tibor talab qiladigan xavflarni ko‘rsatamiz