KIRISH HUQUQLARI VA IDENTIFIKATSIYANI BOSHQARISH (IDENTITY & ACCESS MANAGEMENT)
Kimning nimaga kirish huquqi borligini nazorat qilish: ko‘p omilli autentifikatsiya, imtiyozli hisoblarni boshqarish, yagona kirish va Zero Trust tamoyillari asosida kirish.
KIRISH HUQUQLARI VA IDENTIFIKATSIYANI BOSHQARISH (IDENTITY & ACCESS MANAGEMENT)
Kimning nimaga kirish huquqi borligini nazorat qilish: ko‘p omilli autentifikatsiya, imtiyozli hisoblarni boshqarish, yagona kirish va Zero Trust tamoyillari asosida kirish.
Asosiy afzalliklar
Identifikatsiya va kirish boshqaruvi shaxsni tekshirish, imtiyozlar nazorati va huquqlarni muntazam boshqarishni birlashtiradi. Har so‘rov Zero Trust bo‘yicha tekshiriladi. MFA, parolsiz kirish va yagona avtorizatsiya xavfsizlikni oshirib, xodimlar ishini ham yengillashtiradi.
Dolzarb talablarga mos identifikatsiya
Yechimlar NIST SP 800-63-4 (Digital Identity Guidelines, 2025) asosida loyihalanadi.
Zero Trust arxitekturasi
Kirish tarmoq ichida turganlik uchun emas, NIST SP 800-207 bo‘yicha har bir so‘rov tekshirilgandan keyin beriladi.
Imtiyozlarni nazorat qilish
Administrator hisoblari to‘liq nazoratga olinadi: kirish so‘rov bo‘yicha beriladi va seanslar qayd etiladi.
Parol buzilishidan himoya
Ko‘p omilli va parolsiz autentifikatsiya eng ko‘p uchraydigan hujum yo‘lini yopadi.
Kirish huquqlarida tartib
Huquqlarni qayta ko‘rib chiqish va bekor qilish bir martalik tadbir emas, ISO/IEC 27001:2022 doirasidagi muntazam tartibga aylanadi.
Xodimlar uchun qulaylik
Yagona kirish parollar sonini va yordam xizmatiga murojaatlarni kamaytiradi.
Asosiy afzalliklar
Identifikatsiya va kirish boshqaruvi shaxsni tekshirish, imtiyozlar nazorati va huquqlarni muntazam boshqarishni birlashtiradi. Har so‘rov Zero Trust bo‘yicha tekshiriladi. MFA, parolsiz kirish va yagona avtorizatsiya xavfsizlikni oshirib, xodimlar ishini ham yengillashtiradi.
Dolzarb talablarga mos identifikatsiya
Yechimlar NIST SP 800-63-4 (Digital Identity Guidelines, 2025) asosida loyihalanadi.
Zero Trust arxitekturasi
Kirish tarmoq ichida turganlik uchun emas, NIST SP 800-207 bo‘yicha har bir so‘rov tekshirilgandan keyin beriladi.
Imtiyozlarni nazorat qilish
Administrator hisoblari to‘liq nazoratga olinadi: kirish so‘rov bo‘yicha beriladi va seanslar qayd etiladi.
Parol buzilishidan himoya
Ko‘p omilli va parolsiz autentifikatsiya eng ko‘p uchraydigan hujum yo‘lini yopadi.
Kirish huquqlarida tartib
Huquqlarni qayta ko‘rib chiqish va bekor qilish bir martalik tadbir emas, ISO/IEC 27001:2022 doirasidagi muntazam tartibga aylanadi.
Xodimlar uchun qulaylik
Yagona kirish parollar sonini va yordam xizmatiga murojaatlarni kamaytiradi.
Kirish huquqlarini boshqarishning asosiy funksiyalari
Odatda joriy etish muhim tizimlar va masofaviy kirish uchun ko‘p omilli autentifikatsiyadan boshlanadi. Keyin imtiyozlarni boshqarish, yagona kirish va qurilmalar kirish nazorati qo‘shiladi.
- Ko‘p omilli autentifikatsiya (MFA): Muhim tizimlar va masofaviy kirishda ikkinchi omil bilan tasdiqlash.
- Imtiyozli kirishni boshqarish (PAM): Administrator hisob ma’lumotlarini himoyalangan holda saqlash, so‘rov asosida kirish berish va seanslarni yozib olish.
- Parolsiz autentifikatsiya: Parol o‘rniga sertifikatlar va qurilmalar bilan kirish.
- Qurilmalarning tarmoqqa kirishini boshqarish (NAC, RADIUS, TACACS+): Kirishga ruxsat berishdan oldin qurilmaning xavfsizlik siyosatiga mosligini tekshirish.
- Yagona kirish va Zero Trust Access: Butun tarmoqqa yo‘l ochmasdan markazlashgan autentifikatsiya va ilovalarga kirish.
Kirish huquqlarini boshqarishning asosiy funksiyalari
Odatda joriy etish muhim tizimlar va masofaviy kirish uchun ko‘p omilli autentifikatsiyadan boshlanadi. Keyin imtiyozlarni boshqarish, yagona kirish va qurilmalar kirish nazorati qo‘shiladi.
- Ko‘p omilli autentifikatsiya (MFA): Muhim tizimlar va masofaviy kirishda ikkinchi omil bilan tasdiqlash.
- Imtiyozli kirishni boshqarish (PAM): Administrator hisob ma’lumotlarini himoyalangan holda saqlash, so‘rov asosida kirish berish va seanslarni yozib olish.
- Parolsiz autentifikatsiya: Parol o‘rniga sertifikatlar va qurilmalar bilan kirish.
- Qurilmalarning tarmoqqa kirishini boshqarish (NAC, RADIUS, TACACS+): Kirishga ruxsat berishdan oldin qurilmaning xavfsizlik siyosatiga mosligini tekshirish.
- Yagona kirish va Zero Trust Access: Butun tarmoqqa yo‘l ochmasdan markazlashgan autentifikatsiya va ilovalarga kirish.
Identifikatsiya jarayonlarida tartib
Kirish boshqaruvi hisoblar, berilgan huquqlar va foydalanuvchilarning korporativ tizimlar bilan bog‘liqligini to‘liq ko‘rishdan boshlanadi.
- Inventarizatsiya: xodimlar, xizmat hisoblari, tashqi foydalanuvchilar va ularning huquqlari haqidagi ma’lumotlarni yig‘amiz.
- Hisoblarni tozalash: Qo‘shimcha xavf tug‘diradigan ishlatilmaydigan, takroriy va ortiqcha hisoblarni topamiz.
- Rollar modeli: Lavozimlar, funksiyalar va eng kam vakolat tamoyiliga mos huquqlarni tushunarli biznes rollariga birlashtiramiz.
- Huquqlarni qayta ko‘rib chiqish: mas’ul tizim egalari ishtirokida kirishni tasdiqlash yoki bekor qilishning muntazam tartibini joriy etamiz.
Identifikatsiya jarayonlarida tartib
Kirish boshqaruvi hisoblar, berilgan huquqlar va foydalanuvchilarning korporativ tizimlar bilan bog‘liqligini to‘liq ko‘rishdan boshlanadi.
- Inventarizatsiya: xodimlar, xizmat hisoblari, tashqi foydalanuvchilar va ularning huquqlari haqidagi ma’lumotlarni yig‘amiz.
- Hisoblarni tozalash: Qo‘shimcha xavf tug‘diradigan ishlatilmaydigan, takroriy va ortiqcha hisoblarni topamiz.
- Rollar modeli: Lavozimlar, funksiyalar va eng kam vakolat tamoyiliga mos huquqlarni tushunarli biznes rollariga birlashtiramiz.
- Huquqlarni qayta ko‘rib chiqish: mas’ul tizim egalari ishtirokida kirishni tasdiqlash yoki bekor qilishning muntazam tartibini joriy etamiz.
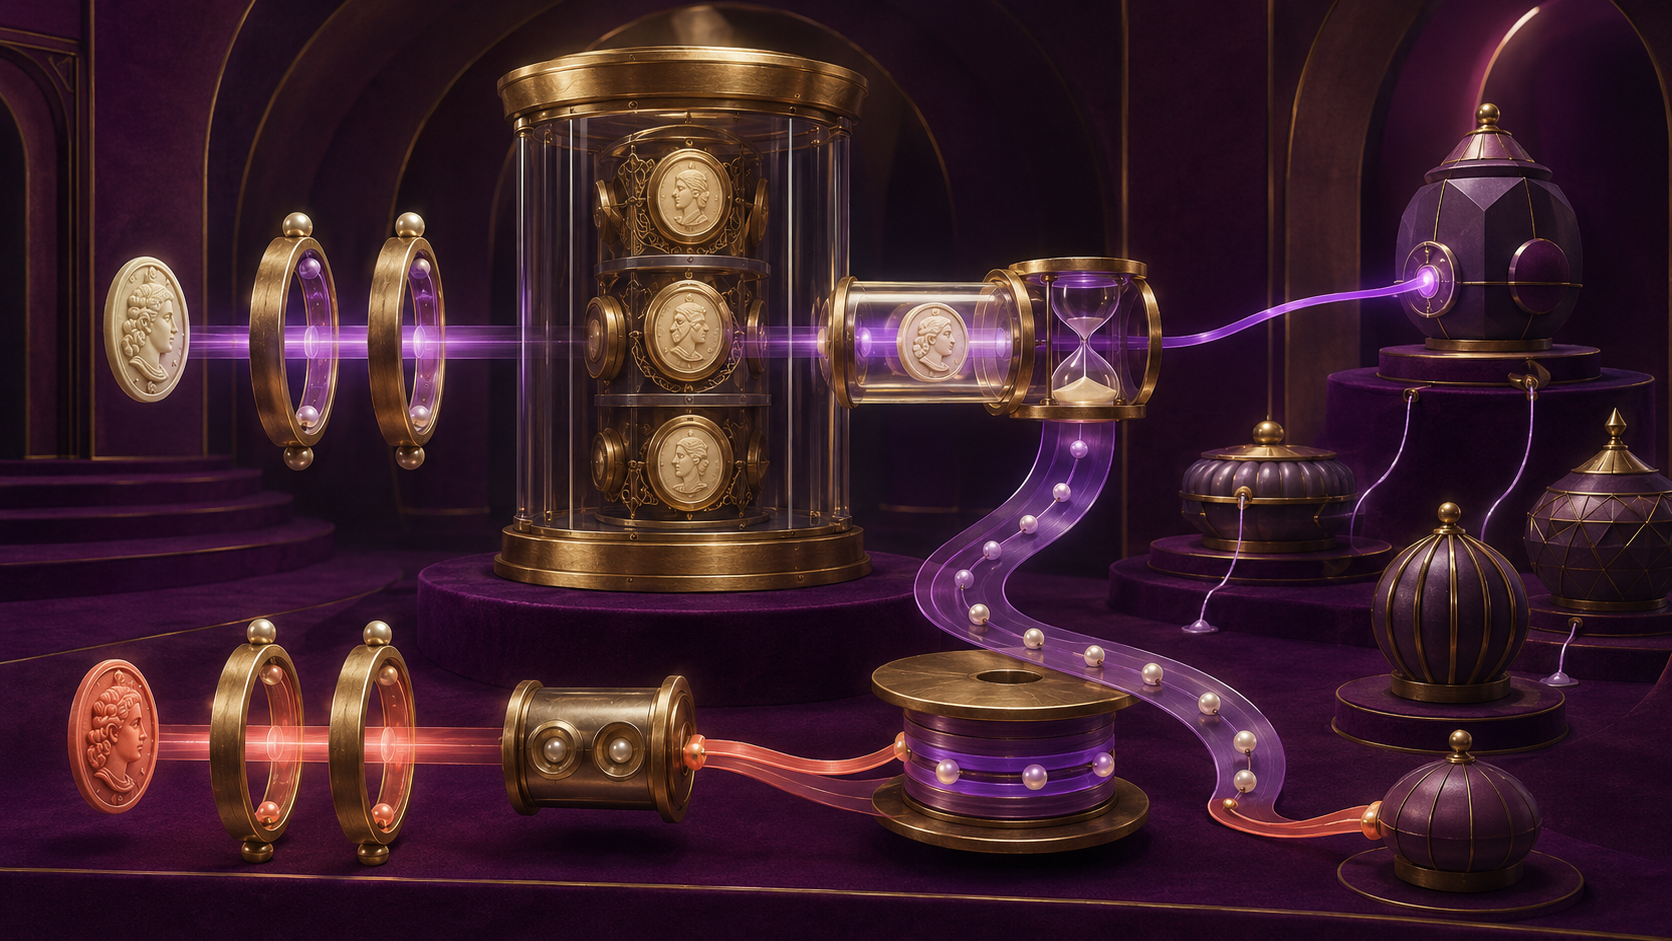
Imtiyozli kirish nazorat ostida
Administrator vakolatlari faqat tekshiruvdan so‘ng, cheklangan muddatga va foydalanuvchi harakatlari to‘liq nazorat qilingan holda beriladi.
- Hisob ma’lumotlarini ajratish: Administrator parollari va kalitlari xavfsiz PAM saqlash joyida turadi va foydalanuvchiga bevosita berilmaydi.
- Vaqtinchalik kirish: Yuqori vakolatlar aniq vazifa uchun so‘rov asosida beriladi va muddat tugagach avtomatik bekor qilinadi.
- Seanslarni yozib olish: Administrator amallari qayd etiladi. Yozuvlar insidentlarni tekshirish va reglamentga rioya etilishini nazorat qilishda ishlatiladi.
- Tashqi pudratchilar: Tashqi mutaxassislarga kuchaytirilgan tekshiruv, cheklangan kirish va majburiy seans nazoratiga ega alohida siyosat qo‘llanadi.
Imtiyozli kirish nazorat ostida
Administrator vakolatlari faqat tekshiruvdan so‘ng, cheklangan muddatga va foydalanuvchi harakatlari to‘liq nazorat qilingan holda beriladi.
- Hisob ma’lumotlarini ajratish: Administrator parollari va kalitlari xavfsiz PAM saqlash joyida turadi va foydalanuvchiga bevosita berilmaydi.
- Vaqtinchalik kirish: Yuqori vakolatlar aniq vazifa uchun so‘rov asosida beriladi va muddat tugagach avtomatik bekor qilinadi.
- Seanslarni yozib olish: Administrator amallari qayd etiladi. Yozuvlar insidentlarni tekshirish va reglamentga rioya etilishini nazorat qilishda ishlatiladi.
- Tashqi pudratchilar: Tashqi mutaxassislarga kuchaytirilgan tekshiruv, cheklangan kirish va majburiy seans nazoratiga ega alohida siyosat qo‘llanadi.
Hamkorlik qiymati
Texnik va tashkiliy qismlarni birgalikda yo‘lga qo‘yamiz: rollar modeli, huquq berish va bekor qilish tartibi, MFA va PAM, katalog hamda korporativ ilovalar integratsiyasi, administratorlarni o‘qitish.
Hamkorlik qiymati
Texnik va tashkiliy qismlarni birgalikda yo‘lga qo‘yamiz: rollar modeli, huquq berish va bekor qilish tartibi, MFA va PAM, katalog hamda korporativ ilovalar integratsiyasi, administratorlarni o‘qitish.
Bog‘liq yo‘nalishlar
Kirish boshqaruvini tarmoq xavfsizligi, ma’lumotlar himoyasi va IT aktivlarining aniq hisobi to‘ldiradi. Ular birgalikda foydalanuvchi va qurilmalarni tekshirish, muhim resurslarga kirishni cheklash, huquqlarni vaqtida o‘zgartirish yoki bekor qilishga yordam beradi.
Tarmoq xavfsizligi
Simli va simsiz ulanishlarni himoyalaymiz, foydalanuvchilar va qurilmalar kirishini nazorat qilamiz, tarmoqni segmentlab, korporativ tizimlar orasida tahdid tarqalishining oldini olamiz.
Ma’lumotlar va ilovalarni himoyalash
Korporativ ma’lumotlar, ilovalar, bazalar va bulutli xizmatlarni infratuzilmaning barcha darajalarida sizib chiqish, buzilish va ruxsatsiz kirishdan himoyalaymiz.
IT AKTIVLARINI BOSHQARISH
Uskuna, dastur va litsenziyalarning xarid hamda ishga tushirishdan xizmat va hisobdan chiqarishgacha butun sikli uchun yagona hisob yaratamiz.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Hisoblar va kirish huquqlarini audit qilib, haqiqiy holatni ko‘rsatamiz.
Bog‘liq yo‘nalishlar
Kirish boshqaruvini tarmoq xavfsizligi, ma’lumotlar himoyasi va IT aktivlarining aniq hisobi to‘ldiradi. Ular birgalikda foydalanuvchi va qurilmalarni tekshirish, muhim resurslarga kirishni cheklash, huquqlarni vaqtida o‘zgartirish yoki bekor qilishga yordam beradi.
Tarmoq xavfsizligi
Simli va simsiz ulanishlarni himoyalaymiz, foydalanuvchilar va qurilmalar kirishini nazorat qilamiz, tarmoqni segmentlab, korporativ tizimlar orasida tahdid tarqalishining oldini olamiz.
Ma’lumotlar va ilovalarni himoyalash
Korporativ ma’lumotlar, ilovalar, bazalar va bulutli xizmatlarni infratuzilmaning barcha darajalarida sizib chiqish, buzilish va ruxsatsiz kirishdan himoyalaymiz.
IT AKTIVLARINI BOSHQARISH
Uskuna, dastur va litsenziyalarning xarid hamda ishga tushirishdan xizmat va hisobdan chiqarishgacha butun sikli uchun yagona hisob yaratamiz.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Hisoblar va kirish huquqlarini audit qilib, haqiqiy holatni ko‘rsatamiz.