TAHDIDLARNI BOSHQARISH VA ULARGA JAVOB BERISH
(Threat Management & Response)
Hujumlarni aniqlash va insidentlarga tartibli javob berish: oxirgi qurilmalarni himoyalash, xavfsizlik hodisalarini yig‘ish va o‘zaro bog‘lash, tahdidlar tahlili va boshqariladigan monitoring xizmatlari.
TAHDIDLARNI BOSHQARISH VA ULARGA JAVOB BERISH (Threat Management & Response)
Hujumlarni aniqlash va insidentlarga tartibli javob berish: oxirgi qurilmalarni himoyalash, xavfsizlik hodisalarini yig‘ish va o‘zaro bog‘lash, tahdidlar tahlili va boshqariladigan monitoring xizmatlari.
Asosiy afzalliklar
Tahdidlarni boshqarishning yagona muhiti oxirgi qurilmalar himoyasi, hodisalarni yig‘ish va bog‘lash, hujum tahlili hamda belgilangan javob tartibini birlashtiradi. Bu butun infratuzilmani ko‘rish, muhim insidentlarni ortiqcha axborotdan tez ajratish va jamoa tayyorligini mustaqil yoki boshqariladigan SOC yordamida saqlashga yordam beradi.
Standart asosida javob berish
Jarayonlar NIST CSF 2.0 va ISO/IEC 27035-1:2023 (axborot xavfsizligi insidentlarini boshqarish) asosida quriladi.
Hujumchilar taktikasini tushunish
Aniqlash ssenariylari faqat signaturalar bilan cheklanmay, MITRE ATT&CK matritsasi bilan solishtiriladi.
Butun infratuzilmaning kuzatilishi
Oxirgi qurilmalar, serverlar, tarmoq, pochta va bulutlardagi hodisalar yagona ko‘rinishga yig‘iladi.
Ortiqcha yuklamasiz tezkorlik
Hodisalarni o‘zaro bog‘lash va ustuvorlikni belgilash noto‘g‘ri ogohlantirishlarni kamaytirib, IT xizmati vaqtini bo‘shatadi.
O‘z SOC markazisiz variant
Alohida xavfsizlik jamoasi bo‘lmasa, boshqariladigan aniqlash va javob berish xizmatlaridan foydalanish mumkin.
Tayyorlikni tekshirish
Javob berish ssenariylarini mashq qilish, insidentlarni tahlil etish va siyosatlarni tuzatish.
Asosiy afzalliklar
Tahdidlarni boshqarishning yagona muhiti oxirgi qurilmalar himoyasi, hodisalarni yig‘ish va bog‘lash, hujum tahlili hamda belgilangan javob tartibini birlashtiradi. Bu butun infratuzilmani ko‘rish, muhim insidentlarni ortiqcha axborotdan tez ajratish va jamoa tayyorligini mustaqil yoki boshqariladigan SOC yordamida saqlashga yordam beradi.
Standart asosida javob berish
Jarayonlar NIST CSF 2.0 va ISO/IEC 27035-1:2023 (axborot xavfsizligi insidentlarini boshqarish) asosida quriladi.
Hujumchilar taktikasini tushunish
Aniqlash ssenariylari faqat signaturalar bilan cheklanmay, MITRE ATT&CK matritsasi bilan solishtiriladi.
Butun infratuzilmaning kuzatilishi
Oxirgi qurilmalar, serverlar, tarmoq, pochta va bulutlardagi hodisalar yagona ko‘rinishga yig‘iladi.
Ortiqcha yuklamasiz tezkorlik
Hodisalarni o‘zaro bog‘lash va ustuvorlikni belgilash noto‘g‘ri ogohlantirishlarni kamaytirib, IT xizmati vaqtini bo‘shatadi.
O‘z SOC markazisiz variant
Alohida xavfsizlik jamoasi bo‘lmasa, boshqariladigan aniqlash va javob berish xizmatlaridan foydalanish mumkin.
Tayyorlikni tekshirish
Javob berish ssenariylarini mashq qilish, insidentlarni tahlil etish va siyosatlarni tuzatish.
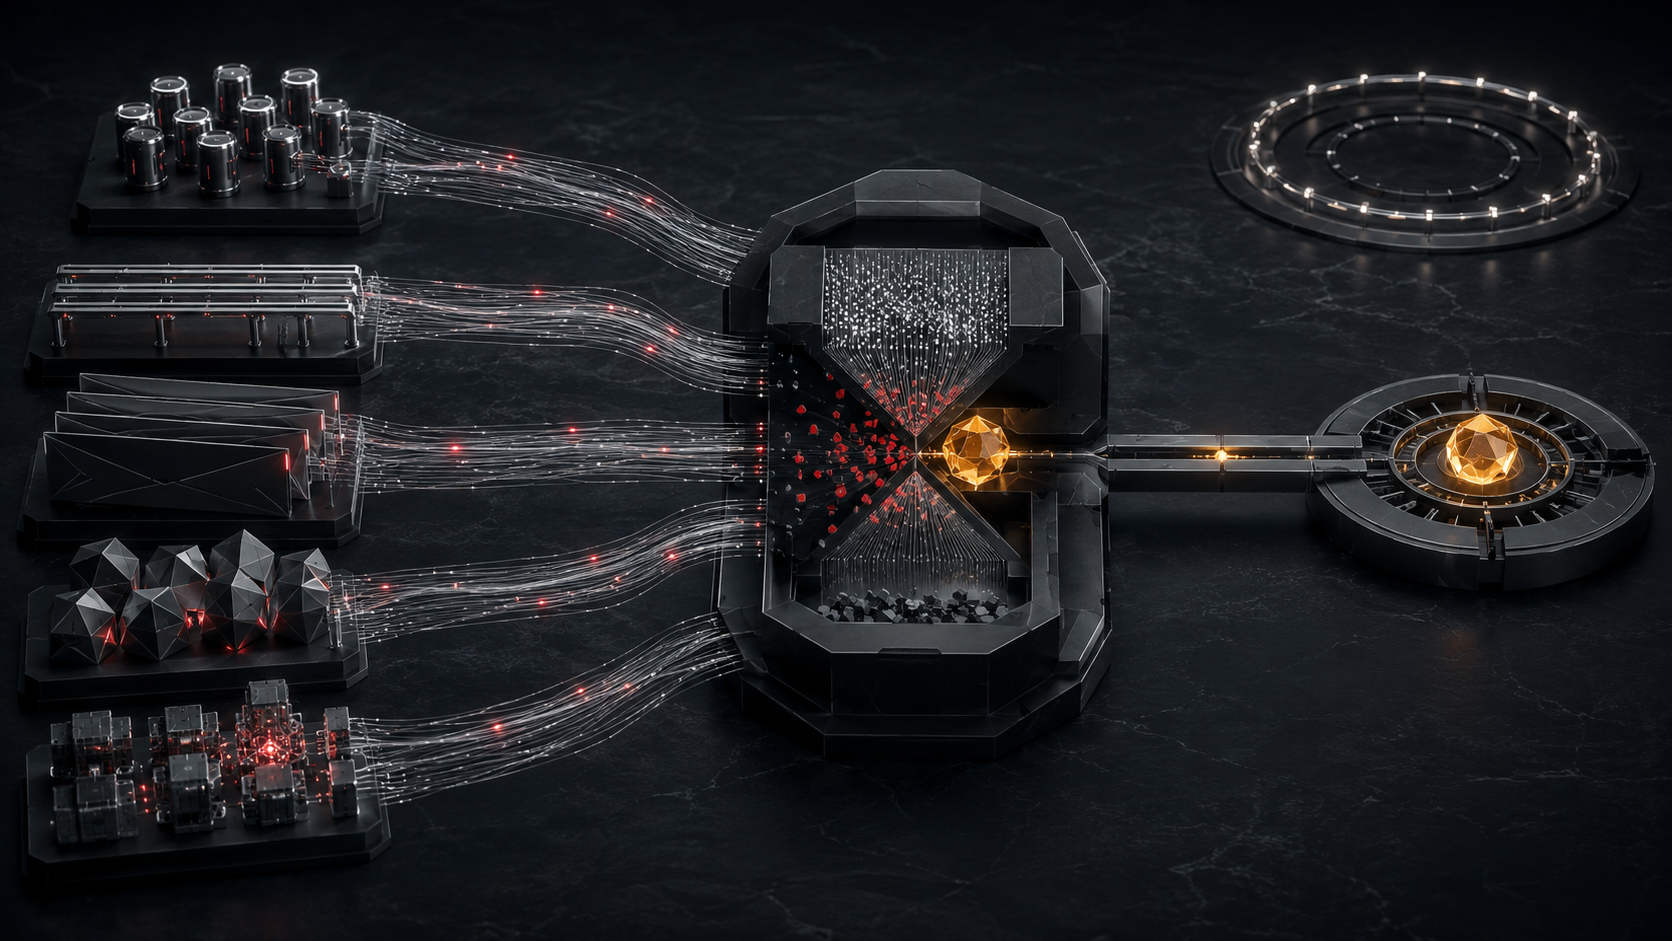
Aniqlash va javob berishning yagona muhiti
Aniqlash muhiti bosqichli quriladi: avval oxirgi qurilmalar himoyasi va asosiy hodisalarni yig‘ish, keyin o‘zaro bog‘lash, tahdid tahlili va zarurat bo‘lsa tashqi 24/7 monitoring.
- Oxirgi qurilmalarni himoyalash (EPP va EDR): Ish stansiyalari va serverlardagi hujumlarni oldini olish, aniqlash va tahlil qilish.
- Kengaytirilgan aniqlash va javob berish (XDR): Turli himoya darajalari hodisalarini yagona insidentga bog‘lash.
- SIEM va xavfsizlik hodisalarini boshqarish: Jurnallarni markazlashgan yig‘ish, o‘zaro bog‘lash va saqlash.
- Boshqariladigan tahdidlarni aniqlash va ularga javob berish (MDR): Ishlab chiqaruvchining xizmatlari yordamida kechayu kunduz tashqi monitoring.
- Tahdid tahlili va darknet monitoringi: Tahdidlar, hisob ma’lumotlari sizib chiqishi va kompaniya tilga olinishi haqidagi ma’lumotlar.
Aniqlash va javob berishning yagona muhiti
Aniqlash muhiti bosqichli quriladi: avval oxirgi qurilmalar himoyasi va asosiy hodisalarni yig‘ish, keyin o‘zaro bog‘lash, tahdid tahlili va zarurat bo‘lsa tashqi 24/7 monitoring.
- Oxirgi qurilmalarni himoyalash (EPP va EDR): Ish stansiyalari va serverlardagi hujumlarni oldini olish, aniqlash va tahlil qilish.
- Kengaytirilgan aniqlash va javob berish (XDR): Turli himoya darajalari hodisalarini yagona insidentga bog‘lash.
- SIEM va xavfsizlik hodisalarini boshqarish: Jurnallarni markazlashgan yig‘ish, o‘zaro bog‘lash va saqlash.
- Boshqariladigan tahdidlarni aniqlash va ularga javob berish (MDR): Ishlab chiqaruvchining xizmatlari yordamida kechayu kunduz tashqi monitoring.
- Tahdid tahlili va darknet monitoringi: Tahdidlar, hisob ma’lumotlari sizib chiqishi va kompaniya tilga olinishi haqidagi ma’lumotlar.
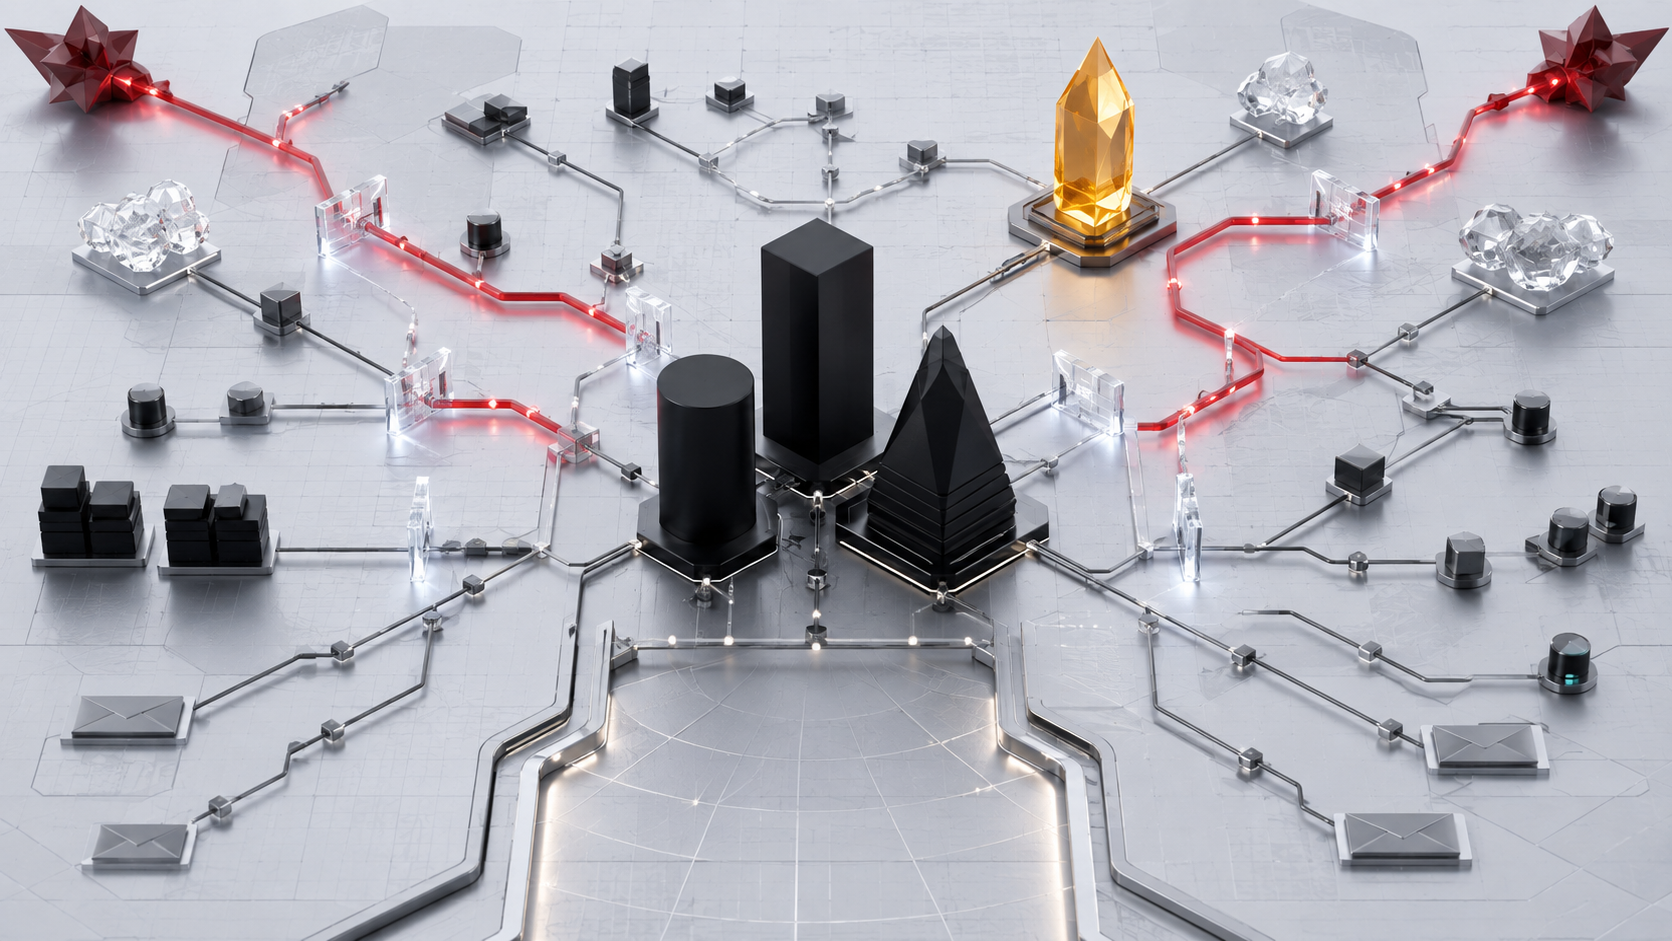
Infratuzilmangizga moslashtirilgan tahdidlarni aniqlash
Muhim aktivlar, haqiqiy hujum ssenariylari va infratuzilmangiz xususiyatlari asosida aniqlash muhitini yaratamiz.
- Muhim aktivlar: ishdan chiqishi biznesga eng katta xavf tug‘diradigan tizim, ma’lumot va servislarni aniqlaymiz.
- Hujum ssenariylari: hujumning ehtimoliy rivojlanish yo‘llari va erta aniqlash nazorat nuqtalarini tavsiflaymiz.
- Hodisa manbalari: oxirgi qurilmalar, serverlar, tarmoq, pochta, bulut platformalari va himoya vositalarini ulaymiz.
- Qoidalar va ustuvorliklar: hodisalarni bog‘lash va turli tahdidlarda navbatchi smena harakat tartibini sozlaymiz.
Infratuzilmangizga moslashtirilgan tahdidlarni aniqlash
Muhim aktivlar, haqiqiy hujum ssenariylari va infratuzilmangiz xususiyatlari asosida aniqlash muhitini yaratamiz.
- Muhim aktivlar: ishdan chiqishi biznesga eng katta xavf tug‘diradigan tizim, ma’lumot va servislarni aniqlaymiz.
- Hujum ssenariylari: hujumning ehtimoliy rivojlanish yo‘llari va erta aniqlash nazorat nuqtalarini tavsiflaymiz.
- Hodisa manbalari: oxirgi qurilmalar, serverlar, tarmoq, pochta, bulut platformalari va himoya vositalarini ulaymiz.
- Qoidalar va ustuvorliklar: hodisalarni bog‘lash va turli tahdidlarda navbatchi smena harakat tartibini sozlaymiz.
Aniq tartib asosida javob berish
Har insident oldindan belgilangan ssenariy bo‘yicha ko‘rib chiqiladi — dastlabki bahodan servislarni tiklash va himoya siyosatlarini yaxshilashgacha.
- Tasniflash: insident turi, ko‘lami, jiddiyligi va biznesga ehtimoliy ta’sirini aniqlaymiz.
- Eskalatsiya: mas’ul mutaxassislarni tayinlaymiz va zarur boshqaruv darajalarini jalb qilamiz.
- Ajratish va tiklash: zararlangan tizimlarni ajratamiz, oqibatlarni bartaraf etamiz va servislarni ishga qaytaramiz.
- Insidentni tahlil qilish: sabab va xulosalarni qayd etamiz, aniqlash qoidalari, tartiblar va xavfsizlik siyosatlarini tuzatamiz.
Aniq tartib asosida javob berish
Har insident oldindan belgilangan ssenariy bo‘yicha ko‘rib chiqiladi — dastlabki bahodan servislarni tiklash va himoya siyosatlarini yaxshilashgacha.
- Tasniflash: insident turi, ko‘lami, jiddiyligi va biznesga ehtimoliy ta’sirini aniqlaymiz.
- Eskalatsiya: mas’ul mutaxassislarni tayinlaymiz va zarur boshqaruv darajalarini jalb qilamiz.
- Ajratish va tiklash: zararlangan tizimlarni ajratamiz, oqibatlarni bartaraf etamiz va servislarni ishga qaytaramiz.
- Insidentni tahlil qilish: sabab va xulosalarni qayd etamiz, aniqlash qoidalari, tartiblar va xavfsizlik siyosatlarini tuzatamiz.
Texnologiyalar, jarayonlar va qo‘llab-quvvatlash — yagona muhitda
Bir nechta ishlab chiqaruvchi texnologiyalarini jarayonlar bilan uyg‘unlashtiramiz: reglamentlar, rollar, o‘qitish va yordam. Shunchaki mahsulotlar to‘plamini emas, amalda ishlaydigan xavfsizlik muhitini yaratamiz.
Texnologiyalar, jarayonlar va qo‘llab-quvvatlash — yagona muhitda
Bir nechta ishlab chiqaruvchi texnologiyalarini jarayonlar bilan uyg‘unlashtiramiz: reglamentlar, rollar, o‘qitish va yordam. Shunchaki mahsulotlar to‘plamini emas, amalda ishlaydigan xavfsizlik muhitini yaratamiz.
Bog‘liq yo‘nalishlar
Samarali aniqlash va javob berish kompleks yondashuvni talab qiladi: zaifliklarni boshqarish hujum yuzasini qisqartiradi, tarmoq xavfsizligi tahdid tarqalishini cheklaydi, ma’lumot va ilovalar himoyasi esa insident oqibatlarini kamaytiradi. Bu yo‘nalishlar birgalikda oldini olish, aniqlash va javob berishning yagona muhitini yaratadi.
Zaifliklarni boshqarish
Infratuzilma va ilovalardagi zaif joylarni muntazam aniqlaymiz, jiddiyligini baholaymiz va bartaraf etish ustuvorligini belgilaymiz. Bu insident ehtimolini kamaytirib, IT muhiti himoyasini nazorat qilinadigan darajada saqlashga yordam beradi.
Tarmoq xavfsizligi
Simli va simsiz ulanishlarni himoyalaymiz, foydalanuvchilar va qurilmalar kirishini nazorat qilamiz, tarmoqni segmentlab, korporativ tizimlar orasida tahdid tarqalishining oldini olamiz.
Ma’lumotlar va ilovalarni himoyalash
Korporativ ma’lumotlar, ilovalar, bazalar va bulutli xizmatlarni infratuzilmaning barcha darajalarida sizib chiqish, buzilish va ruxsatsiz kirishdan himoyalaymiz.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Infratuzilmangizdagi tahdidlar hozir qay darajada aniqlanishini baholaymiz
Bog‘liq yo‘nalishlar
Samarali aniqlash va javob berish kompleks yondashuvni talab qiladi: zaifliklarni boshqarish hujum yuzasini qisqartiradi, tarmoq xavfsizligi tahdid tarqalishini cheklaydi, ma’lumot va ilovalar himoyasi esa insident oqibatlarini kamaytiradi. Ular birgalikda oldini olish, aniqlash va javob berishning yagona muhitini yaratadi.
Zaifliklarni boshqarish
Infratuzilma va ilovalardagi zaif joylarni muntazam aniqlaymiz, jiddiyligini baholaymiz va bartaraf etish ustuvorligini belgilaymiz. Bu insident ehtimolini kamaytirib, IT muhiti himoyasini nazorat qilinadigan darajada saqlashga yordam beradi.
Tarmoq xavfsizligi
Simli va simsiz ulanishlarni himoyalaymiz, foydalanuvchilar va qurilmalar kirishini nazorat qilamiz, tarmoqni segmentlab, korporativ tizimlar orasida tahdid tarqalishining oldini olamiz.
Ma’lumotlar va ilovalarni himoyalash
Korporativ ma’lumotlar, ilovalar, bazalar va bulutli xizmatlarni infratuzilmaning barcha darajalarida sizib chiqish, buzilish va ruxsatsiz kirishdan himoyalaymiz.
Batafsil bilmoqchimisiz ushbu xizmat haqida?
Infratuzilmangizdagi tahdidlar hozir qay darajada aniqlanishini baholaymiz