Infratuzilma va kiberxavfsizlik
IT infratuzilmasi va axborot xavfsizligi vositalarini umumiy arxitektura, kuzatuvchanlik, xavflar boshqaruvi va aniq mas’uliyatlarga ega yagona tizim sifatida loyihalaymiz, joriy etamiz va qo‘llab-quvvatlaymiz.
Infratuzilma va kiberxavfsizlik
IT infratuzilmasi va axborot xavfsizligi vositalarini umumiy arxitektura, kuzatuvchanlik, xavflar boshqaruvi va aniq mas’uliyatlarga ega yagona tizim sifatida loyihalaymiz, joriy etamiz va qo‘llab-quvvatlaymiz.
Ishonishingiz mumkin bo‘lgan infratuzilma
Biznes servislari barqaror ishlashi uchun texnik asos yaratamiz: kuzatuvchanlikni ta’minlaymiz, operatsiyalarni avtomatlashtiramiz, ma’lumotlarni yo‘qolishdan himoyalaymiz va resurslarni butun hayotiy sikl davomida boshqaramiz.
Monitoring va kuzatuvchanlik
Tarmoqlar, serverlar, ilovalar va bulutli xizmatlarning uzluksiz nazorati. Og‘ishlar biznesga ta’sir qilishidan oldin ko‘rinishi uchun ko‘rsatkichlar, jurnallar va trassalar yagona manzaraga birlashtiriladi.
IT OPERATSIYALARI VA AVTOMATLASHTIRISH
IT xizmatining odatiy vazifalari, hodisalarni qayta ishlash va javob ssenariylarini avtomatlashtirish. Kamroq qo‘lda bajariladigan amallar, insidentlarni tezroq bartaraf etish va tartiblarga barqarorroq rioya qilish.
Zaxira nusxalash va tiklash
Tizimlar muhimligi va maqsadli RPO/RTO asosida zaxira nusxalash siyosatlari, muvaffaqiyat nazorati, tiklash sinovlari va BCDR rejalari.
Ma’lumot uzatish tarmoqlari
Ofis, filial va ishlab chiqarish obyektlari tarmoqlarini loyihalash va rivojlantirish. Foydalanuvchilar, qurilmalar va korporativ tizimlarni boshqariladigan ulash.
IT AKTIVLARINI BOSHQARISH
Uskunalar, dasturiy ta’minot va litsenziyalarning xarid va ishga tushirishdan xizmat, ko‘chirish va hisobdan chiqarishgacha bo‘lgan yagona hisobi.
MA’LUMOTLARNI SAQLASH VA VIRTUALIZATSIYA
Haqiqiy yuklamalar, mavjudlik talablari va infratuzilma o‘sishiga mos saqlash hamda virtualizatsiya tizimlari. Unumdorlik, nosozlikka bardoshlilik va egalik qiymati muvozanati.
Ishonishingiz mumkin bo‘lgan infratuzilma
Biznes servislari barqaror ishlashi uchun texnik asos yaratamiz: kuzatuvchanlikni ta’minlaymiz, operatsiyalarni avtomatlashtiramiz, ma’lumotlarni yo‘qolishdan himoyalaymiz va resurslarni butun hayotiy sikl davomida boshqaramiz.
Monitoring va kuzatuvchanlik
Tarmoqlar, serverlar, ilovalar va bulutli xizmatlarning uzluksiz nazorati. Og‘ishlar biznesga ta’sir qilishidan oldin ko‘rinishi uchun ko‘rsatkichlar, jurnallar va trassalar yagona manzaraga birlashtiriladi.
IT OPERATSIYALARI VA AVTOMATLASHTIRISH
IT xizmatining odatiy vazifalari, hodisalarni qayta ishlash va javob ssenariylarini avtomatlashtirish. Kamroq qo‘lda bajariladigan amallar, insidentlarni tezroq bartaraf etish va tartiblarga barqarorroq rioya qilish.
Zaxira nusxalash va tiklash
Tizimlar muhimligi va maqsadli RPO/RTO asosida zaxira nusxalash siyosatlari, muvaffaqiyat nazorati, tiklash sinovlari va BCDR rejalari.
Ma’lumot uzatish tarmoqlari
Ofis, filial va ishlab chiqarish obyektlari tarmoqlarini loyihalash va rivojlantirish. Foydalanuvchilar, qurilmalar va korporativ tizimlarni boshqariladigan ulash.
IT AKTIVLARINI BOSHQARISH
Uskunalar, dasturiy ta’minot va litsenziyalarning xarid va ishga tushirishdan xizmat, ko‘chirish va hisobdan chiqarishgacha bo‘lgan yagona hisobi.
MA’LUMOTLARNI SAQLASH VA VIRTUALIZATSIYA
Haqiqiy yuklamalar, mavjudlik talablari va infratuzilma o‘sishiga mos saqlash hamda virtualizatsiya tizimlari. Unumdorlik, nosozlikka bardoshlilik va egalik qiymati muvozanati.
Ikki yo‘nalish — bitta natija
Infratuzilma va himoya xizmatlarini alohida joriy etish mumkin, biroq ular umumiy arxitektura, muvofiqlashtirilgan ma’lumotlar va yagona javob hamda tiklash jarayonlari asosida ishlaganda eng katta samara beradi.
Infratuzilma va boshqaruv
Foydalanuvchilar, ilovalar, ma’lumotlar va tarqoq obyektlar ishlashi uchun barqaror asos.
Kiberxavfsizlik
IT muhitining barcha darajalarida kirish, zaifliklar, tahdidlar va muhim ma’lumotlar himoyasini boshqarish.
Ikki yo‘nalish — bitta natija
Infratuzilma va himoya xizmatlarini alohida joriy etish mumkin, biroq ular umumiy arxitektura, muvofiqlashtirilgan ma’lumotlar va yagona javob hamda tiklash jarayonlari asosida ishlaganda eng katta samara beradi.
Infratuzilma va boshqaruv
Foydalanuvchilar, ilovalar, ma’lumotlar va tarqoq obyektlar ishlashi uchun barqaror asos.
Kiberxavfsizlik
IT muhitining barcha darajalarida kirish, zaifliklar, tahdidlar va muhim ma’lumotlar himoyasini boshqarish.
Arxitekturaga kiritilgan kiberxavfsizlik
Muhim aktivlar, ma’lumotlar va biznes jarayonlari atrofida himoya quramiz — kirish va zaifliklarni boshqarishdan hujumlarni aniqlash, javob berish va tiklashgacha.

Tarmoq xavfsizligi va nazorat
Segmentatsiya, ulanishlarni nazorat qilish va tahdidlar tarqalishini cheklash.

Zaifliklarni boshqarish
Zaifliklarni aniqlash, ustuvorligini belgilash, bartaraf etish va qayta tekshirish.

Kirish huquqlari va identifikatsiyani boshqarish
Foydalanuvchi hisoblari, vakolatlar va imtiyozli kirish nazorati.

Ma’lumotlar va ilovalarni himoyalash
Sizib chiqishning oldini olish, ilovalar, ma’lumotlar bazalari va bulutli xizmatlarni himoyalash.

Tahdidlarni boshqarish va ularga javob berish
Hujumlarni aniqlash, hodisalarni o‘zaro bog‘lash va insidentlarni boshqariladigan tarzda qayta ishlash.
Arxitekturaga kiritilgan kiberxavfsizlik
Muhim aktivlar, ma’lumotlar va biznes jarayonlari atrofida himoya quramiz — kirish va zaifliklarni boshqarishdan hujumlarni aniqlash, javob berish va tiklashgacha.
Tarmoq xavfsizligi va nazorat
Segmentatsiya, ulanishlarni nazorat qilish va tahdidlar tarqalishini cheklash.
Zaifliklarni boshqarish
Zaifliklarni aniqlash, ustuvorligini belgilash, bartaraf etish va qayta tekshirish.
Kirish huquqlari va identifikatsiyani boshqarish
Foydalanuvchi hisoblari, vakolatlar va imtiyozli kirish nazorati.
Ma’lumotlar va ilovalarni himoyalash
Sizib chiqishning oldini olish, ilovalar, ma’lumotlar bazalari va bulutli xizmatlarni himoyalash.
Tahdidlarni boshqarish va ularga javob berish
Hujumlarni aniqlash, hodisalarni o‘zaro bog‘lash va insidentlarni boshqariladigan tarzda qayta ishlash.
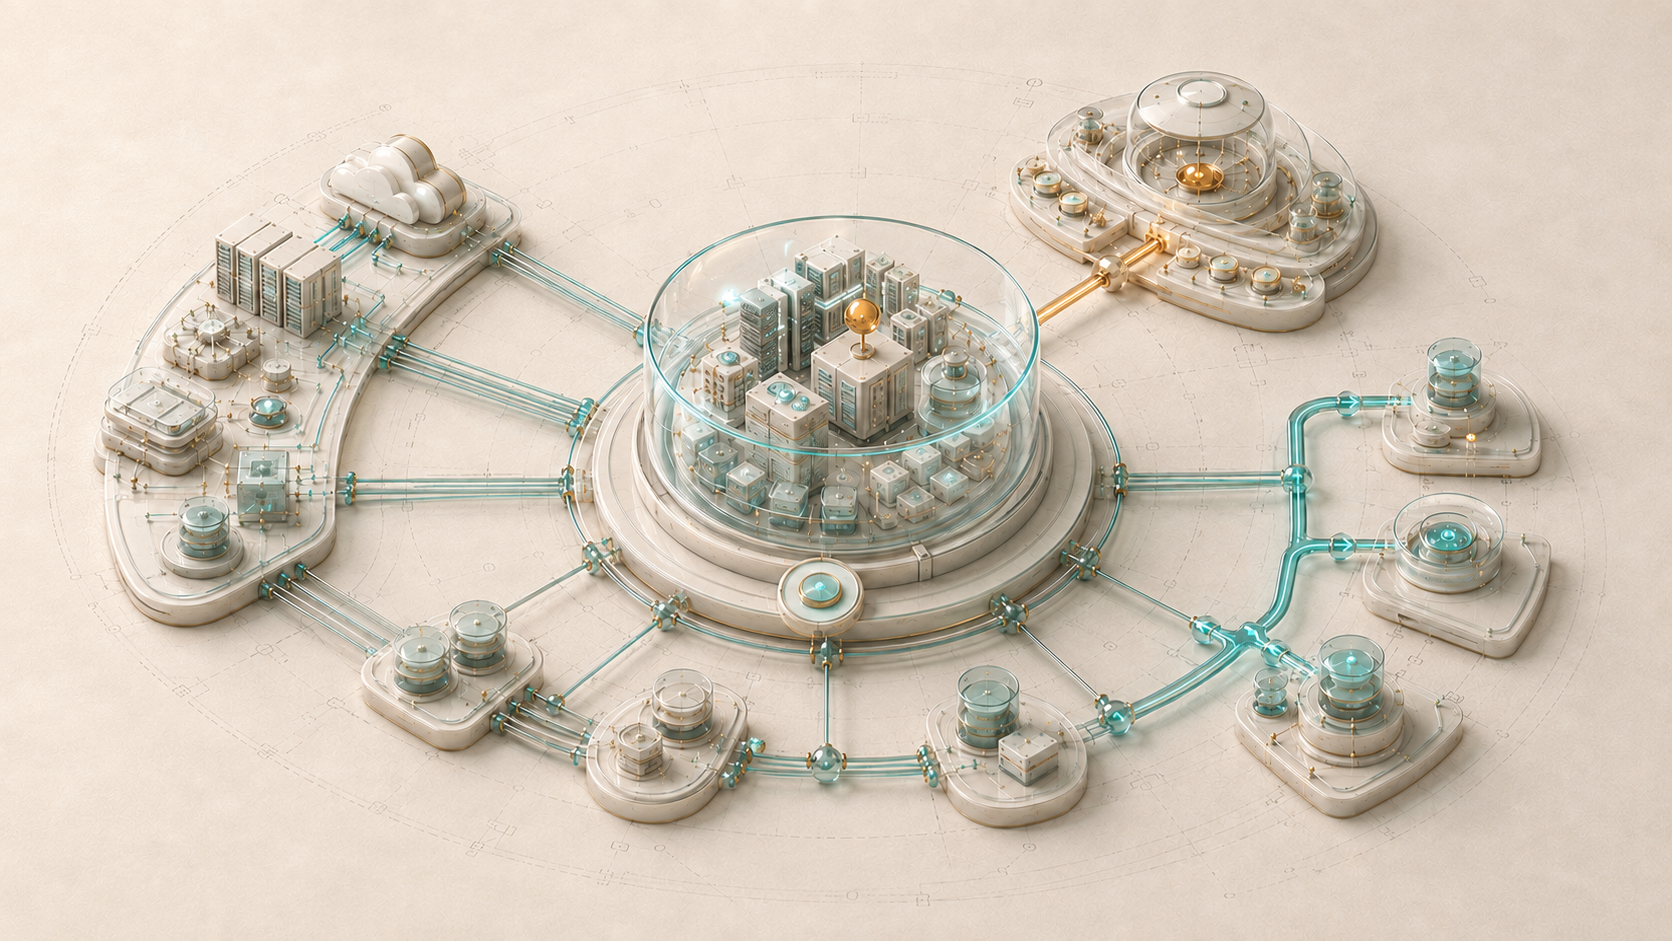
Infratuzilma va xavfsizlik uchun yagona kontekst
Infratuzilma holati va axborot xavfsizligi hodisalari yagona manzarada ko‘riladi. Signal aniq aktiv, uning egasi, bog‘liqliklari va biznes uchun muhimligiga bog‘lanadi.
- aktivlar va xizmatlarning yagona konteksti;
- monitoring va xavfsizlikning umumiy ma’lumotlari;
- biznesga ta’siriga qarab ustuvorlashtirish;
- kelishilgan javob ssenariylari.
Infratuzilma va xavfsizlik uchun yagona kontekst
Infratuzilma holati va axborot xavfsizligi hodisalari yagona manzarada ko‘riladi. Signal aniq aktiv, uning egasi, bog‘liqliklari va biznes uchun muhimligiga bog‘lanadi.
- aktivlar va xizmatlarning yagona konteksti;
- monitoring va xavfsizlikning umumiy ma’lumotlari;
- biznesga ta’siriga qarab ustuvorlashtirish;
- kelishilgan javob ssenariylari.
Javob choralari tiklash bilan bog‘langan
Ish hodisani aniqlash bilan tugamaydi. Ta’sir baholangach, zarur amal — mas’ul tayinlash, izolyatsiyalash, zaxira resursga o‘tish yoki ma’lumotlarni tiklash bajariladi.
- sabab va ko‘lamni aniqlash;
- insident tarqalishini cheklash;
- xizmat mavjudligini tiklash;
- hodisa tahlilidan so‘ng qoidalarni yangilash.
Javob choralari tiklash bilan bog‘langan
Ish hodisani aniqlash bilan tugamaydi. Ta’sir baholangach, zarur amal — mas’ul tayinlash, izolyatsiyalash, zaxira resursga o‘tish yoki ma’lumotlarni tiklash bajariladi.
- sabab va ko‘lamni aniqlash;
- insident tarqalishini cheklash;
- xizmat mavjudligini tiklash;
- hodisa tahlilidan so‘ng qoidalarni yangilash.
IT muhitini bosqichma-bosqich rivojlantirish
Asosiy kuzatuvdan barqaror foydalanishgacha
Boshqariladigan IT muhitini izchil shakllantiramiz: aktivlarni hisobga olish va ustuvorliklardan jarayonlarni avtomatlashtirish, yordam va uzluksiz takomillashtirishgacha. Har bosqich tarkibi hamda chuqurligi tizim muhimligi va infratuzilma yetukligiga bog‘liq.
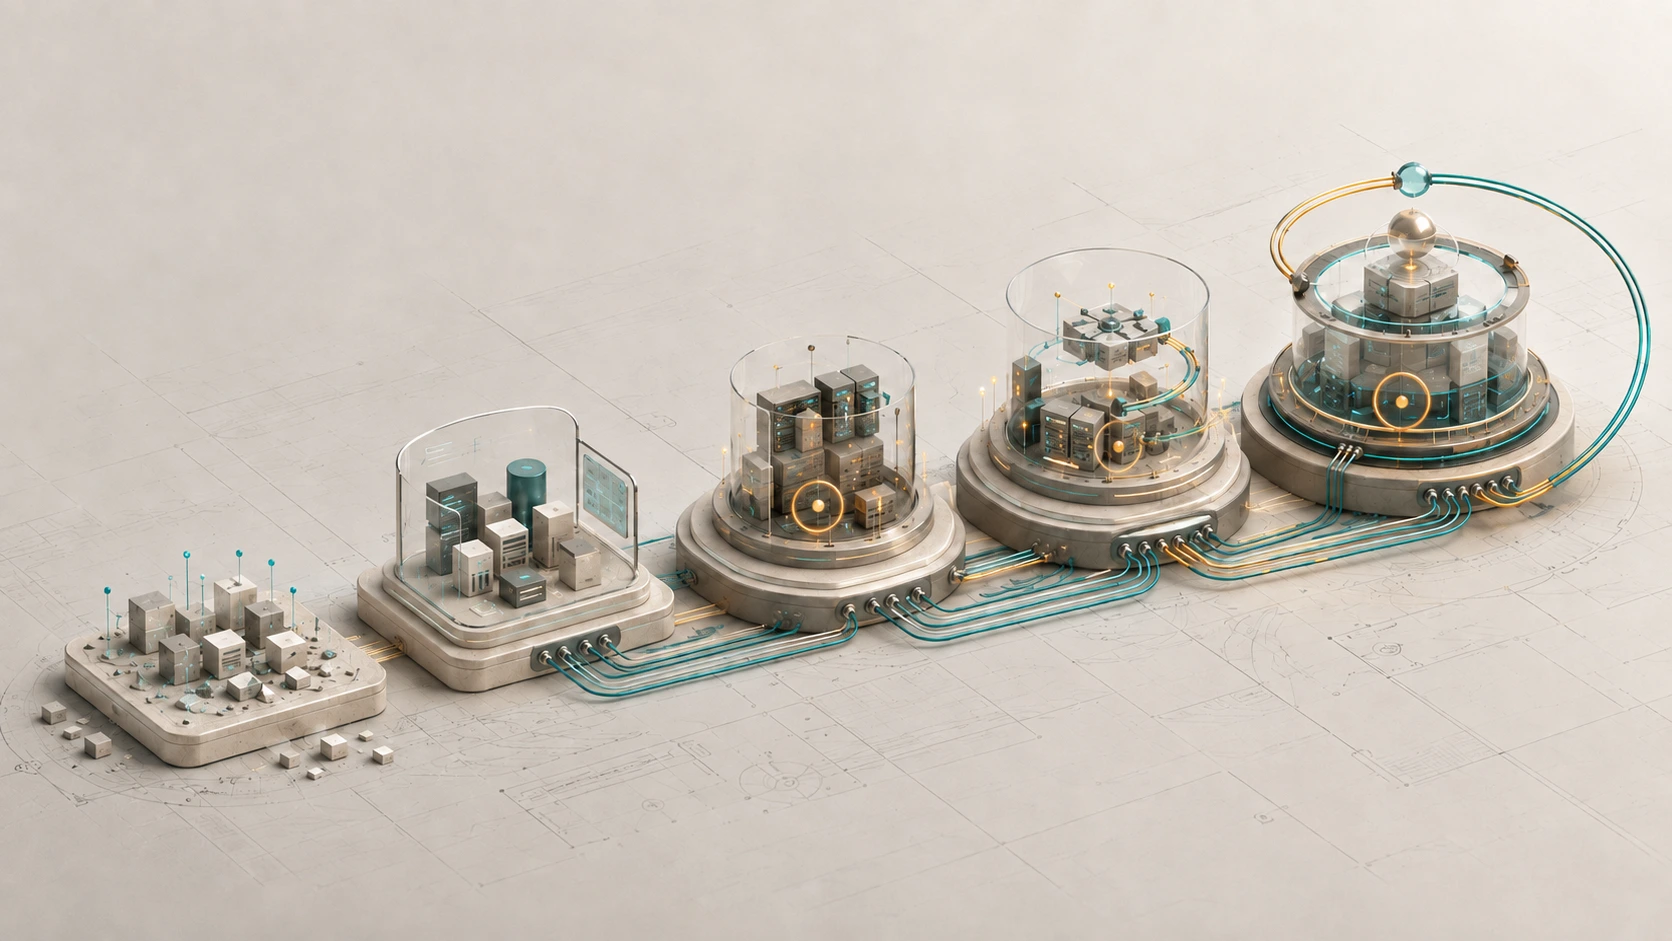
Amalga oshirish ketma-ketligi
Diagnostika va inventarizatsiya
Aktivlar, bog‘liqliklar, mavjud boshqaruv va himoya vositalari, cheklovlar va xatarli joylarni qayd etamiz.
Natija: joriy holat xaritasi va kamchiliklar ro‘yxati.
Maqsadli arxitektura va ustuvorliklar
Muhim xizmatlar, mavjudlik va himoya talablari, maqsadli jarayonlar va o‘zgarishlar navbatini belgilaymiz.
Natija: maqsadli model va yo‘l xaritasi.
Asosiy himoya va kuzatuvchanlik
Zarur kuzatuvni ta’minlaymiz, zaxiralash, asosiy kirish siyosatlari, segmentlash va muhim tugunlar nazoratini sozlaymiz.
Natija: o‘lchanadigan, minimal zarur ish muhiti.
Integratsiya va avtomatlashtirish
Ma’lumot manbalari, hodisalar korrelyatsiyasi, ish jarayonlari, bildirishnomalar va odatiy javob ssenariylarini bog‘laymiz.
Natija: kamroq qo‘lda amal va hodisalarga tezroq ishlov berish.
Foydalanish va rivojlantirish
Ko‘rsatkichlarni nazorat qilamiz, tiklashni sinaymiz, xatarlarni qayta ko‘rib chiqamiz va qoidalarni yaxshilaymiz. Zarur bo‘lsa, boshqariladigan monitoring xizmatlarini ulaymiz.
Natija: barqaror foydalanish va uzluksiz takomillashtirish sikli.
IT muhitini bosqichma-bosqich rivojlantirish
Asosiy kuzatuvdan barqaror foydalanishgacha
Boshqariladigan IT muhitini izchil shakllantiramiz: aktivlarni hisobga olish va ustuvorliklardan jarayonlarni avtomatlashtirish, yordam va uzluksiz takomillashtirishgacha. Har bosqich tarkibi hamda chuqurligi tizim muhimligi va infratuzilma yetukligiga bog‘liq.
Amalga oshirish ketma-ketligi
Diagnostika va inventarizatsiya
Aktivlar, bog‘liqliklar, mavjud boshqaruv va himoya vositalari, cheklovlar va xatarli joylarni qayd etamiz.
Natija: joriy holat xaritasi va kamchiliklar ro‘yxati.
Maqsadli arxitektura va ustuvorliklar
Muhim xizmatlar, mavjudlik va himoya talablari, maqsadli jarayonlar va o‘zgarishlar navbatini belgilaymiz.
Natija: maqsadli model va yo‘l xaritasi.
Asosiy himoya va kuzatuvchanlik
Zarur kuzatuvni ta’minlaymiz, zaxiralash, asosiy kirish siyosatlari, segmentlash va muhim tugunlar nazoratini sozlaymiz.
Natija: o‘lchanadigan, minimal zarur ish muhiti.
Integratsiya va avtomatlashtirish
Ma’lumot manbalari, hodisalar korrelyatsiyasi, ish jarayonlari, bildirishnomalar va odatiy javob ssenariylarini bog‘laymiz.
Natija: kamroq qo‘lda amal va hodisalarga tezroq ishlov berish.
Foydalanish va rivojlantirish
Ko‘rsatkichlarni nazorat qilamiz, tiklashni sinaymiz, xatarlarni qayta ko‘rib chiqamiz va qoidalarni yaxshilaymiz. Zarur bo‘lsa, boshqariladigan monitoring xizmatlarini ulaymiz.
Natija: barqaror foydalanish va uzluksiz takomillashtirish sikli.
Loyiha yechimlari uchun asos — xalqaro amaliyotlar
Arxitektura, jarayonlar va nazorat uchun tan olingan yondashuvlarni asos sifatida ishlatamiz. Aniq talablar buyurtmachi vazifalari va me’yoriy sharoitiga mos belgilanadi; amaliyotlarni qo‘llash kompaniya yoki tizim avtomatik sertifikatlanganini anglatmaydi.
IT xizmatlarini boshqarish: ITIL 4, ISO/IEC 20000-1.
Uzluksizlik va tiklash: ISO 22301:2019, ISO/IEC 27031:2025.
Axborot xavfsizligini boshqarish: ISO/IEC 27001:2022, NIST CSF 2.0, CIS Controls v8.1.
Tahdidlar va ilovalar xavfsizligi: MITRE ATT&CK, OWASP Top 10:2025, OWASP ASVS 5.0.
Loyiha yechimlari uchun asos — xalqaro amaliyotlar
Arxitektura, jarayonlar va nazorat uchun tan olingan yondashuvlarni asos sifatida ishlatamiz. Aniq talablar buyurtmachi vazifalari va me’yoriy sharoitiga mos belgilanadi; amaliyotlarni qo‘llash kompaniya yoki tizim avtomatik sertifikatlanganini anglatmaydi.
IT xizmatlarini boshqarish: ITIL 4, ISO/IEC 20000-1.
Uzluksizlik va tiklash: ISO 22301:2019, ISO/IEC 27031:2025.
Axborot xavfsizligini boshqarish: ISO/IEC 27001:2022, NIST CSF 2.0, CIS Controls v8.1.
Tahdidlar va ilovalar xavfsizligi: MITRE ATT&CK, OWASP Top 10:2025, OWASP ASVS 5.0.
Loyihani boshlashdan oldin nimalarni bilish muhim
Infratuzilma diagnostikasi, joriy etish hajmi, amaldagi tizimlarni saqlash, loyiha materiallari va keyingi IT yordami haqidagi asosiy savollarga javoblar.
Joriy holat diagnostikasidan: aktivlar, muhim biznes servislari, bog‘liqliklar, amaldagi boshqaruv va himoya vositalari, insidentlar va cheklovlardan. Natijada ustuvor o‘zgarishlar rejasi tuziladi.
Yo‘q. Avval qaysi yechimni saqlash, integratsiya yoki qo‘shimcha sozlash mumkinligini baholaymiz. Almashtirish faqat mavjud texnologiya talabni bajarmasa, qabul qilib bo‘lmas xavf tug‘dirsa yoki boshqarishga to‘sqinlik qilsa taklif etiladi.
Ha. Loyihani monitoring, zaxira nusxalash, IAM, zaifliklar boshqaruvi yoki boshqa ustuvor yo‘nalishdan boshlash mumkin. Maqsadli arxitektura umumiy muhitning keyingi rivojini hisobga oladi.
Aktivlar muhimligi, mavjudlik va tiklash talablari, tahdid modeli, sohaviy cheklovlar hamda joriy jarayonlar yetukligiga qarab. Turli tizimlarga turli nazorat darajalari qo‘llanishi mumkin.
Tarkib loyiha bosqichiga bog‘liq: aktiv va bog‘liqliklar xaritasi, kamchiliklar hisoboti, maqsadli arxitektura, loyiha yechimlari, reglamentlar, mas’uliyat matritsalari, javob ssenariylari, tiklash rejasi va yo‘l xaritasi bo‘lishi mumkin.
Ha. Joriy etilgach, kelishilgan hajm va eskalatsiya qoidalari bo‘yicha infratuzilmani qo‘llab-quvvatlash, zaxira nusxalash nazorati, hodisalarga ishlov berish va boshqariladigan xavfsizlik monitoringini tashkil etish mumkin.
Kelishilgan ko‘rsatkichlar orqali: monitoring qamrovi, aniqlash va tiklash vaqti, zaxira nusxa hamda tiklash sinovlari muvaffaqiyati, bartaraf etilgan muhim zaifliklar ulushi, hodisalarga ishlov berish muddatlari va servislar mavjudligi.
Loyihani boshlashdan oldin nimalarni bilish muhim
Infratuzilma diagnostikasi, joriy etish hajmi, amaldagi tizimlarni saqlash, loyiha materiallari va keyingi IT yordami haqidagi asosiy savollarga javoblar.
Joriy holat diagnostikasidan: aktivlar, muhim biznes servislari, bog‘liqliklar, amaldagi boshqaruv va himoya vositalari, insidentlar va cheklovlardan. Natijada ustuvor o‘zgarishlar rejasi tuziladi.
Yo‘q. Avval qaysi yechimni saqlash, integratsiya yoki qo‘shimcha sozlash mumkinligini baholaymiz. Almashtirish faqat mavjud texnologiya talabni bajarmasa, qabul qilib bo‘lmas xavf tug‘dirsa yoki boshqarishga to‘sqinlik qilsa taklif etiladi.
Ha. Loyihani monitoring, zaxira nusxalash, IAM, zaifliklar boshqaruvi yoki boshqa ustuvor yo‘nalishdan boshlash mumkin. Maqsadli arxitektura umumiy muhitning keyingi rivojini hisobga oladi.
Aktivlar muhimligi, mavjudlik va tiklash talablari, tahdid modeli, sohaviy cheklovlar hamda joriy jarayonlar yetukligiga qarab. Turli tizimlarga turli nazorat darajalari qo‘llanishi mumkin.
Tarkib loyiha bosqichiga bog‘liq: aktiv va bog‘liqliklar xaritasi, kamchiliklar hisoboti, maqsadli arxitektura, loyiha yechimlari, reglamentlar, mas’uliyat matritsalari, javob ssenariylari, tiklash rejasi va yo‘l xaritasi bo‘lishi mumkin.
Ha. Joriy etilgach, kelishilgan hajm va eskalatsiya qoidalari bo‘yicha infratuzilmani qo‘llab-quvvatlash, zaxira nusxalash nazorati, hodisalarga ishlov berish va boshqariladigan xavfsizlik monitoringini tashkil etish mumkin.
Kelishilgan ko‘rsatkichlar orqali: monitoring qamrovi, aniqlash va tiklash vaqti, zaxira nusxa hamda tiklash sinovlari muvaffaqiyati, bartaraf etilgan muhim zaifliklar ulushi, hodisalarga ishlov berish muddatlari va servislar mavjudligi.